等级保护培训PPT:正确认识等级保护之制度制定和发布解析
- 2026-11-07 22:03:35
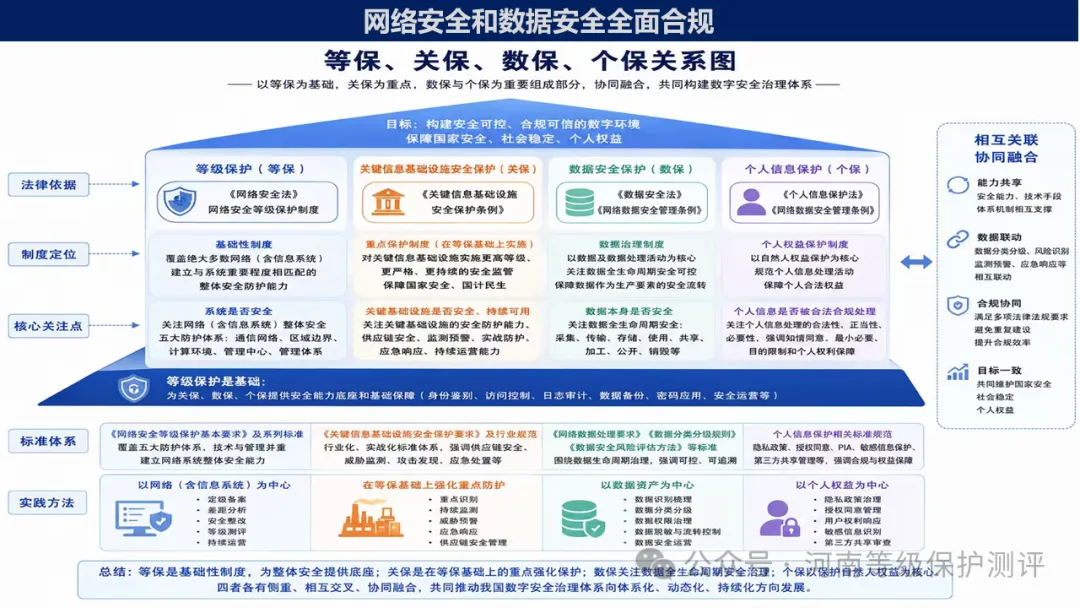
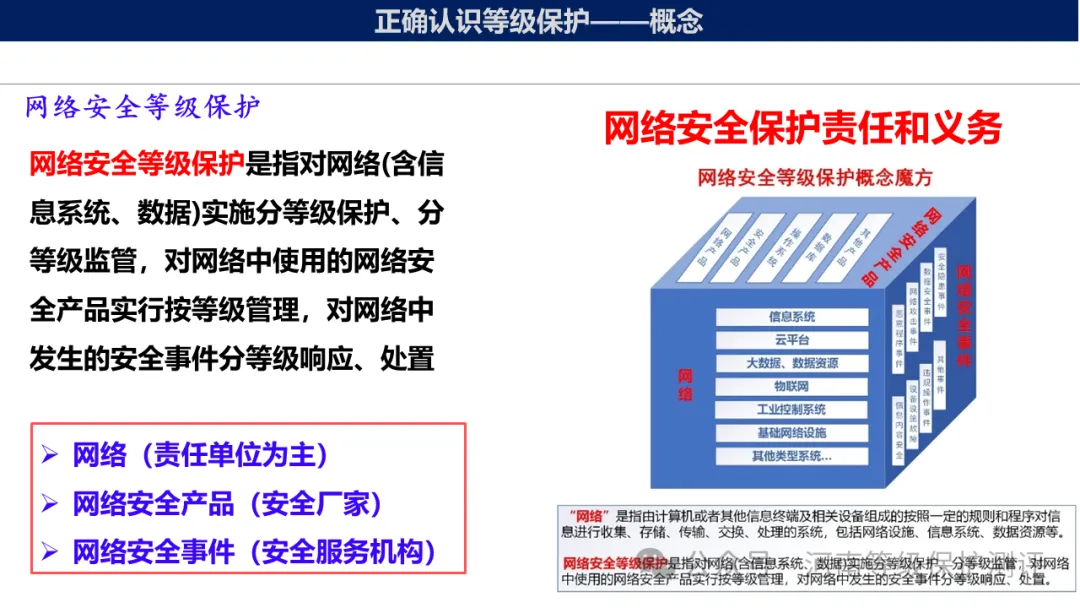
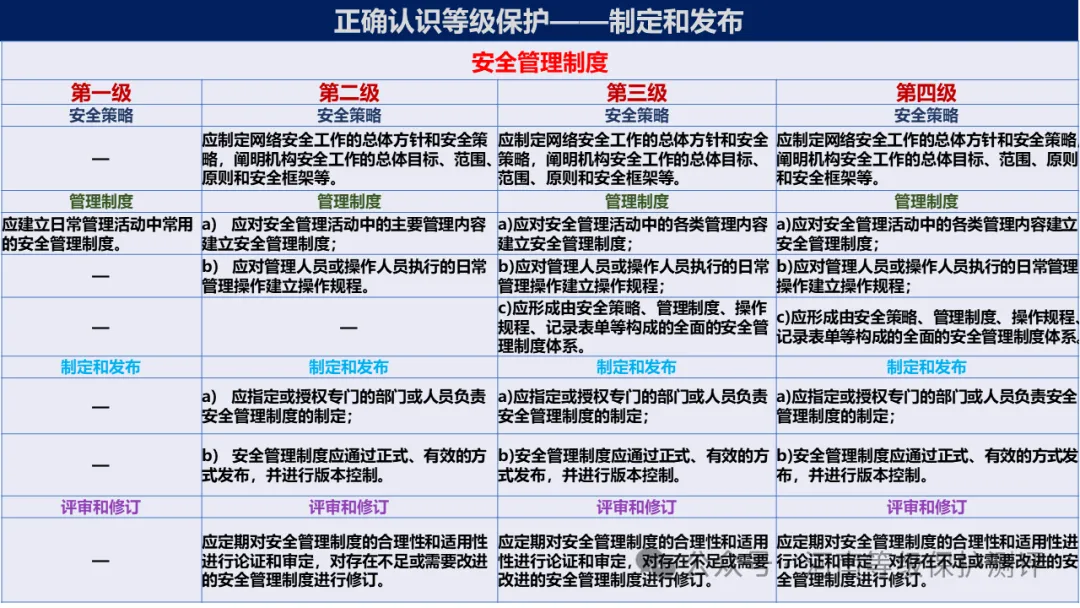
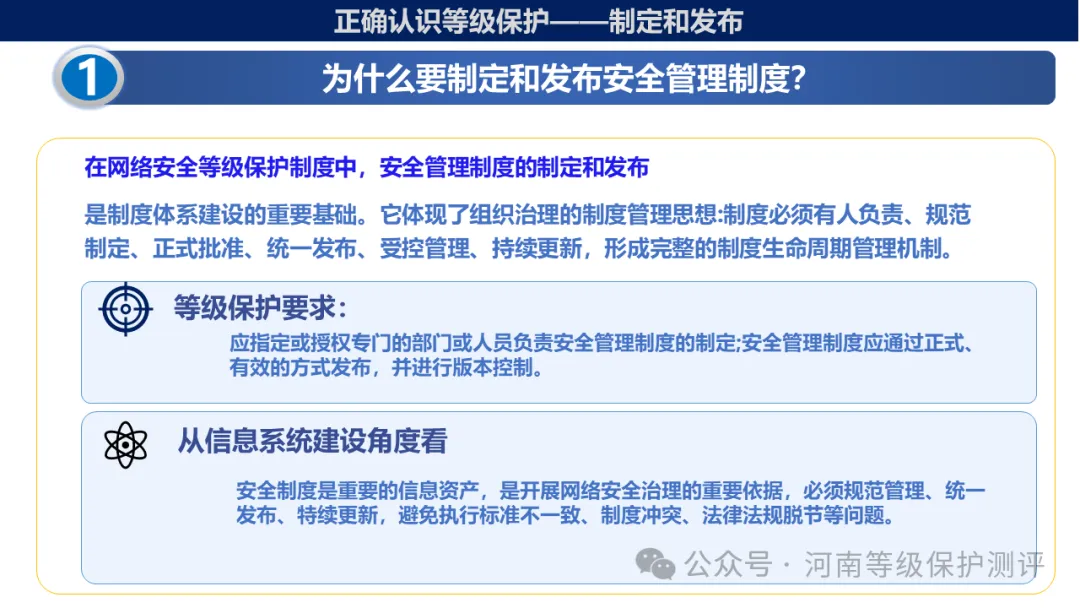
安全管理制度的制定和发布是网络安全等级保护制度体系建设的重要基础。等级保护要求,应指定或授权专门的部门或人员负责安全管理制度的制定,安全管理制度应通过正式、有效的方式发布,并进行版本控制。这一要求不仅强调制度文本的形成,更强调建立职责明确、流程规范、审批严谨、发布统一、版本受控、持续更新的制度生命周期管理机制。
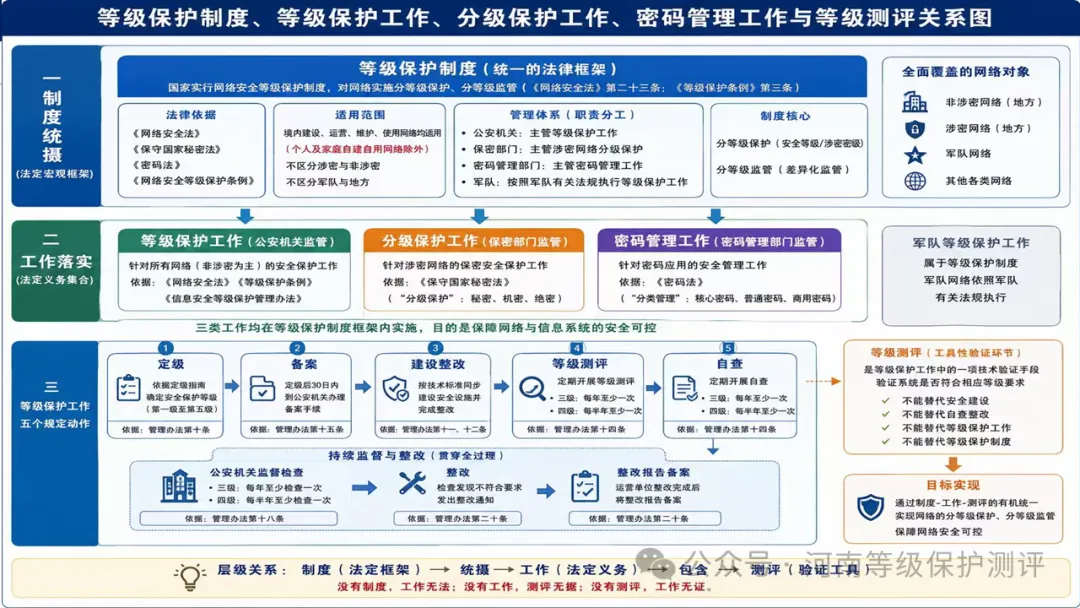
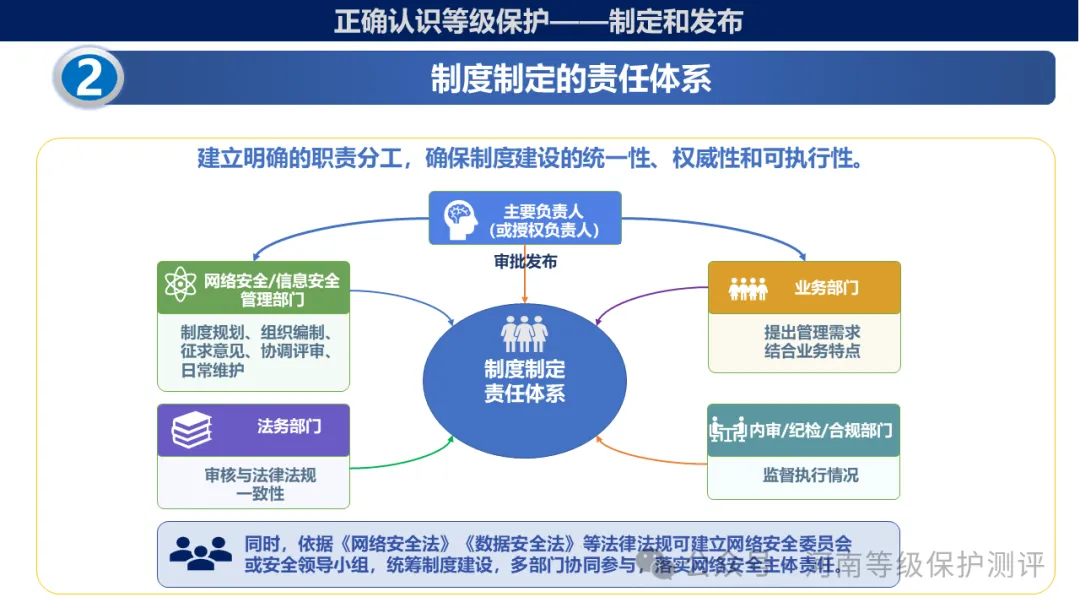
从信息系统建设和组织治理的角度来看,安全管理制度本身也是重要的信息资产,是组织开展网络安全管理、落实安全责任和规范业务行为的重要依据。制度管理不能依赖个人经验或临时编写,而应建立明确的职责分工和规范的管理流程。通常由网络安全或信息化管理部门负责制度规划、组织编制、协调评审和日常维护,业务部门提出实际管理需求,法务及合规部门开展合法合规性审查,相关监督部门检查制度执行情况,由单位主要负责人或授权负责人履行审批发布职责,确保制度符合国家法律法规、等级保护要求和组织实际需要。
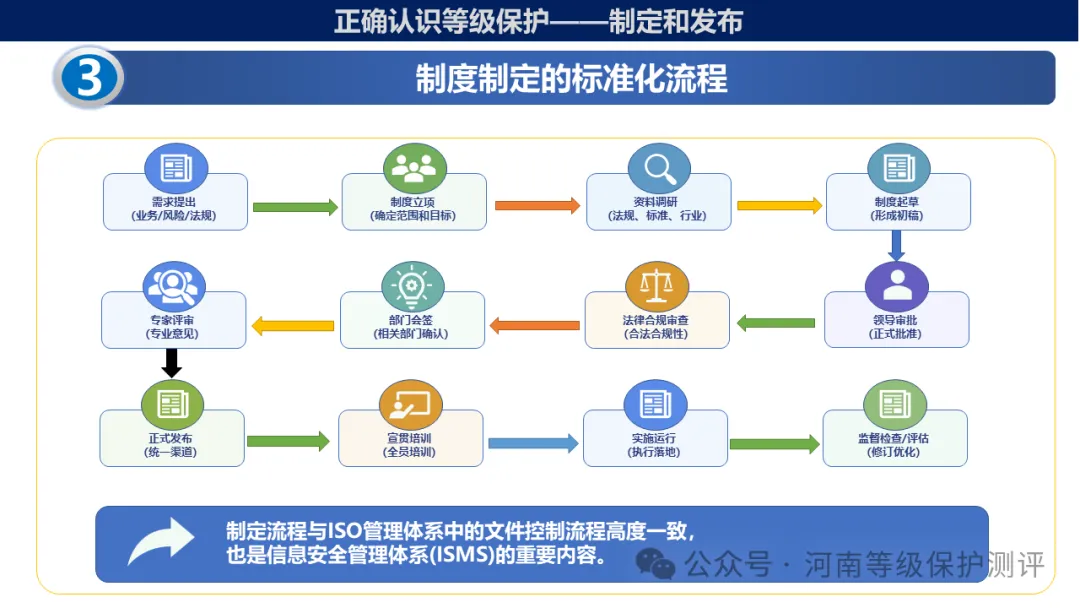
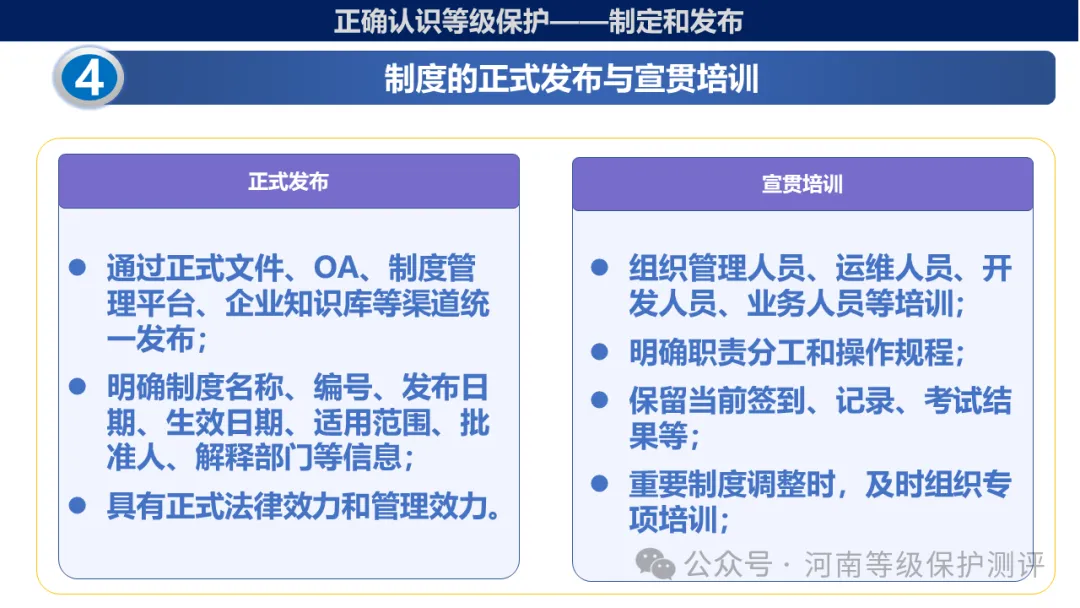
制度制定应形成标准化流程,涵盖需求提出、制度立项、资料调研、制度起草、部门会签、专家评审、法律合规审查、审批发布、宣贯培训、监督检查、评估修订和版本归档等环节,确保制度内容科学合理、职责清晰、操作可行。制度发布必须履行正式审批程序,通过单位正式文件、办公自动化系统或制度管理平台等统一渠道发布,并明确制度编号、版本号、适用范围、批准人、发布日期、生效日期及解释部门等信息,保证制度的权威性、有效性和可执行性。
制度发布后,还应通过宣贯培训、阅读签收和岗位指导等方式,帮助相关管理人员、运维人员、开发人员及业务人员理解并掌握制度要求,明确职责分工和操作流程,并保留相应记录。对于重要制度的修订,应及时开展专项宣贯,确保制度变更能够落实到实际工作中。
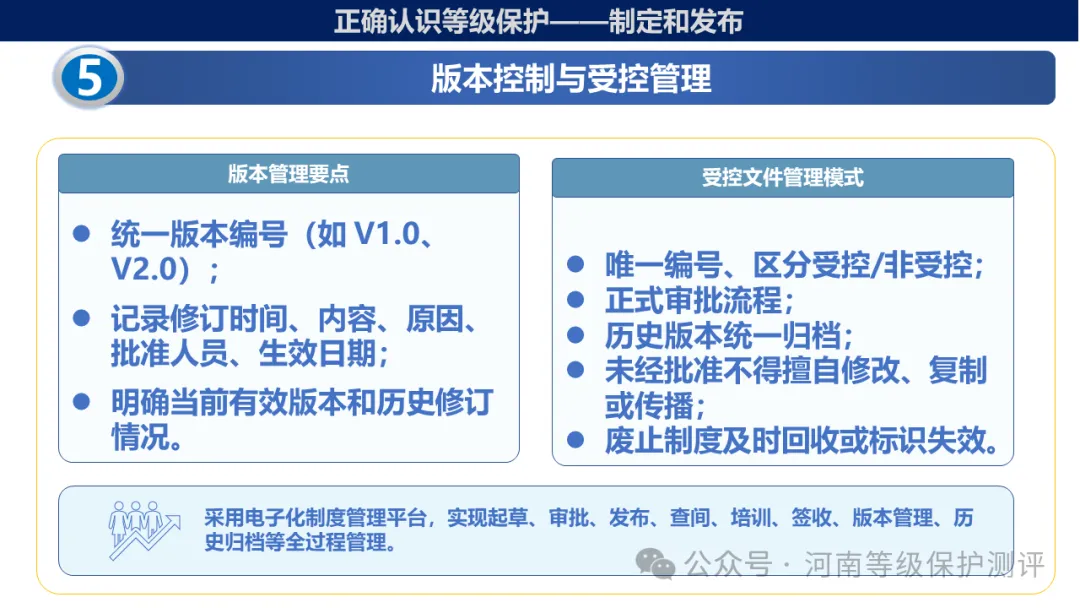
版本控制是制度管理的重要环节。组织应建立统一的制度编号和版本管理机制,记录版本变更、修订原因、修订内容、审批人员及生效日期,确保能够准确识别当前有效版本并追溯历史版本。制度修订必须履行正式审批程序,历史版本应统一归档,废止制度应及时标识失效并停止使用,避免不同部门使用不同版本或继续执行过期制度。通过制度管理平台,还可以实现制度起草、审批、发布、查阅、培训、签收、修订和归档等全过程管理,提高制度管理的规范化、数字化和可追溯水平。
 等级保护测评和网络安全监督检查关注的,不仅是制度文本是否存在,还包括制度管理职责是否明确、制定流程是否规范、审批发布是否正式、版本控制是否有效、历史记录是否完整、宣贯培训是否落实,以及制度是否根据法律法规、业务环境、系统变化和安全风险及时修订。制度审批记录、发布记录、版本记录、培训记录和执行记录共同构成制度管理的证据链,是判断制度是否真正建立并有效运行的重要依据。
从信息系统建设全过程来看,制度制定和发布应贯穿规划、建设、运行和运营各阶段。规划阶段应结合法律法规、业务需求和风险评估制定制度建设规划;建设阶段应同步建立安全管理制度和操作规程;运行阶段应根据业务变化、系统变更、安全事件及监督检查结果及时修订制度;运营阶段应通过定期评审、风险评估、内部审计、等级保护测评和监管反馈持续完善制度体系,保持制度的适用性和有效性。
因此,等级保护中的安全管理制度制定和发布,本质上是建立一套责任明确、流程规范、审批正式、发布统一、版本受控、修订及时、宣贯有效、记录完整的制度生命周期管理机制,使安全制度始终保持合法、有效、统一和可执行,为网络安全管理、数据安全治理、等级保护测评、监督检查及安全责任落实提供持续、可靠的制度保障。
安全物理环境
安全通信网络
安全区域边界
安全计算环境
安全管理中心
安全管理制度
安全管理机构

