软考高项综合知识:信息安全等保与密码学清单
- 2026-11-04 18:53:22
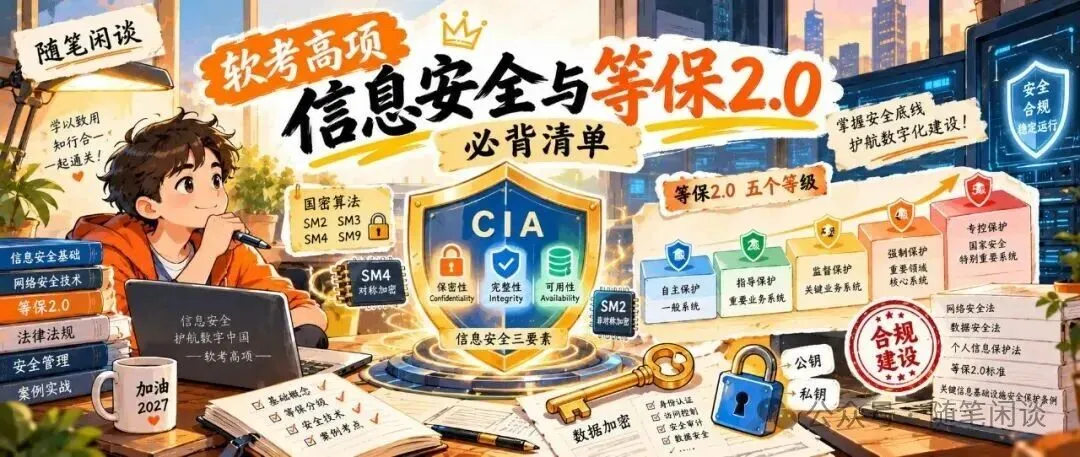
在软考高项(信息系统项目管理师·第四版)综合知识考试中,信息安全与法律法规是每年必出的高频基础题。
很多考友在复习时常感觉知识点细碎:“等保 2.0 的五个级别危害程度总是对应不准;对称加密与非对称加密的应用场景容易混淆;国密算法与国际标准算法老是记混。”其实,这部分考点的命题规律性极强,梳理清楚层级阶梯,就能在考场上实现稳定秒选。
一、 信息安全核心三要素(CIA)深度辨析
在历年单选真题中,出题人经常利用安全要素的概念混淆设置陷阱:
CIA 三要素防范目标与常见技术
• 保密性(Confidentiality): 核心是防偷窥。确保信息不被未授权者获取。常见技术包括数据加密存储、访问控制与传输隧道加密。陷阱警惕:擅自篡改数据破坏的是完整性,非保密性。
• 完整性(Integrity): 核心是防篡改。确保数据传输与存储未被篡改。常见技术包括哈希摘要(SM3/SHA)、数字签名与数字信封。题干出现“防恶意篡改或调包”,必选完整性。
• 可用性(Availability): 核心是防瘫痪。确保授权实体需要时能正常访问服务。常见技术包括双机热备、集群负载均衡与容灾灾备。
抗抵赖性与数字签名
除了 CIA 三要素外,官方教材经常并列考查“抗抵赖性(不可否认性)”。其中, 数字签名技术 是防伪造、防抵赖的法定核心技术方案。
二、 等保 2.0 五大保护级别与定级规范
《网络安全等级保护 2.0》(等保 2.0)遵循 受侵害客体范围由小及大、危害程度由轻及重 的递进逻辑:
等保五大级别划分阶梯
• 第 1 级(自主保护级): 对公民法人合法权益造成一般损害,不危害国家安全。自主定级自主保护。
• 第 2 级(指导保护级): 对公民法人造成严重损害,或对社会秩序造成一般损害。县级以上公安机关备案。
• 第 3 级(监督保护级): 对社会秩序造成严重损害,或对国家安全造成一般危害。重要政务金融,每年至少测评一次。
• 第 4 级(强制保护级): 对社会秩序造成特别严重损害,或对国家安全造成严重危害。核心能源电力调度,每半年至少测评一次。
• 第 5 级(专控保护级): 对国家安全造成特别严重危害。国家核心涉密基础设施专控保护。
等保实施五步法核心流程
等保建设的标准实施路径为:自主定级 ──> 专家评审 ──> 主管审批 ──> 公安备案 ──> 等级测评。
注意:第三级及以上系统在定级后 10 日内,必须向设区的市级以上公安机关办理备案手续。
三、 现代密码学体系与国密算法映射
考题常考查对称加密、非对称加密在实际工程架构(如数字信封)中的协同应用:
• 对称加密(单密钥): 加密解密共用单一密钥;计算效率极高,适合海量数据加密。国际主流为 AES,国密标准为 SM4。
• 非对称加密(双密钥): 公钥对外公开用于加密,私钥严格保密用于解密与签名。国际主流为 RSA,国密标准为 SM2。
• 哈希散列算法(数据指纹): 单向不可逆运算,生成固定长度摘要保障完整性。国际主流为 SHA-256,国密标准为 SM3。
• 数字信封实战组合: 发送方用对称密钥(SM4)加密海量数据正文,用接收方的公钥(SM2)加密这把对称密钥。兼顾了处理性能与密钥安全分发。
四、 核心网络安全与数据法规合规红线
综合知识考卷中对法律法规的考查日益聚焦于具体法定职责:
• 《网络安全法》: 网络运营者采取监测、记录网络运行状态的技术措施,并按照规定留存相关网络日志不少于六个月;落实境内关键数据本地化存储要求。
• 《数据安全法》: 建立数据分类分级保护制度,核心数据实行更加严格的保护和出境安全评估机制。
• 《个人信息保护法》: 确立告知同意原则,处理敏感个人信息应当取得个人的单独同意,并事前开展个人信息保护影响评估。
1. 安全三基石: 保密性防偷窥(加密),完整性防篡改(哈希与数字签名),可用性防瘫痪(冗余灾备)。
2. 等保 2.0 测评周期: 三级系统每年测评一次,四级系统每半年测评一次;三级以上定级后 10 日内报公安备案。
3. 国密标准精准对照: 非对称公钥密码认准 SM2,哈希消息摘要认准 SM3,对称分组加密认准 SM4。
你在复习信息安全与合规模块时,觉得哪类技术概念最容易与实际工程混淆?欢迎在留言区交流探讨。如果觉得有帮助,欢迎点赞关注,点击下方名片即可关注我。
如果你觉得 700 多页的高项教材太枯燥、概念公式总是背了又忘,也可以订阅我全新改版制作的《2027 软考高项漫画图解》。全套 1000+ 张手账卡片,覆盖全书 24章、挣值/网络图计算与案例论文,独创「大白话讲解+易错标记+记忆口诀+知识自测」六维提分设计,还配手机端在线阅读平台随时刷。

