防止拷贝电脑文件/资料!
- 2026-11-05 04:11:43
🛡️ 防止拷贝/外发电脑文件资料?天锐绿盾为企业数据装上“安全阀”
在数字化办公时代,企业的核心资产——设计图纸、源代码、财务报表、客户名单等,几乎全部以电子文件形式存在。然而,U盘随意拷贝、微信/QQ一键转发、云盘私自上传……这些日常操作背后,潜藏着巨大的数据泄露风险。一旦核心资料外泄,轻则丧失竞争优势,重则引发法律纠纷。
如何从源头堵住漏洞,既保障数据安全,又不影响正常办公效率?
🔒 核心防线:文件“拿不走、打不开”
天锐绿盾采用驱动层文件透明加密技术,这是区别于普通应用层加密的核心壁垒。
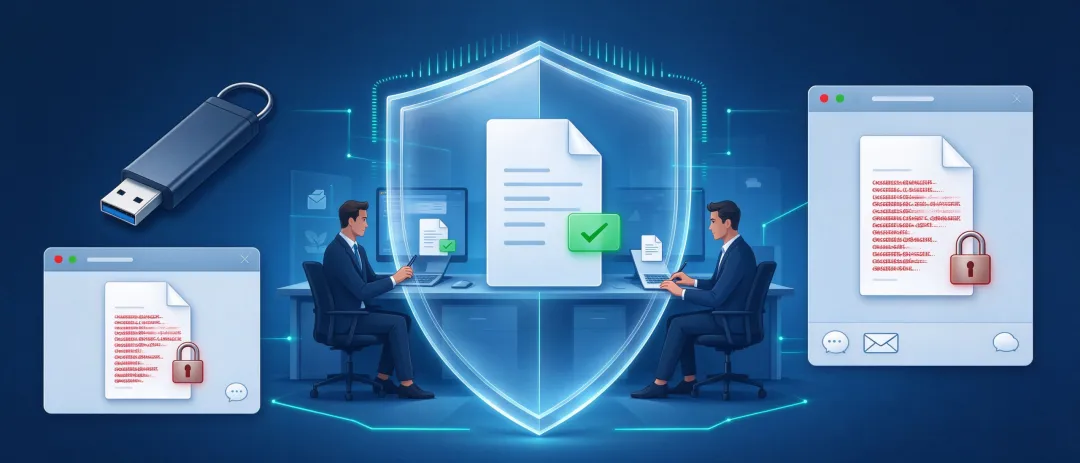
内部无感使用: 员工在授权环境中创建、编辑、保存文件时,系统自动完成加解密,全程无需手动操作,不改变任何原有办公习惯。 外部自动失效: 一旦文件通过U盘拷贝、邮件发送或即时通讯工具传输到未授权的外部设备,文件将立即变为乱码或提示加密,根本无法打开。 广泛格式支持: 覆盖2000+种文件格式,包括Office文档、CAD/SolidWorks等工业设计图纸、Photoshop/AI等设计素材、C++/Java/Python等源代码,以及各类音视频文件。
💡 技术亮点: 该技术基于国密算法,拥有军用信息安全产品认证等多项国家高级别资质,确保加密过程安全合规、自主可控。
🚫 立体管控:封堵所有非法外传路径
仅仅加密还不够,天锐绿盾构建了多维度的行为管控体系,精准阻断各类泄密渠道:
1. 剪贴板与内容防复制
当员工试图将加密文件内容复制到微信、QQ、私人邮箱等非受控应用时,系统自动拦截或加密处理,粘贴后仅显示乱码,从根源杜绝“复制粘贴”式泄密。
2. U盘全生命周期管理
准入管控: 仅允许经认证的加密U盘接入,私人U盘插入后自动禁用读写或设为只读模式。 权限分级: 可按部门分配差异化权限(如研发部U盘仅可写入研发类加密文件)。 全程审计: 详细记录U盘插拔时间、文件拷贝/删除等操作,异常行为实时告警。
3. 网络与应用黑名单
管理员可自定义授权应用名单,禁止百度网盘、阿里云盘等非授权云盘及私人IM工具传输文件;同时拦截虚拟打印功能,防止通过“打印为PDF”方式绕过加密。
📤 安全外发:让协作“放得出去、收得回来”
企业业务离不开对外协作,天锐绿盾提供灵活的受控外发机制,实现“安全地外发”而非简单“禁止外发”:
此外,外发文件还支持动态水印(叠加接收者姓名、IP、时间)和屏幕防截屏,即使对方拍照泄露也可快速溯源追责。
👁️ 全程审计:操作有迹可循,泄密不可抵赖
天锐绿盾不仅是“防护盾”,更是“监控仪”。系统实时记录终端所有关键操作:
文件操作日志: 创建、复制、删除、重命名等行为全覆盖。 屏幕快照与录像: 支持实时监控与事后回放,有效防范截屏泄密。 打印内容留存: 打印内容自动保存为JPG格式至服务器,支持打印审核与统计。 隐形水印嵌入: 所有文档与截图自动嵌入包含操作者信息、时间戳、设备编号的隐形水印,为事后追溯提供铁证。
🏢 灵活适配:不同部门,不同策略
告别“一刀切”管控,天锐绿盾支持按部门、岗位、密级设置差异化策略:
研发/设计部门: 全盘强制加密,确保核心图纸、源代码100%受控。 行政/市场部门: 仅对合同、报表等指定格式加密,普通办公文件不加密,兼顾效率。 出差/远程办公: 支持离线策略申请,设定离线使用天数,过期自动锁定,确保脱离内网仍受保护。
策略更新实时同步,无需员工重启电脑,管理高效便捷。
✅ 为什么选择天锐绿盾?
技术硬核: 内核级透明加密+国密算法,兼容Windows、Mac、Linux、统信UOS、麒麟及移动端全平台。 行业深耕: 在制造业图纸保护、研发源代码加密等领域渗透率高,服务超4万家客户,涵盖政府、军工、金融、医疗等数十个行业。
📌 结语
数据安全不是“锁死”业务,而是为业务发展保驾护航。天锐绿盾以“加密-权限-审计-外发”四维一体防护体系,帮助企业构建事前预防、事中控制、事后追溯的全生命周期数据安全闭环。无论是防止员工无意误操作,还是抵御恶意窃取行为,都能做到精准防控、弹性防御。
🔐 守护核心资产,从天锐绿盾开始。