工程电子文件,该怎么管?怎么用?
- 2026-11-06 20:29:51
工程电子文件,该怎么管?怎么用?
这里讨论的电子文件,是能够依法合规用于业务办理、在规定范围内替代纸质文件的电子文件。它既要记录业务内容和责任确认,也要在后续查验和使用时提供依据。合规管理需要从文件形成开始,贯穿办理、流转、归档和利用的全过程。 做好这类电子文件的合规管理,需要有符合标准规范的管理系统,将文件管理要求落实到业务办理过程中,并持续保障系统和数据安全。与业务系统结合,还能让文件直接参与业务办理和管理,是电子文件应用最有价值、最重要的部分。 具有凭证作用的电子文件,需要说明由谁形成、经过哪些办理环节、确认的是哪一版内容,以及此后发生过什么变化。这些信息需要由系统按照规则记录和保存,覆盖文件形成、办理、流转、归档和利用的过程。 国家标准《电子文件管理系统通用功能要求》(GB/T 29194-2012),为电子文件管理系统的建设、使用和评估提供了共性功能依据。涉及电子文件归档与电子档案管理,还要结合《电子文件归档与电子档案管理规范》(GB/T 18894-2016)等适用标准。建设工程项目还需落实相应行业和地方标准。 在建设工程领域,北京市地方标准《建设工程电子文件与电子档案管理规程》(DB11/T 2291-2024)同时对工程电子文件管理系统、电子档案管理系统及相关管理活动提出要求,覆盖电子文件的形成、收集、整理、归档以及电子档案移交等环节,将工程业务中的文件管理与电子档案管理衔接起来。 落实到系统功能,首先要把文件与相关信息一起管起来。除了正文,还应按规定采集文件的形成者、形成时间、所属业务等元数据,使文件的内容、结构、背景信息和管理过程能够相互对应。 其次,要管住文件的办理和变化。人员应按职责获得操作权限,需要签署确认的环节应采用符合要求的电子签名、电子印章。对文件的更改应按规则办理并留下记录,能够区分版本、查明责任,保留原有办理依据。 还要考虑文件离开当前系统后的使用。归档格式、导出内容、元数据和移交方式应符合相应要求,使文件能够被检索、呈现、理解,并支持后续保存与迁移。 电子文件管理系统可以独立运行,也可以作为业务平台的一部分,或者通过接口与业务系统衔接。判断是否满足要求,应看实际具备的管理功能,以及这些功能能否在日常运行中有效执行。 文件管理系统解决文件怎样规范管理的问题。业务系统还需要解决业务由谁发起、满足什么条件才能办理、谁来审核、发现问题怎样处理,以及最终如何确认等问题。把这些业务要求与文件管理结合起来,是电子文件应用最有价值、最重要的部分。 《电子档案管理办法》要求加强办公自动化系统、业务系统的归档功能建设,并与电子档案管理信息系统相互衔接。对实际应用而言,还应进一步把文件形成与具体业务功能结合,使文件在履行职责时同步形成,保存的内容能够反映实际办理过程。 以施工方案报审为例,业务系统需要识别方案的版本、编制人及审核人,按照相应业务要求组织报审和确认。缺少必要材料或者尚未完成规定审批时,系统应按规则提示、退回或限制后续办理。 相应的报审文件,应与这次业务中责任人确认的方案版本对应。方案退回修改后,应沿原有业务记录继续办理,并能够区分前后版本、查看处理意见。以后使用方案时,应能够查明审批状态和适用范围,找到相应有效版本;方案变更后,还能按规则通知相关岗位。 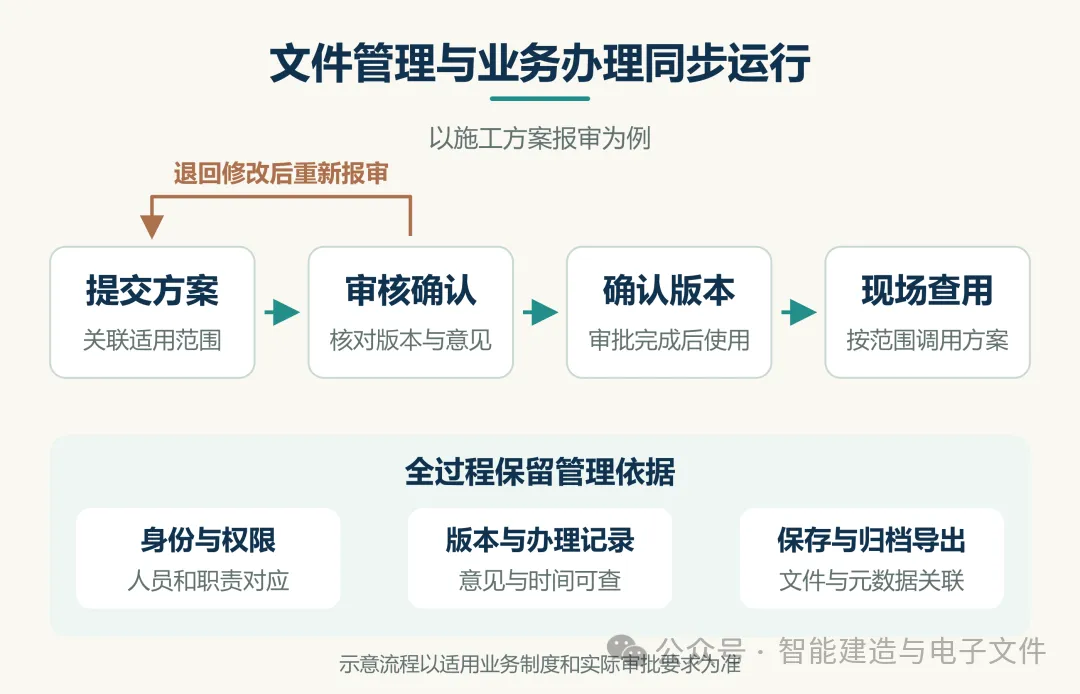
这就要求系统理解业务之间的关系。工程项目中的部位、批次、工序、人员和文件,需要有能够关联的标识;业务条件、办理顺序和责任分工,需要落实为系统规则。电子文件随过程产生,管理人员才能据此了解业务状态、核查依据和跟进问题。 如果业务仍在线下办理,完成后再由专人集中上传文件,系统获得的往往只是事后汇集的结果。谁实际检查过、当时依据什么作出判断、问题如何处理,仍需要另外查找和核实。管理功能也就难以充分发挥。 因此,工程电子文件管理系统应具备完整业务能力:从任务发起、数据采集和审核确认,到问题处理、文件形成和归档,满足本单位和项目的业务要求。 系统规则需要与实际履职一起落实。现场检查和专业判断仍由责任人员完成,系统应提供办理条件、记录真实过程并保存确认结果。这样形成的文件,才能同时服务业务办理、责任追溯和后续利用。 系统故障、越权修改、数据丢失和信息泄露,会影响业务办理和后续查验。信息安全应覆盖相关系统、网络和数据,并明确运营、使用单位及服务商的职责。 现行《网络安全法》第二十三条规定国家实行网络安全等级保护制度,要求网络运营者按照相应等级履行安全保护义务。《网络数据安全管理条例》第九条进一步要求,网络数据处理者在等级保护基础上,采取访问控制、安全认证、备份等措施,保护网络数据安全。 通常所说的“等保认证”,实际涉及系统定级、按等级办理备案、安全建设整改和等级测评等工作。系统运营、使用单位应根据系统受到破坏后可能造成的影响,按照《信息安全技术 网络安全等级保护定级指南》(GB/T 22240-2020)等规定确定保护等级。 《信息安全等级保护管理办法》规定,第二级及以上系统应按规定备案;系统应定期开展等级测评,其中第三级每年至少一次。安全建设应结合GB/T 22239-2019《信息安全技术 网络安全等级保护基本要求》等适用标准和主管部门要求。 选用系统时,应核对备案证明、测评报告所对应的系统、责任单位、保护等级、测评时间和范围。采用云服务或委托运维时,还应核对部署环境和系统边界,明确各方责任。 测评之后仍要持续管理。人员离岗应及时调整权限,重要操作应保留审计记录,备份数据应检查能否恢复,发现漏洞和安全事件应及时处理。系统发生重大变化时,还应按规定评估是否需要调整定级及相关保护措施。 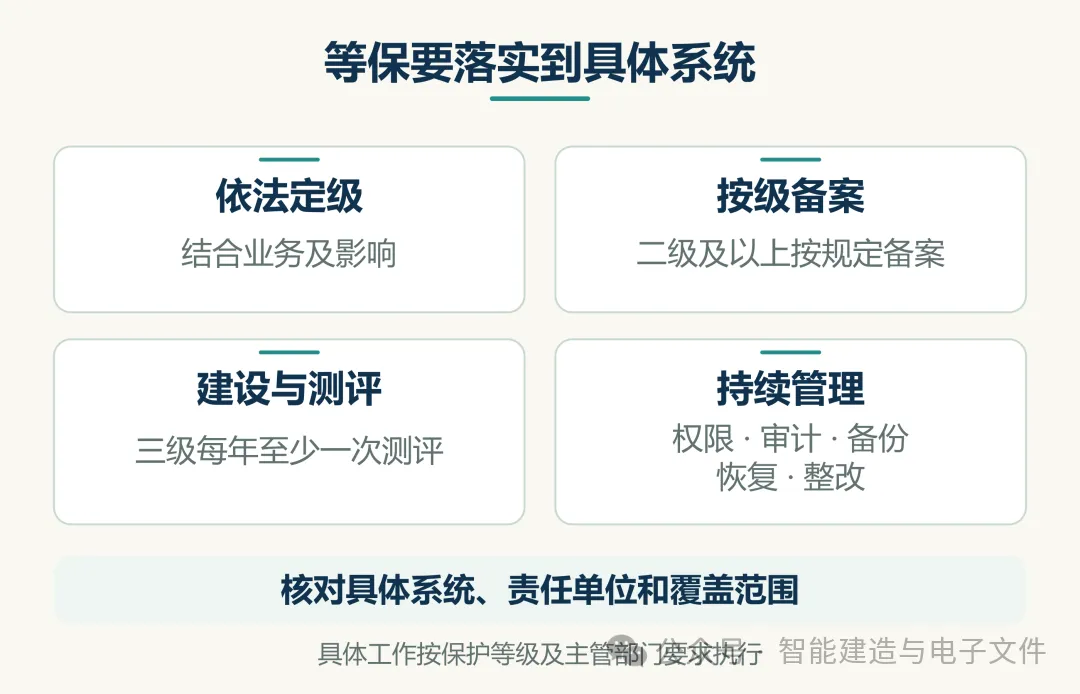
系统达到相应安全保护要求后,每份电子文件的凭证效力仍需结合形成主体、办理程序、签署方式及完整性等条件判断。系统安全与文件管理要求应当同时落实。 项目实施时,可以从一项完整业务入手,把电子文件管理功能、办理流程和安全责任一并明确,再逐步覆盖各类业务。合规要求应落实到文件形成、流转、保存和利用的具体环节;形成的文件及其信息则继续用于业务办理、依据核查和问题处理,让合规管理服务于实际业务。 工程项目落实这些要求,还需要进一步看清形成、收集、整理、归档和移交各环节如何衔接,以及相关系统怎样配合。北京市地方标准DB11/T 2291,把电子文件全过程合规管理落到工程业务中提供了更具体的依据。 [9] DB11/T 2291-2024 建设工程电子文件与电子档案管理规程(标准信息)。
工程电子文件,该怎么管?怎么用?
要有符合标准规范的电子文件管理系统
与业务系统结合是应用价值的关键
按照等保要求保障系统和数据安全
参考依据
[1] GB/T 29194-2012 电子文件管理系统通用功能要求。
[2] GB/T 18894-2016 电子文件归档与电子档案管理规范。
[3] 电子档案管理办法,国家档案局令第22号,第五条、第十条、第十五至十八条、第二十四条。
[4] 中华人民共和国网络安全法,2025年修正,第二十三条。
[5] 网络数据安全管理条例,第九条。
[6] 信息安全等级保护管理办法,公通字〔2007〕43号,第十四、十五条。
[7] GB/T 22239-2019 信息安全技术 网络安全等级保护基本要求。
[8] GB/T 22240-2020 信息安全技术 网络安全等级保护定级指南。
本文来自网友投稿或网络内容,如有侵犯您的权益请联系我们删除,联系邮箱:wyl860211@qq.com 。

