2026数据中心整体架构图(20页PPT)
- 2026-11-16 19:58:09
一个数据中心的价值,从来不取决于机柜数量和空调功率。它取决于四件事能否同时成立,海量并发打不垮、海量数据存得下、复杂算力算得动、跨网访问保得住。把这四件事摊开画到架构图上,就是一云、两中心、三层调用、九类分区。
一、环境背景
信息化的建设逻辑这几年出现了明显位移。早期各委办局各自建机房、各自买服务器,资源利用率长期在一到两成之间徘徊,一次业务高峰就得重新立项扩容。随着省级统筹与政务云集约化推进,建设重心从「有没有机房」转向「一朵云能不能托住全部业务」。以医疗保障领域为例,一个省级平台要同时承载十二类业务网业务和两类互联网业务,跨省异地就医、基金运行监管、药械采购配送这些系统对连续性的要求近乎苛刻,结算窗口期一旦中断,影响的是几十万人的就医结算。这种压力不是靠多买几台服务器就能化解的,它要求基础设施在设计之初就把扩展性和容灾能力一并考虑进去。
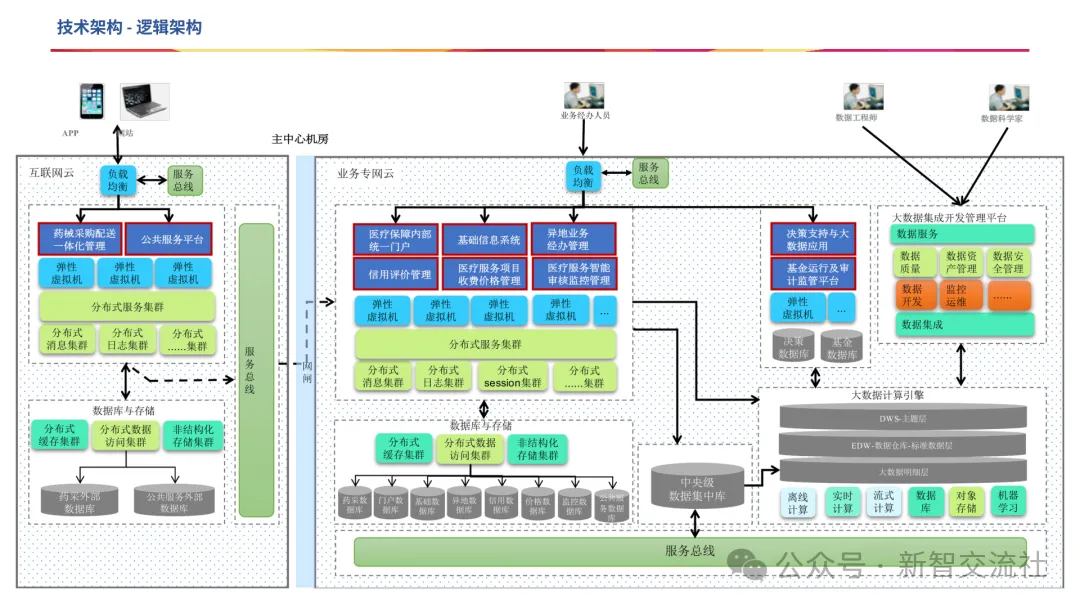
把业务往云上搬,暴露的短板往往不在服务器本身。政务云天然要同时服务两个世界,业务专网云承载内部经办与监管,互联网云面向公众与药械采购平台,两者之间靠网闸和数据交换区打通,边界一模糊就出问题。网络区域划分不清,安全边界随之松散,业务网与互联网之间只剩一道防火墙;单中心部署难以满足容灾要求,一次机房级故障就可能让业务停摆;算力与存储按峰值采购,闲时浪费、忙时不够;机柜功率与服务器密度错配,配电先成了瓶颈。这些问题分散在机房、网络、安全、云平台几个专业里,单独优化任何一项都收效有限,需要一套从逻辑架构一直贯通到物理落地的整体设计。
二、解决方案
(一)三层解耦 把压力分散到每一层
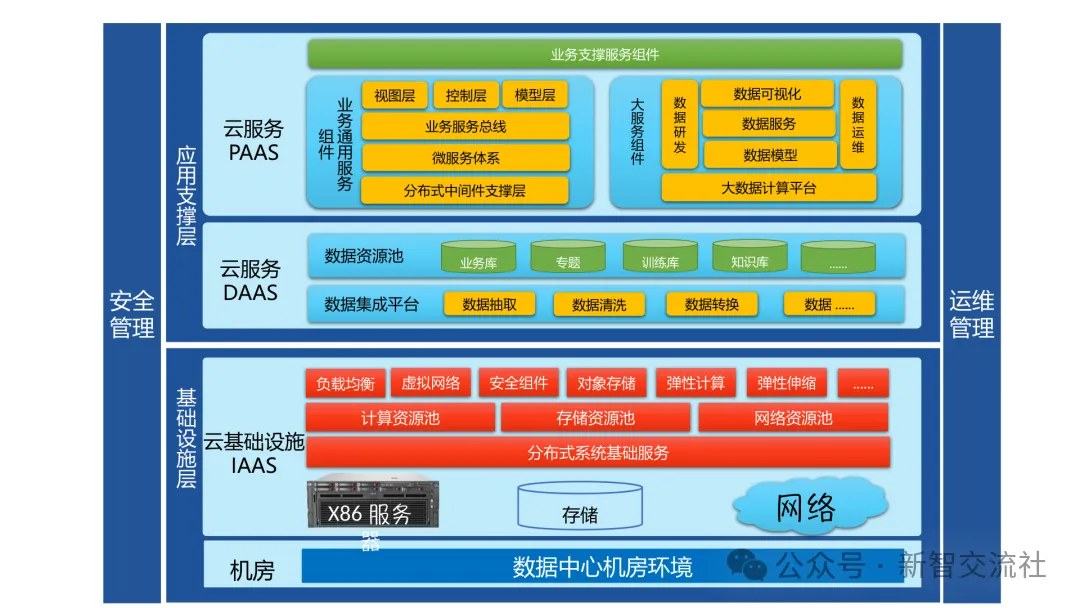
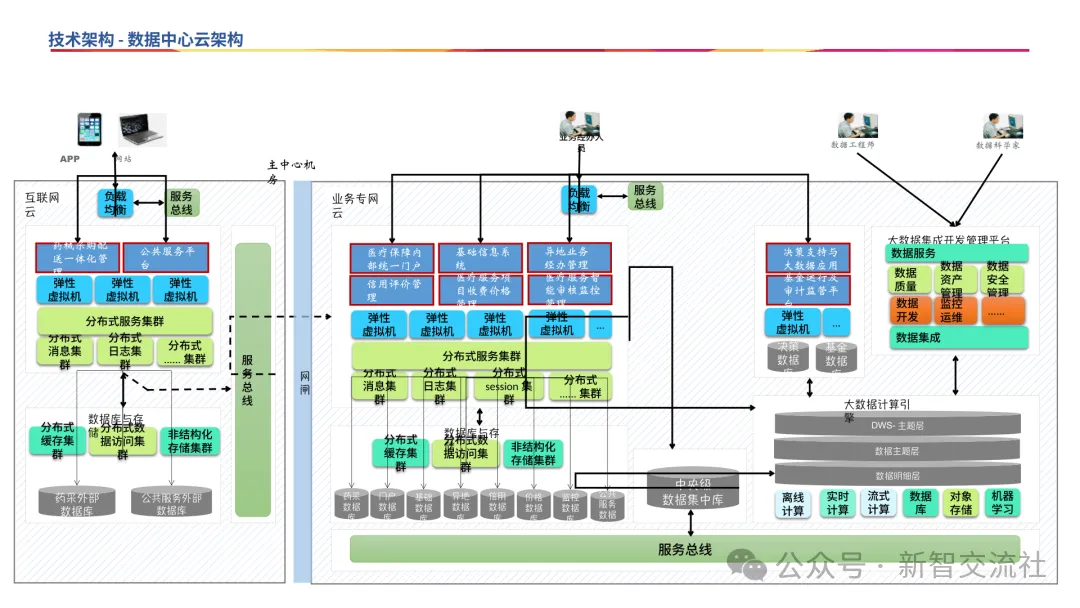
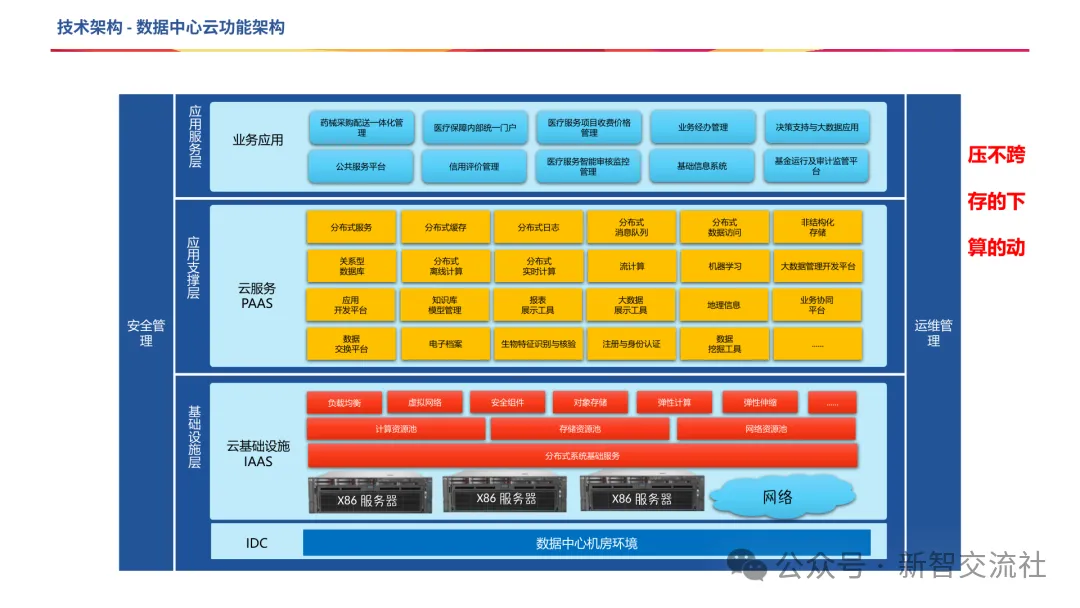
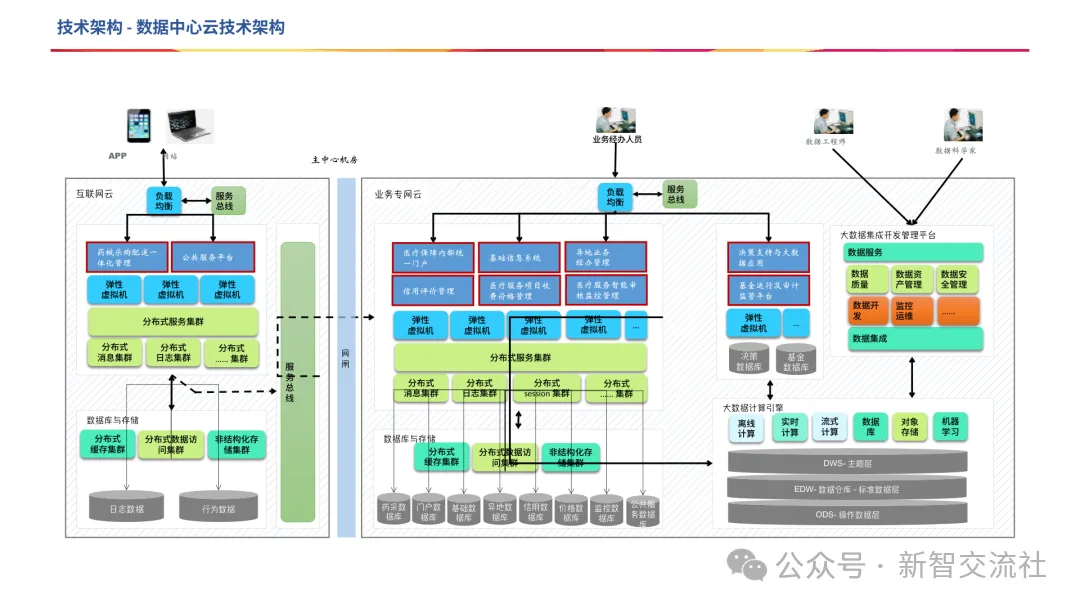
整体架构的第一个判断,是把云技术栈切成三层。云基础设施层承载 x86 服务器、网络设备与机房环境,向上提供计算、存储、网络三类资源池;应用支撑层由分布式中间件、关系型数据库、大数据计算平台与数据集成平台构成,负责把资源池变成可调用的服务;业务应用层再往上,是面向经办人员和社会公众的具体系统。三层之间以标准接口解耦,任何一层的扩容都不必推倒重来。这套思路与传统机房的差别很清楚。传统方案靠单机性能纵向堆叠,一台不够换更贵的;云方案靠虚拟化与分布式计算把压力横向摊开,统计学上就是合并同类项。
分而治之落到调用链上,压力是被逐层削掉的。请求先到网络层,链路与全局负载均衡按地域和健康状态分流,核心交换机之间做链路聚合与冗余;再到服务层,分布式服务集群与消息队列把瞬时洪峰削平,虚拟机按负载秒级伸缩;最后到数据库层,分布式数据访问集群把读写请求拆到多个节点,缓存集群挡住热点查询。三层各有缓冲,一层顶不住时,上一层已经卸掉了大部分压力。这套架构的实测能力是三十万笔并发、每日几百 PB 级运算,对应的正是压不跨、存的下、算的动三个目标,而保安全由全局安全体系单独承担。
数据侧的组织方式与算力侧同样分层。原始数据先进操作数据层,按业务过程原样留存;再经清洗与转换汇入标准数据层,统一口径与主数据;最后按监管、决策、经办等主题重组为主题层,供报表、模型和知识库直接消费。三层之间靠数据集成开发管理平台调度,离线计算、实时计算与流式计算各管一段,湖仓式的对象存储托住非结构化与日志类数据。分层最实际的好处是可追溯,一个指标对不上,能顺着链路找到是原始数据错、口径错还是计算逻辑错。
(二)同城双活 让两个中心合成一个资源池
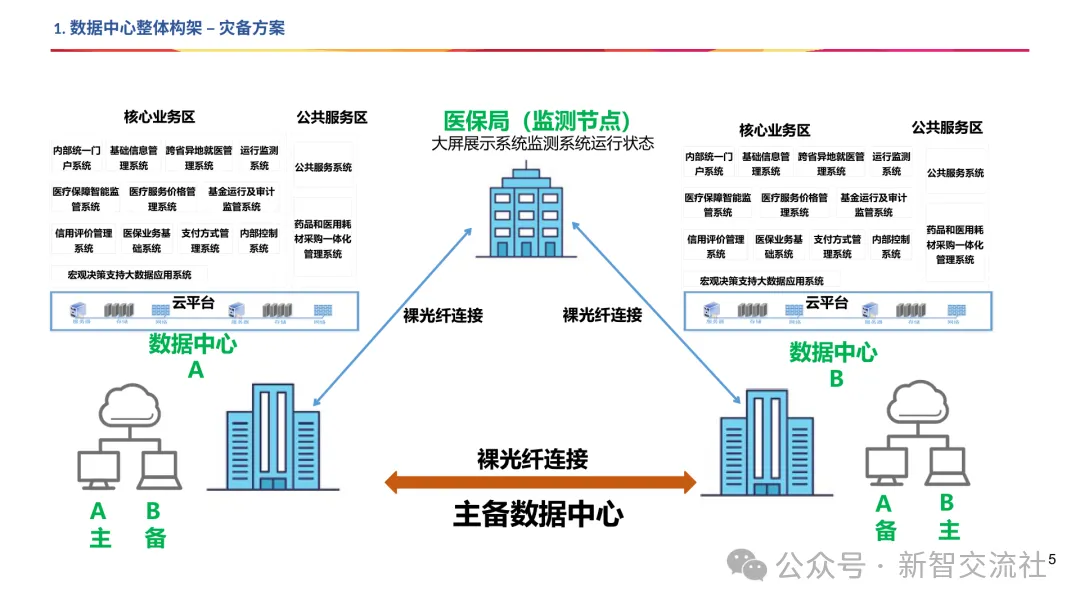
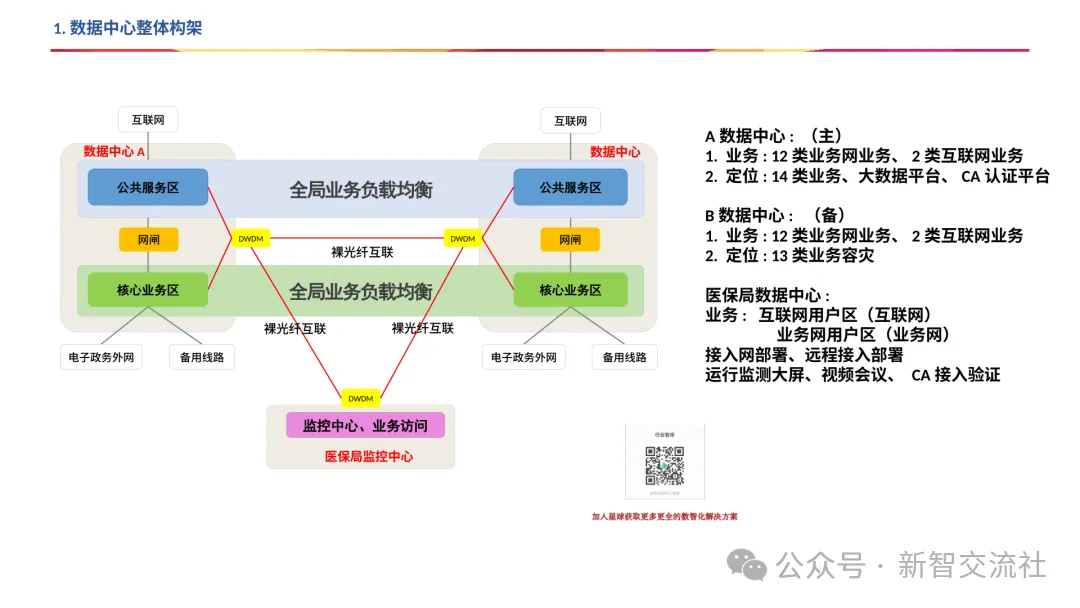
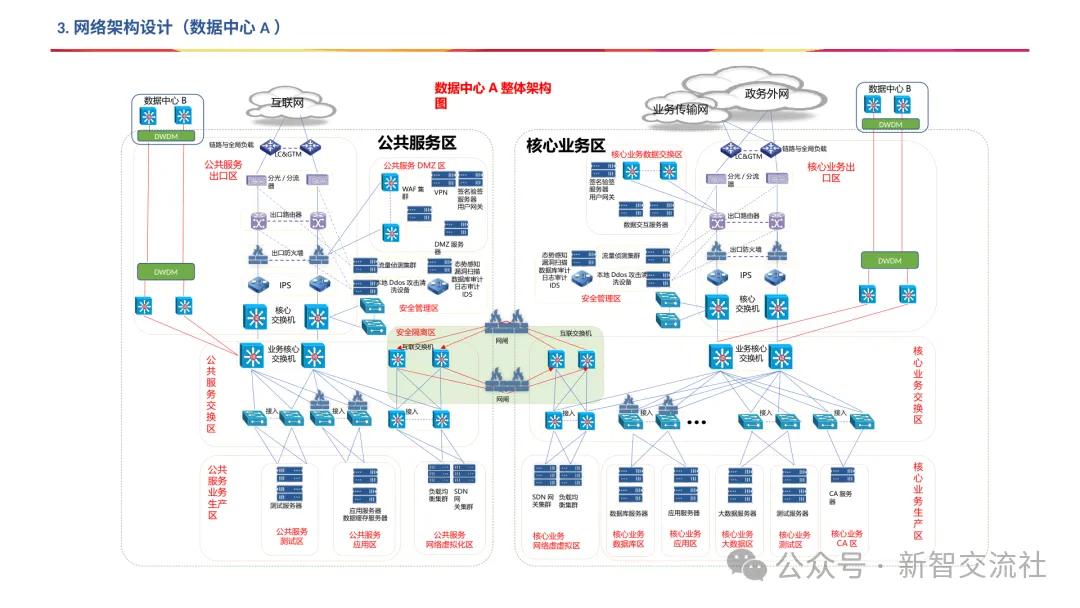
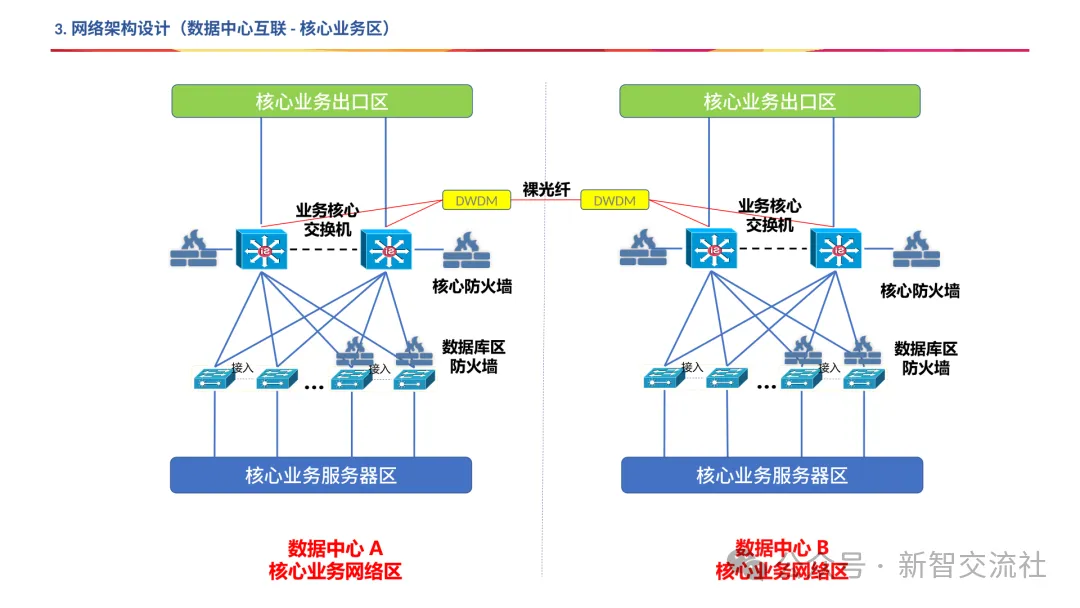
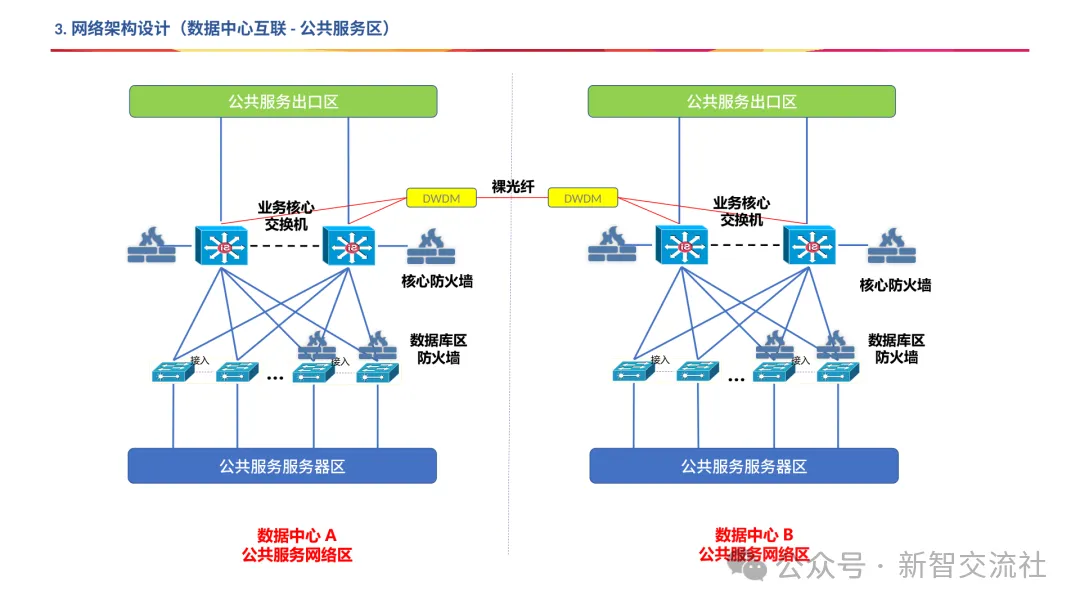
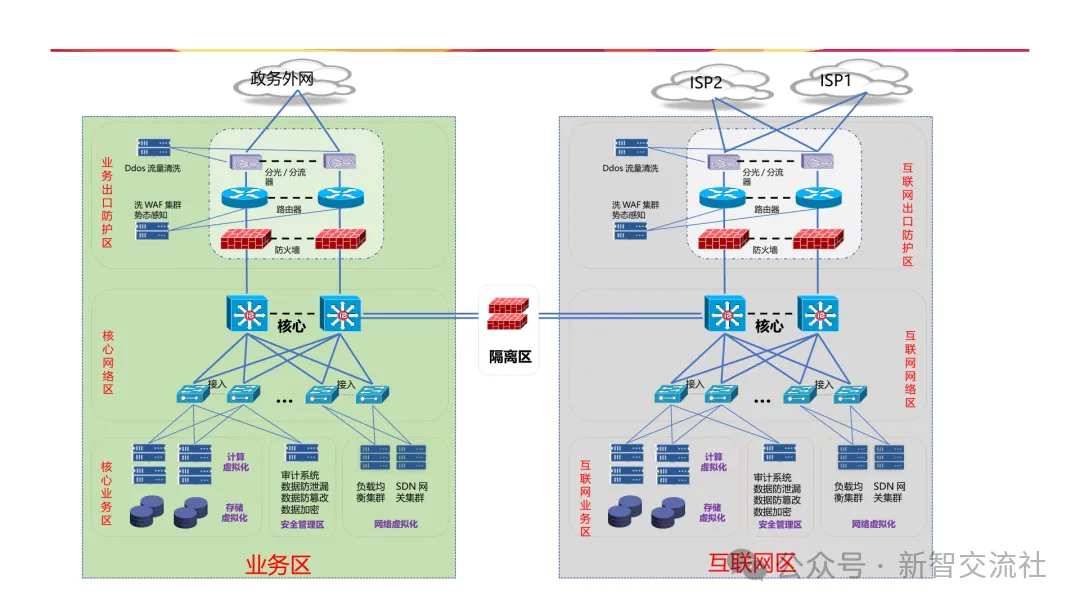
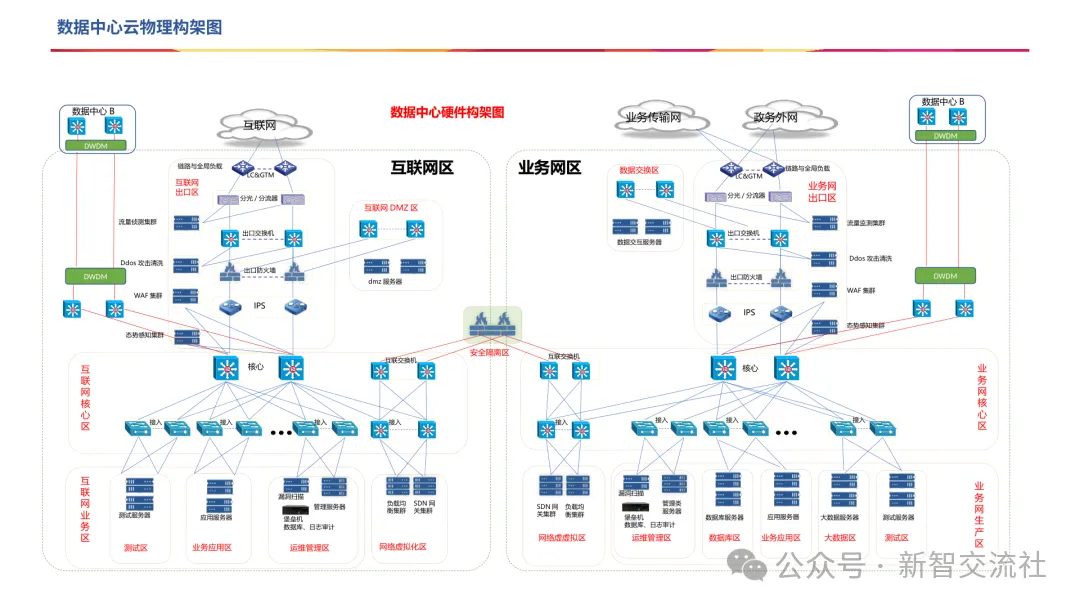
容灾方案的选择,决定数据中心的可用性上限。A、B 两个数据中心通过裸光纤直连,长距离链路用 DWDM 波分设备承载,两中心之间还有网闸做安全隔离,业务网与互联网各自形成双活。所谓双活,是两个中心同时对业务提供读写服务,计算、存储、网络资源保持一致,而非一个跑业务、一个空等故障。链路层面由 LC 与 GTM 做全局负载,跨中心的业务访问按策略分发,任一中心失联,流量在秒级切到另一端。
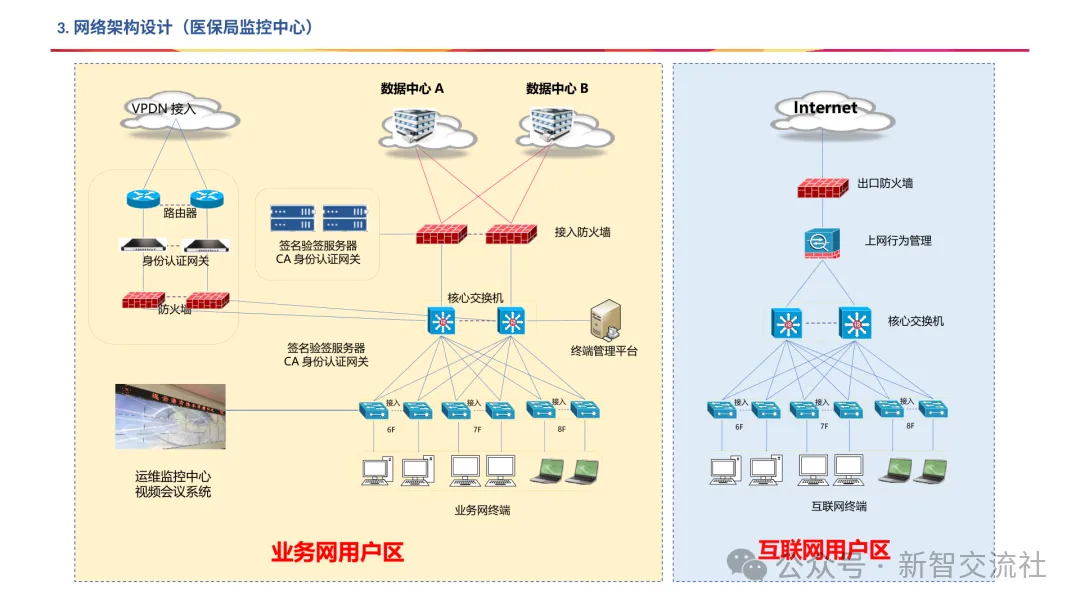
双活带来的改变不止于可靠性。物理服务器上跑虚拟机,计算资源被高度复用,不必为每个系统配一套主备设备,网络设备利用率同步提升;资源调度也从各管一摊变成统一调度,计算资源可以在两中心之间灵活迁移,联合成单一资源池,业务上线时按需切分。医保局侧的监控节点通过裸光纤接入两个中心,六乘三拼接大屏实时呈现运行状态,监测数据不依赖任何单一中心。核心业务区与公共服务区各自成对互联,核心防火墙与核心交换机在两端对称部署,跨中心的东西向流量走独立通道,不与南北向出口混跑。
(三)分区与落地 逻辑架构最终要落到配电和机柜
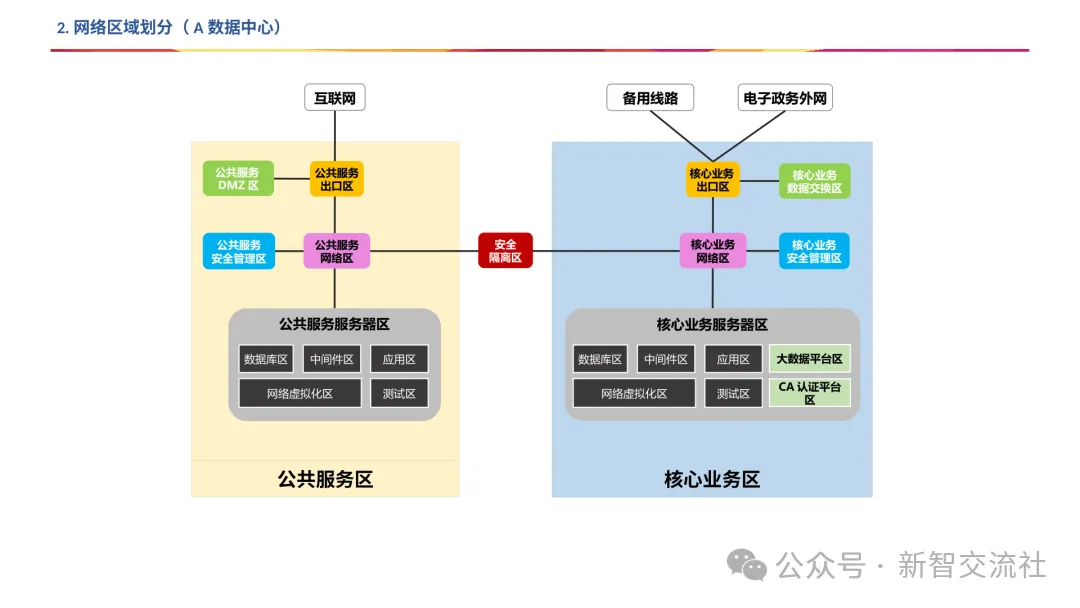
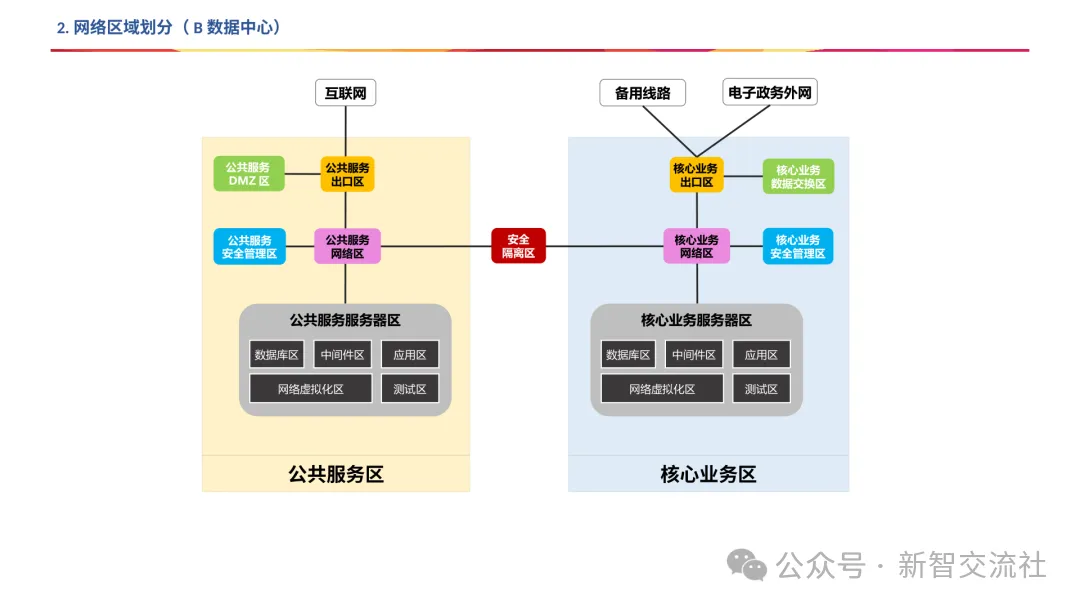
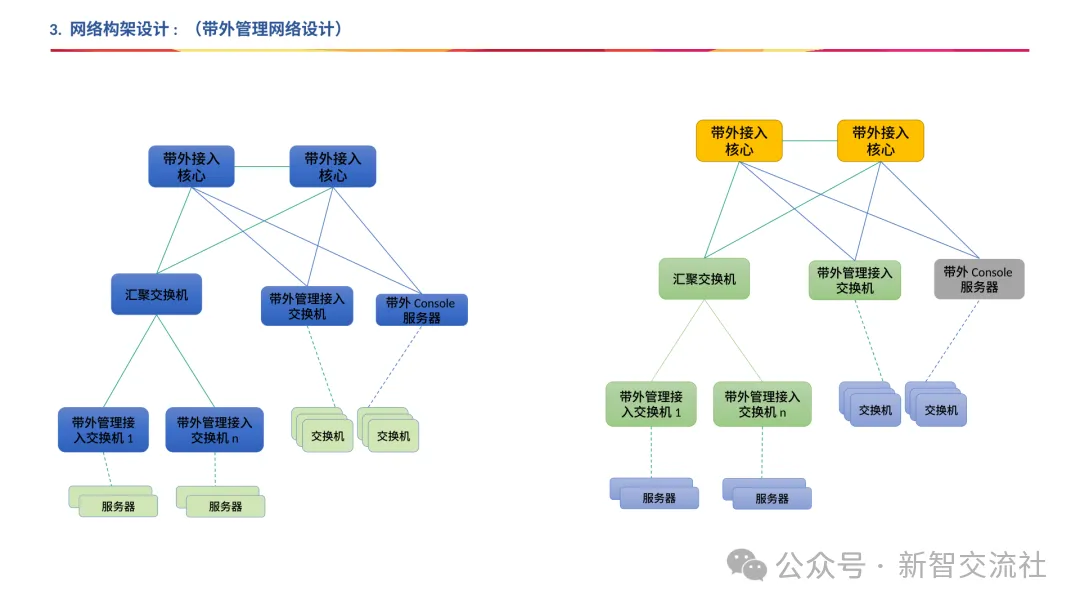
逻辑上的三层解耦,在网络上表现为严格的分区。核心业务区、公共服务区、安全管理区、两类出口区、网络虚拟化区、测试区、大数据平台区、CA 认证平台区、数据交换区与 DMZ 区各自独立成域,域间以防火墙和网闸控制流向。安全管理区是全域纵深,分光分流设备把流量镜像给侦察集群,本地 DDoS 清洗在出口拦大流量攻击,WAF 集群挡应用层,态势感知做全局关联分析,数据库审计、日志审计、漏洞扫描、堡垒机与数据防泄漏、防篡改、加密组件分布在业务侧。运维通道另设带外管理网络,独立的核心与汇聚交换机把带外 Console 与业务网彻底分开,运维操作不会扰动生产流量。
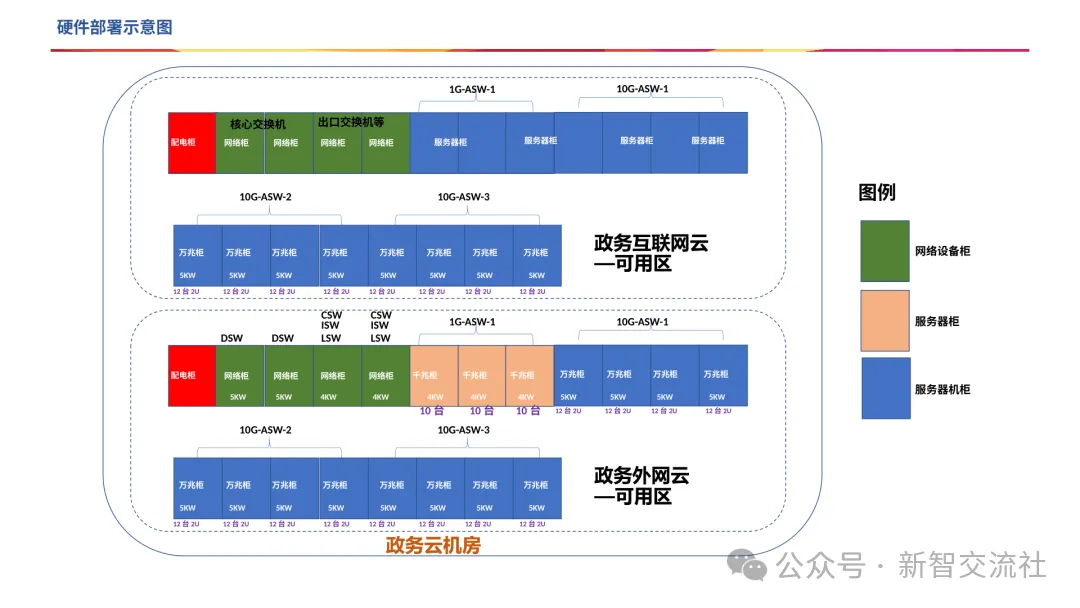
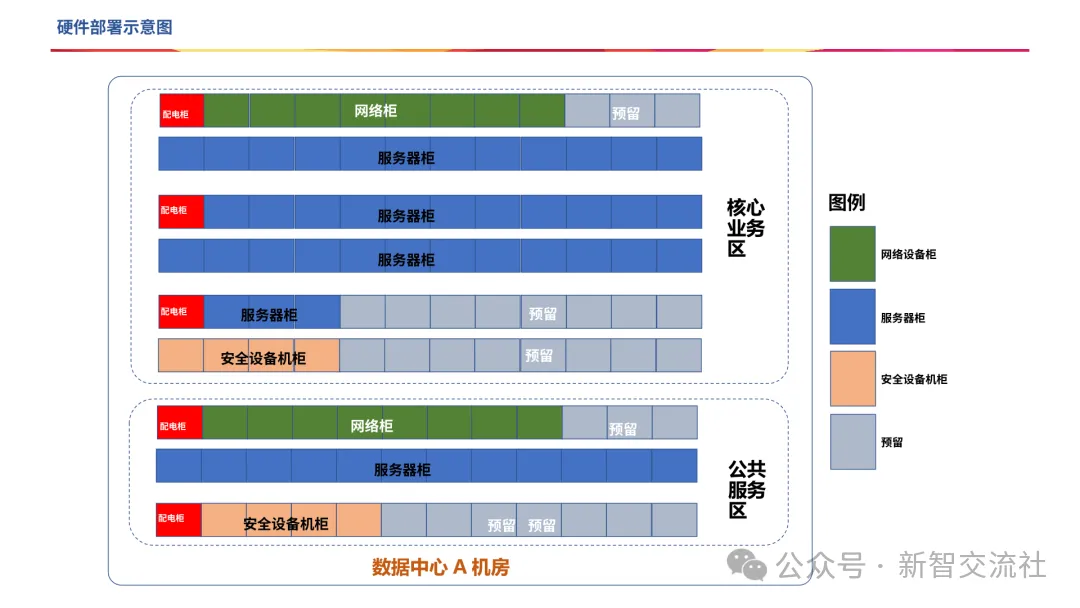
再往下就是机柜和配电。硬件部署按可用区划分,网络柜、服务器柜、安全设备机柜与配电柜分区摆放,万兆柜与千兆柜按业务类型区分,单柜功率分五千瓦和四千瓦两档,服务器柜按十二台 2U 设备满配核算。这一层最容易被忽视,却直接决定架构能否兑现。机柜功率算低了,虚拟化密度上不去,资源池就只是纸面上的数字;网络柜与服务器柜混摆,走线和散热都会成为隐患;带外管理不单独组网,一次误操作就可能波及整片业务。逻辑架构与物理部署对齐之后,资源按需分配、应用弹性伸缩、数据水平扩展这三句话才站得住。
三、方案价值
政务云数据中心的竞争力,正在从建得多大转向能不能跟着业务长。三层解耦让资源池可以扩容而不必重构,同城双活让业务连续性成为默认配置,分区设计与机柜规划让安全边界和部署密度有了物理支撑。架构做实了,数字政府的每一次业务迭代才有地方落。
在此环境下,分享一套解决方案:《数据中心建设方案》值得参考借鉴~