新型冠状病毒还有“电子版”?看见这些文件请管住你的手
- 2026-11-06 11:38:48

老师,我怕这试卷有病毒,来自湖北
这是前阵子网络上
一位高中生与老师的对话
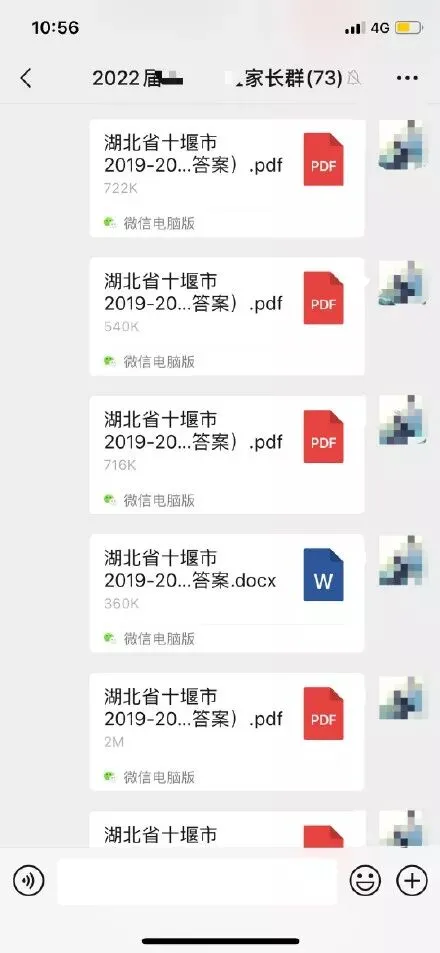
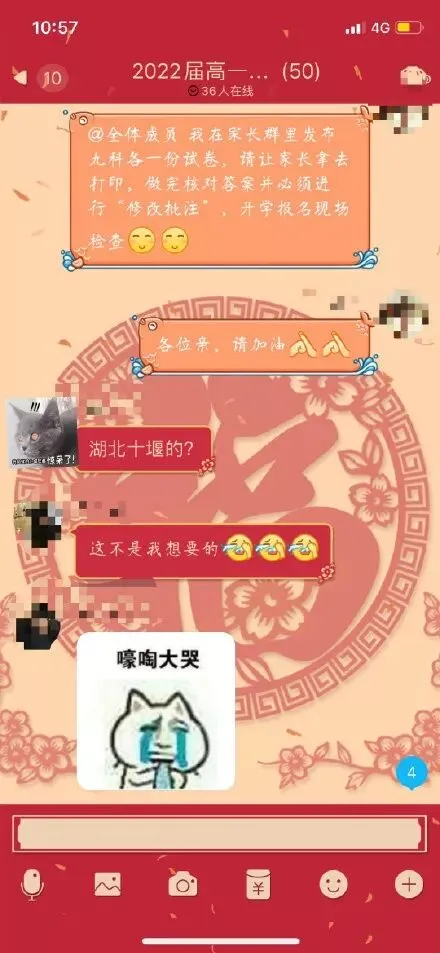
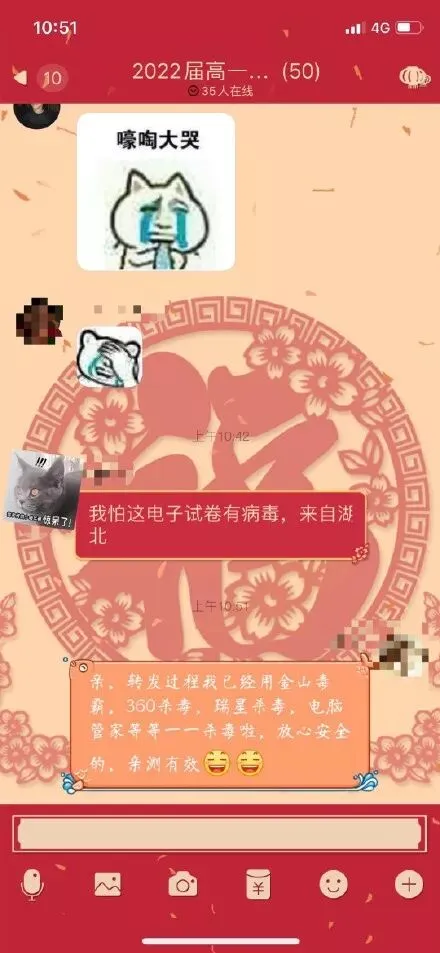
万万没想到的是
这句玩笑居然一语成谶
成了真...
近日,网上发现多起利用新型冠状病毒肺炎疫情相关热词开展的网络攻击行为。
一些黑客制造并大肆传播一系列电脑病毒,这些病毒均带有“冠状病毒”、“疫情”、“武汉”等热门字样,可使电脑声音被窃听,文件被窃取,某些版本的病毒还会删除操作系统核心文件导致无法开机。
目前,该系列病毒正通过社交网络悄然蔓延,请密切关注,做好安全防范措施。
看到这样的未知文件
谨慎点击!
这些内容你要了解


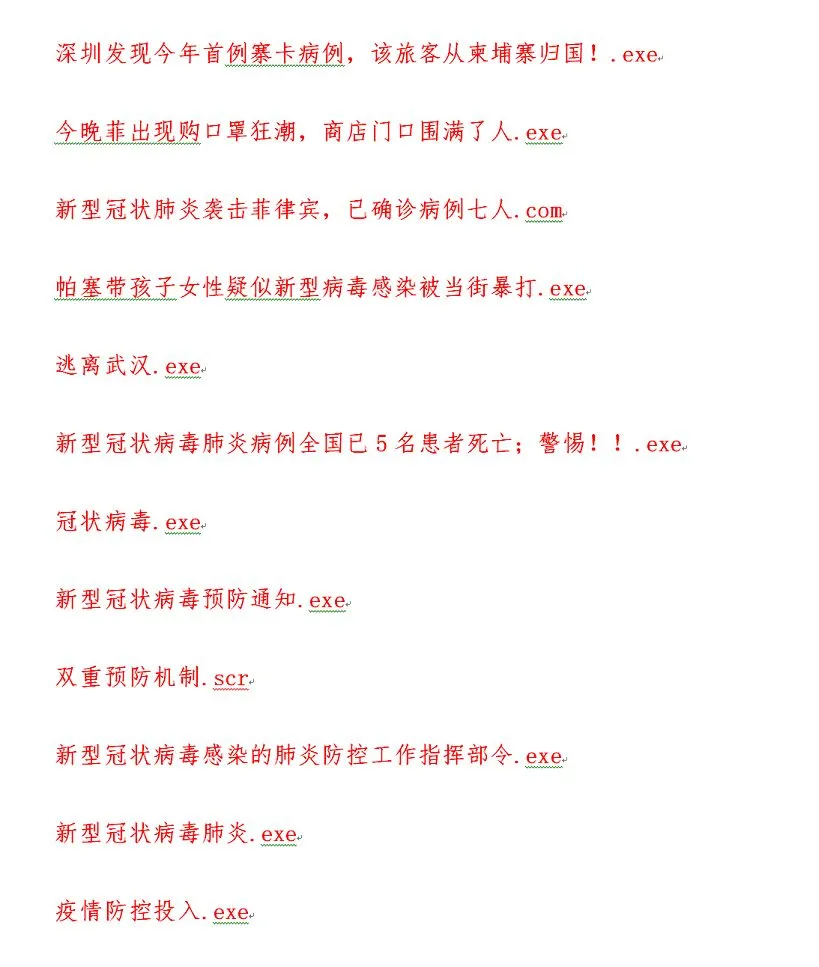
目前发现的样本主要以诱骗用户主动下载运行的可执行文件为主,有明显带.exe可执行文件后缀的恶意文件(比如:冠状病毒.exe、逃离武汉.exe),也有带.zip的压缩包诱导用户解压执行(比如:中国新型冠状病毒已经出现4000多.zip)。
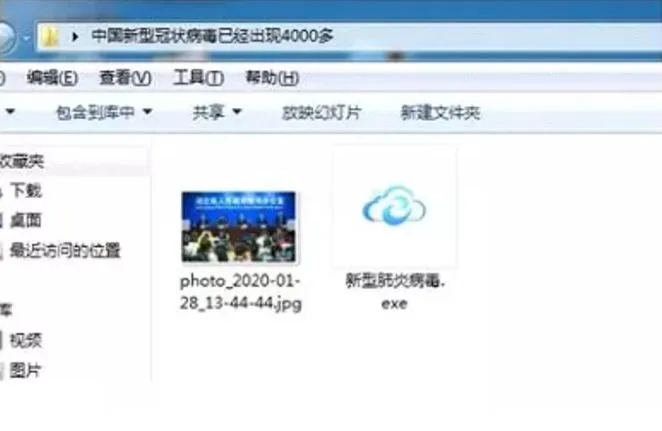
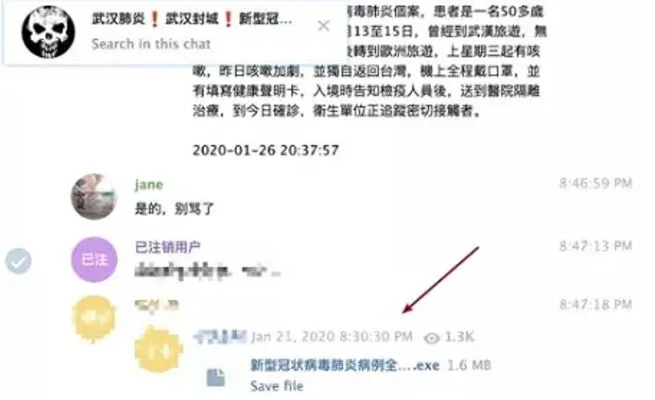
根据恶意文件格式大类型来看,未来可能会出现文本文件类型(比如DOC、PDF等)或脚本类型(JS、VBS等)的附件,建议提高警惕谨慎点击。


该病毒完全继承了TeamViewer强大的远程控制能力。该病毒可突破绝大多数防火墙到达内部网络,可在后台悄悄控制键盘、鼠标、监视电脑屏幕、窃听电脑声音,观看视频以及发送电脑上的任意文件,甚至可实现远程开关机。
该系列病毒中还有一些会发动更加恶劣的攻击行为。启动之后其会删除所有注册表,以及C、D盘文件,这将导致电脑无法开机,重要数据丢失。


去年六月,阜阳市临泉县一家公司的财务小刘就被骗子骗走41万元。
骗子自称公司合作伙伴加小刘为好友谎称双方的老板已经谈好了买卖,将小刘拉进有“假老板”的QQ群,转出公司41万元。
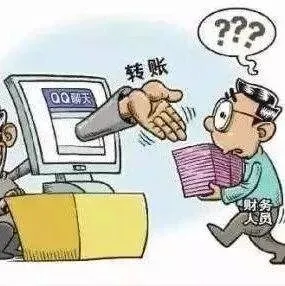
反电诈中心民警快速追踪,发现一个二级账户的34万元还没来及转走,便立即冻结了账户。
后来查明,小刘的电脑中了木马病毒,嫌疑人侵入电脑,获得了小刘公司的架构、人员等信息,搭建了一个和小刘公司人员信息一样的QQ群,并“请君入瓮”,成功瞒过了小刘。
互联网虽然拓宽了我们的视野
带来许多便利
但同样有许多危险伺机潜伏
感染电脑病毒
你的信息将会暴露
为恶人所用
轻则电脑损坏,难以修复
重则存款被转移,重要文件泄露
请诸位一定慎之又慎

防范新型冠状病毒的同时,也要提防网络“病毒”的侵害,做到这几点,别让病毒乘虚而入
(1)不要打开来历不明的电子邮件或下载不明来源的文件;
(2)不要启用Office宏,除非文档来自可信来源;
(3)及时更新杀毒软件程序并保证随时开启;