一位法务上传了一张Excel,公司赔了一整年
- 2026-11-07 07:25:00
一位法务上传了一张Excel,公司赔了一整年
2024年7月,北京。某保险公司的法律合规部,吴女士在做一件写字楼里每天都在发生的事——把整理好的表格扔给AI,让它帮着出PPT、跑数据分析。 她上传的是一份Excel,内容是公司稽核中发现的问题汇总。主审法官柴旭的说法是,这是一份"汇总性质"的表格,"以简短文字概括有关公司可能存在的问题,没有展开问题详情"。这些材料本就属于她日常工作中可以接触到的内容。 一个月后,她收到《解除劳动合同告知书》。理由四个字:严重违反规章制度。 公司给出的逻辑链条看起来很硬:你是法务,签过保密协议,参加过信息安全培训,保密义务高于普通员工;你把内部稽核文件传给第三方AI平台,平台会留存数据做模型迭代,存在泄露风险;所以这是严重违纪,解除合法,一分钱不赔。 吴女士去了朝阳法院,请求撤销那份告知书,并要公司支付年终奖差额、绩效工资、工资损失。 判决结果是:撤销解除通知,双方继续履行劳动合同,公司支付上述款项。判决已生效。10月29日,多家中央媒体同日披露了这个案子。 判决书里最值得读的往往不是结论,而是法院拆对方主张的过程。这个案子拆得格外干净——法官把"严重违纪"这个用人单位最爱用、也最含混的词,切成了三道必须同时跨过的门。 先站到公司那边看一眼,它的顾虑并非无中生有。 第一笔账是身份账。吴女士在合规稽查岗,天天看的就是公司的风险点;签过保密协议,做过安全培训,对什么能出去、什么不能出去,比谁都清楚。公司觉得,正因为她懂,行为才更不可原谅。 第二笔账是通道账。第三方AI平台和公司内网不是一回事。用户输入的内容会不会被用来训练、会不会被留存、存多久、存在哪个司法辖区——企业一概控制不了。这是当下所有法务和IT部门真正睡不着的地方。 第三笔账是后果账。哪怕这次没出事,只要通道开着,风险就一直在。公司的主张是:我不需要等你真漏了才处理,等漏了就晚了。 这三笔账,每一笔都成立。问题在于,成立的风险判断,能不能直接变成解除劳动合同的理由。 这里有个被忽略的错位:公司主张的是"存在重大泄密风险",而《劳动合同法》第三十九条第二项要求的是"严重违反用人单位的规章制度"。前者说的是可能性,后者说的是一个已经发生的、被规则明确禁止的、达到严重程度的行为。两者隔着的不是程度差别,是性质差别。 朝阳法院没有否认风险存在。它否认的是,风险可以替代违规。 柴旭在受访时把这套标准讲得很直白:企业以"严重违反规章制度"为由辞退员工,必须同时满足三个要件——员工存在主观过错、行为违反明确的规章制度、造成实际损害或重大风险。仅凭主观推定风险、没有制度依据的解约,属于违法解除。 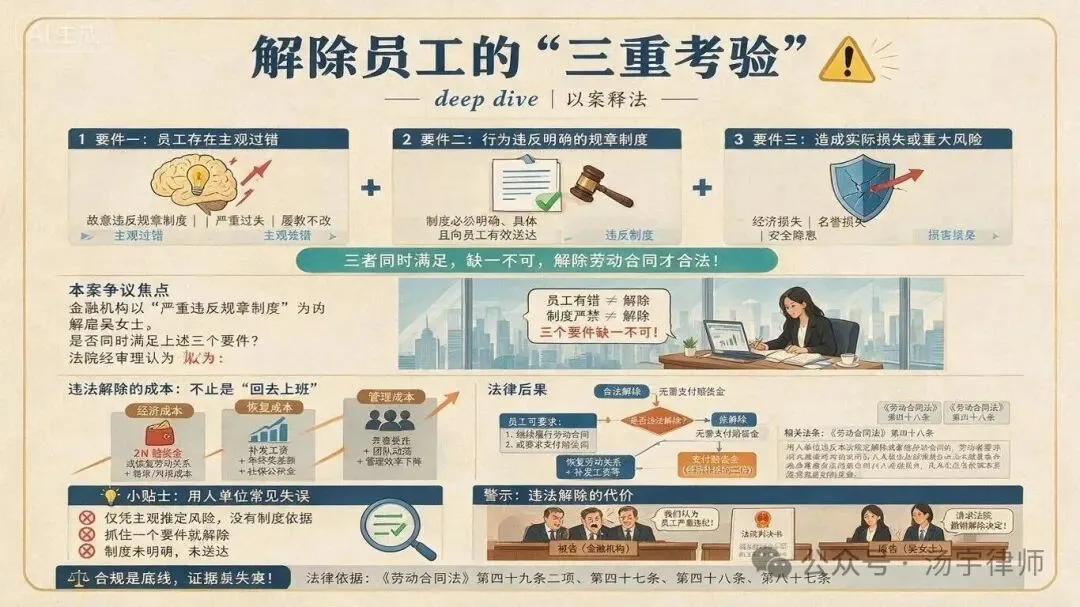
这三个要件不是新造的,是第三十九条第二项在多年审判实践中沉淀出来的审查路径。这个案子把它写清楚了,清楚到可以直接拿去对照自己公司的做法。 值得注意的是"同时"这两个字。实务里,用人单位常见的失误是抓住一个要件就开枪:员工有错,就解除;造成损失,就解除;制度里写了"严禁",就解除。但三个要件是并列的,缺一个,解除就塌了。 代价也不只是"人得回来"。《劳动合同法》第四十八条规定,违法解除后劳动者要求继续履行的应当继续履行;不要求或已不能继续履行的,才按第八十七条支付赔偿金,标准是第四十七条经济补偿的二倍。这个案子里吴女士选的是继续履行,所以公司要付的不是二倍赔偿金,而是撤销解除、把人接回来,再补上一年多的工资损失和年终奖差额。对一家金融机构来说,这成本不只是钱。 下面按三道门逐个看。顺序本身也有讲究:先看人,再看规则,最后看结果。 第一个要件是主观过错。 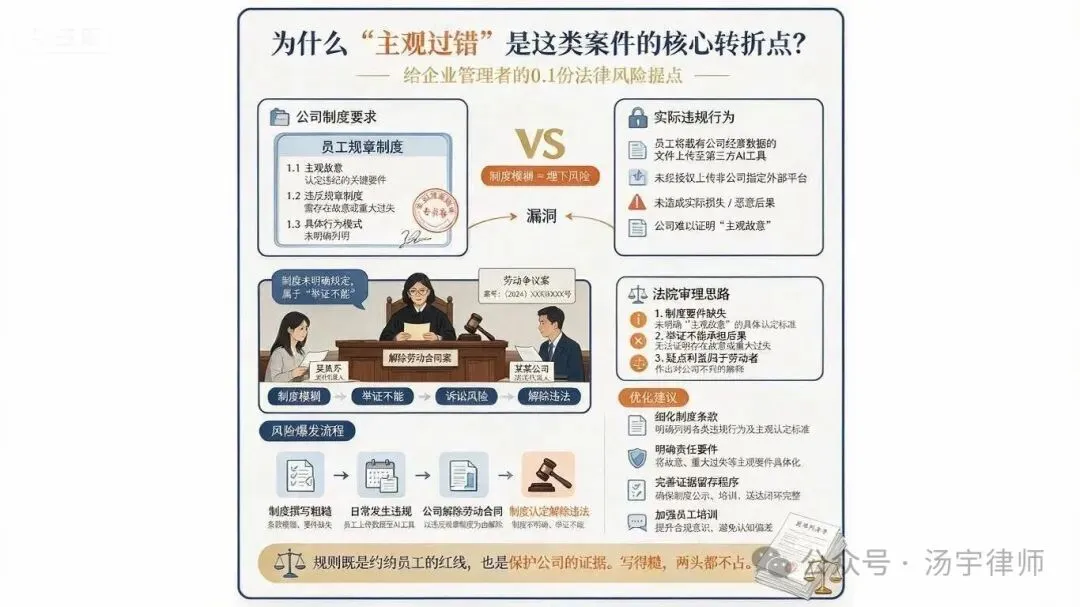
法院认定吴女士不存在违反规章制度的主观故意。柴旭的解释是,她使用第三方AI工具,核心目的是辅助完成本职工作、优化工作成果,没有恶意窃取、泄露公司信息的故意。 这句话里有个细节可能是整个案子的转折点:这家保险公司的规章制度中,恰恰把"主观故意"写成了认定违反规章制度行为的情节。 也就是说,公司自己起草的规则,把"故意"设成了门槛。门槛是它自己砌的,人也是它自己拦的。 这一点极值得企业读三遍。很多公司写制度时,喜欢用"造成信息泄露的""情节严重的"这类表述,模糊处理主观状态,本意是留出解释空间。但在劳动争议里,模糊不等于灵活,模糊往往等于举证不能。一旦进入诉讼,解释权不在写制度的人手里,而在审查制度的人手里。你写得越含糊,法官越只能往对你不利的方向做限缩解释——解除是最严厉的处理,疑点利益归劳动者。 反过来,如果制度写的是"员工将任何载有公司经营数据的文件上传至非公司指定的外部平台,无论是否造成后果,均构成严重违反规章制度",主观故意这个要件基本就被客观行为吸收了,公司只需证明"传了"。 规则的力量在这里:它既是约束员工的红线,也是保护公司的证据。写得糙,两头都不占。 第二个要件是"行为违反明确的规章制度"。这一关,公司过得更勉强。 法院查明:公司有保密制度,有信息安全管理规定,和员工签了保密协议。但所有内部规章制度都没有明确禁止员工使用第三方AI工具辅助办公,也没有针对AI场景的专项规则,更未开展AI工具使用培训、未告知合规风险与禁止要求。 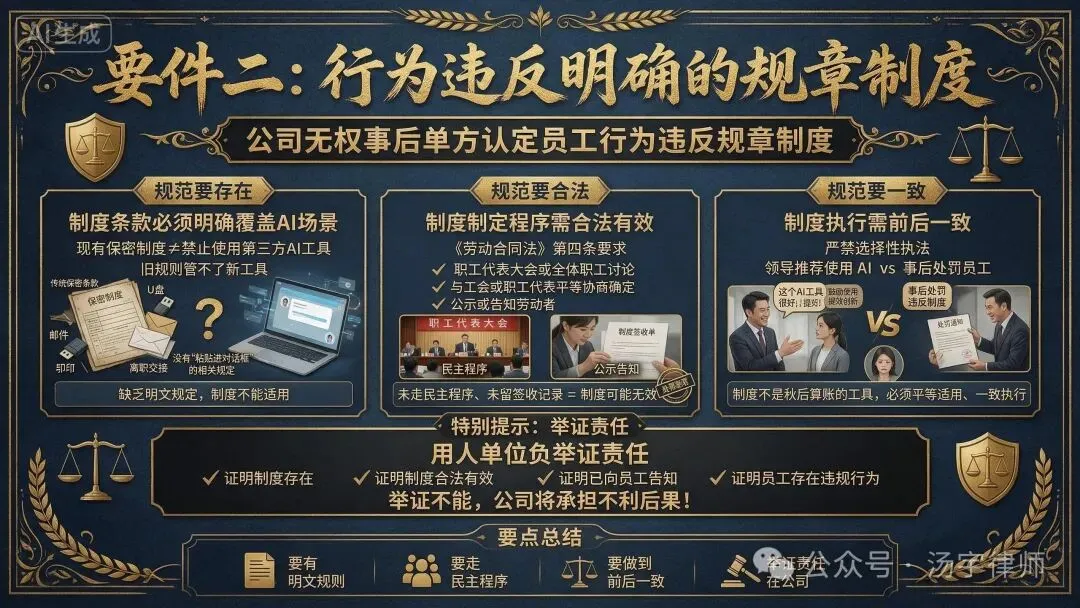
柴旭的结论因此很硬:公司无权事后单方认定员工行为违反规章制度。 这里有三个层次。 第一层,规范要存在。保密制度和禁止使用外部AI工具不是一回事:前者管"信息不能外流",后者管"通过什么渠道不能外流"。多数公司的保密制度是围绕U盘、邮件、打印、离职交接写的,这套语言里没有"把内容粘贴进对话框"这个动作。用旧规则管新工具,缺的不是解释,是条文。 第二层,规范要合法。这一步常被跳过。《劳动合同法》第四条要求,涉及劳动纪律等切身利益的规章制度,应经职工代表大会或全体职工讨论,与工会或职工代表平等协商确定,并公示或告知劳动者。没走民主程序、没留签收记录的制度,在庭上很可能根本不算"规章制度"。 第三层,规范要一致。案子里有个细节被媒体点出来了:吴女士用这个工具,是因为有领导推荐。用的时候鼓励提效,罚的时候假装不知。制度不是用来对付某个人的,它是用来长期约束一群人的;一旦显出选择性执行的痕迹,效力就打折。 最后还有一条举证规则压在公司头上:《最高人民法院关于审理劳动争议案件适用法律问题的解释(一)》第四十四条规定,因开除、辞退、解除劳动合同等决定发生的争议,用人单位负举证责任。制度有没有、合不合法、告没告知、员工违没违反,四件事都得公司举证。 第三个要件是"造成实际损害或重大风险"。这一关最微妙,因为文字上确实给"风险"留了位置。法院的处理是把"重大风险"和"通用风险"切开。 公司举证的内容,只是AI平台存在数据留存的通用规则。柴旭指出,公司未能证明吴女士上传的文件属于法定或制度界定的核心保密信息,也无法证实造成信息外泄、经济损失、声誉受损等实际后果。仅以平台通用规则推定泄密风险,不足以认定"严重违反规章制度"。 这段话里,"通用"两个字是重心。 任何第三方AI平台都会留存数据,这是商业模式的常识,不是这家公司的特殊风险。若通用风险足以构成"重大风险",员工使用任何外部工具——网盘、在线文档、翻译软件——都构成严重违纪,公司可以随时解除任何人。这显然不是第三十九条第二项的意思。 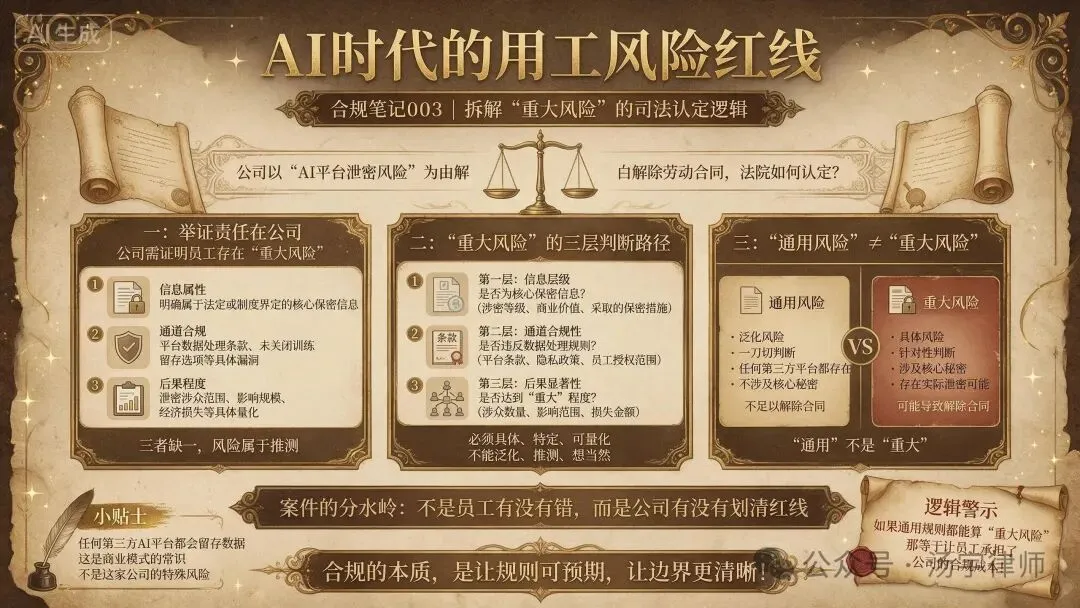
"重大风险"要成立,至少需要三个具体化:信息是什么(是否落入法定或制度界定的核心保密范围)、通道是什么(平台的数据处理条款、有无关闭训练留存的选项)、后果有多可能(涉及多少人、多大规模)。三者缺一,风险就还是推测。 这三件事都在公司手里:信息分级、平台采购和条款审核、影响评估。员工拿不到这些判断依据。用"你自己应该知道这很危险"来归责,是把公司该做的合规工作,转成了员工的注意义务。这类案件的分水岭也在这里:不是员工有没有错,而是这个错,是不是在公司划定的红线内发生的。 把三道门串起来,会看到一个结构性的东西:这三件事,法院要求公司证明,而不是要求员工证明。 员工只需证明"我上传的是什么"——一份汇总表,没有详情,是本职工作中可以接触的内容。至于主观故意的有无、制度依据的存否、损害后果的大小,举证责任都在公司一侧。这就是解释一第四十四条的实际效果。 为什么不把举证责任分给员工?因为能力不对等。员工能证明的只有"我做了什么",公司才能证明"我禁止了什么""你造成了什么"。让弱势一方去证明一个自己无从掌握的规则体系,等于让规则本身免责。 这一点对办案有直接的操作意义。代理劳动者一方,攻击点不是"我没做",而是顺着三个要件逐条要求公司举证,任何一条举证不能,解除即违法。代理企业一方,要做的不是事后找理由,而是提前把三样证据做出来:制度走完民主程序并留签收、涉密信息分级落到具体文件名、AI培训和承诺书签到人。 判决书不会替企业补做这些工作。 这里必须划一条线,否则会误导人:这个判决不是说"随便传,没事"。 同一天,上海一中院披露了另一起案子:某公司用AI合成配音演员王女士的声音做推广,被判赔5万元。更早的案子里,把技术配方拍照带走的人,判的是刑。 2025年11月13日,天津三中院对申某某作出判决:有期徒刑九个月,并处罚金五万元。他在一家涂料企业做到技术主管,辞职前后用手机拍摄公司配方照片三万余张,涉及配方近六千个,其中包括本不属于他岗位权限的外部门配方。经鉴定,仅一个配方的合理许可使用费就达113.04万元。 同样是"把公司资料弄出去",为什么一个是民事赔偿、一个是刑事处罚、一个只是违纪认定不成立? 变量在三个地方:信息性质、获取权限、损失数额。稽核问题汇总和涂料配方不是一个量级,前者是工作过程记录,后者是能用许可使用费计价的技术信息;吴女士接触的是她有权接触的内容,申某某获取的是超出岗位授权范围的;这边有鉴定的百万级损失,那边连实际损害都拿不出来。 《刑法》第二百一十九条把侵犯商业秘密分为三类:以盗窃、贿赂、欺诈、胁迫、电子侵入等不正当手段获取;披露、使用或允许他人使用以此类手段获取的商业秘密;违反保密义务或权利人保密要求,披露、使用或允许他人使用其所掌握的商业秘密。按法释〔2025〕5号,入罪门槛是造成损失或违法所得三十万元以上,三百万元以上属"情节特别严重"。 所以,员工把公司文件传给AI,落在哪个格子里,取决于传的是什么。这个案子真正的边界也在这里:它保护"合理使用AI提效",不保护"随意处置公司信息"。 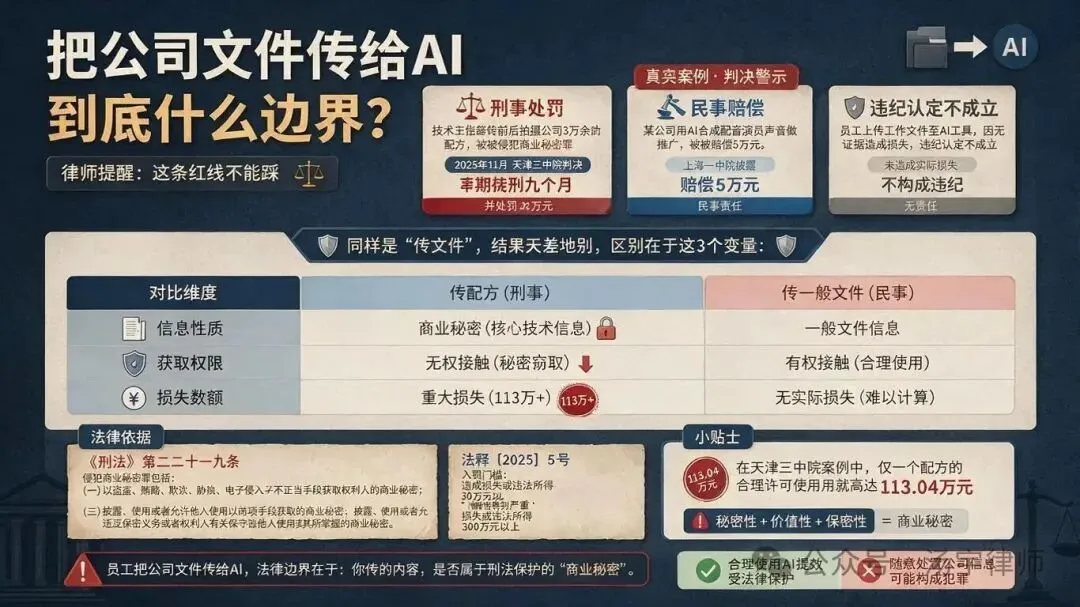
判决之后,法官给了企业三条建议:细化涉密信息清单,明确禁止录入、上传AI平台的核心数据和机密文件范围;制定AI工具使用管理办法,划定合规使用边界;常态化开展数字办公合规培训,明确员工权责与风险红线。 这三条听起来像套话,落到纸面上很具体。 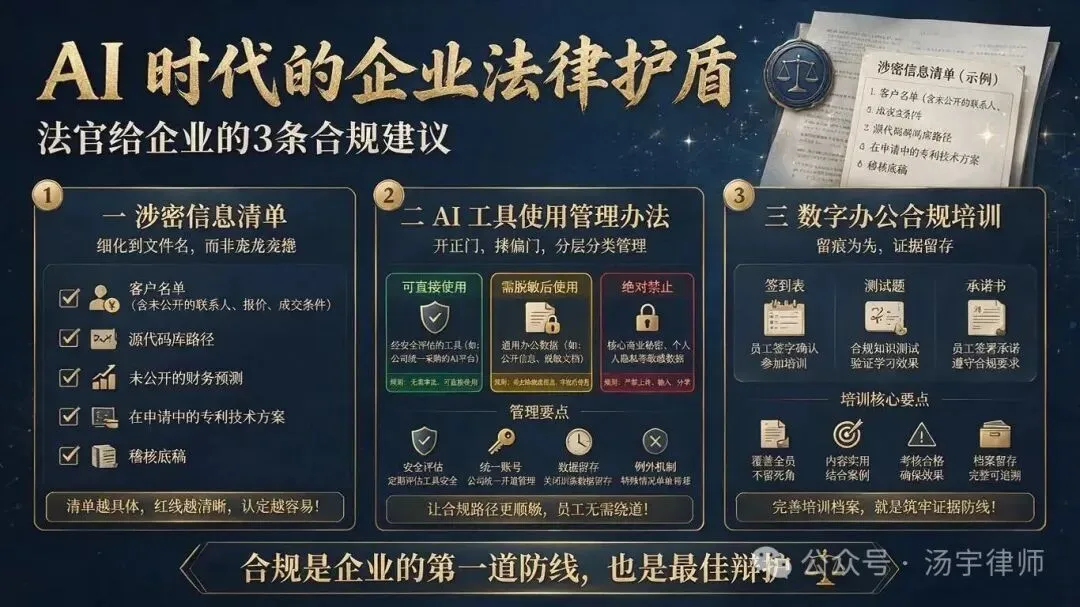
第一件事,清单要细到文件名。写"核心商业秘密不得上传",等于没写。要写的是:客户名单(含未公开的联系人、报价、成交条件)、源代码库路径、未公开的财务预测、在申请中的专利技术方案、稽核底稿。清单越具体,事后越好认定,员工也越知道红线在哪儿。 第二件事,办法要回答"能不能用",而不只是"不能用"。一刀切在纸面上最安全,现实中最无效——员工会用个人手机、个人账号绕过去,公司反而彻底失去可见性。更现实的是分层:可直接使用、需脱敏后使用、绝对禁止;同时明确哪些平台经过采购和安全评估、账号是否公司统一开通、有没有关闭训练数据留存。让合规路径比违规路径好走。 第三件事,培训要留痕。签到表、测试题、承诺书,一样不能少。这不是形式主义,是在为将来可能的诉讼准备证据。这个案子里公司最大的软处,就是"未开展AI专项培训"被写进了判决说理。 补完这三件事,公司再遇到同类情形,手里就有了三道门各自对应的钥匙。补不完,就还是只能靠"我觉得这很危险"。 对员工这一侧,这个判决不是免责通行证。法官讲得很清楚:日常借助AI辅助办公,仍需主动了解公司的数字化办公及保密制度,严禁将核心机密、未公开数据、涉密文件上传至公共第三方AI平台,同时留存操作记录。
一、一张汇总表,一个月,一纸通知
二、公司算的是三笔风险账
三、法官把"严重违纪"拆成三个要件
四、第一道门:主观故意,公司自己写的门槛
五、第二道门:制度里从来没有这条红线
六、第三道门:风险不等于损害
七、举证责任不在员工身上
八、同样是上传,为什么有人进了监狱
九、企业真正该补的三件事
十、员工手里的那张纸
"留存操作记录"这句值得单独说。
吴女士能赢,很大程度上是因为她说得清那份表格里有什么——一份汇总,没有详情。如果她传的是带客户身份证号、带问题详情、带责任人的底稿,举证方向会立刻反过来:她得费力证明"这不算核心保密信息",而她大概率证明不了,因为分级标准在公司手里。
对普通职场人而言,最实用的不是"上传前先问法务"——很多公司没有能回答这个问题的人——而是:上传前把内容脱敏到只剩结论,过程数据留在本地;保留自己做过处理的痕迹;确需上传原始材料时,用书面方式向主管确认。这三步花不了十分钟,但争议发生时,它决定了你站在哪一侧。
回到那张表。它既不是秘密,也不是无罪证明。它只是一个人在用当下的工具完成当下的工作,而她的公司还没有为这个工具写过一行规则。
法院没有替公司写这行规则。它只是告诉公司:在写出来之前,你不能用别人的饭碗,替自己的制度空白买单。
本文来自网友投稿或网络内容,如有侵犯您的权益请联系我们删除,联系邮箱:wyl860211@qq.com 。

