等级保护培训PPT:正确认识等级保护之等级测评(2026版)
- 2026-11-09 11:59:27
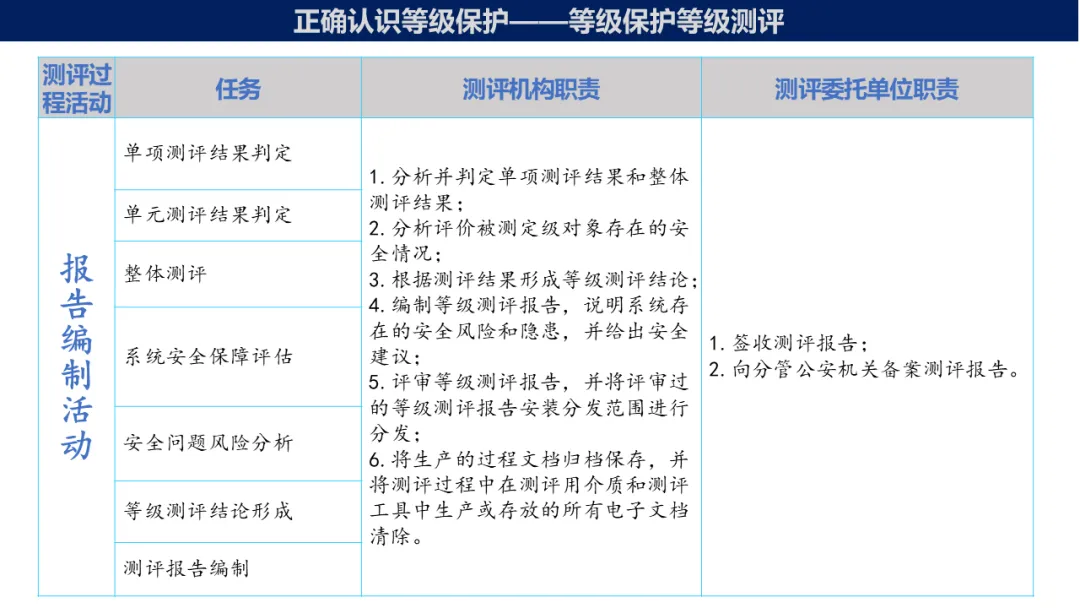
在网络安全等级保护制度中,等级测评是安全建设和运维管理的重要组成部分,也是检验网络安全保护措施是否持续有效的重要手段。等级保护要求“应定期进行等级测评,发现不符合相应等级保护标准要求的及时整改;应在发生重大变更或级别发生变化时进行等级测评;应确保测评机构的选择符合国家有关规定”。
这一要求体现了现代网络安全治理中的持续评估、持续改进和风险闭环管理理念,即等级测评不是一次性的合规检查,而是通过周期性验证、问题整改和持续优化,不断提升信息系统安全保障能力,形成“建设—运行—测评—整改—再运行”的持续改进闭环。
从制度发展来看,很多单位容易将等级测评理解为一年一次的“考试”或“取证”,认为测评结束、报告出具就意味着完成了等级保护工作。实际上,等级测评只是整个等级保护制度中的一个验证环节,其真正价值在于发现安全问题、验证控制措施有效性、推动持续整改,而不是为了取得一份测评报告。等级保护制度强调的是持续符合性,而不是一次性符合。
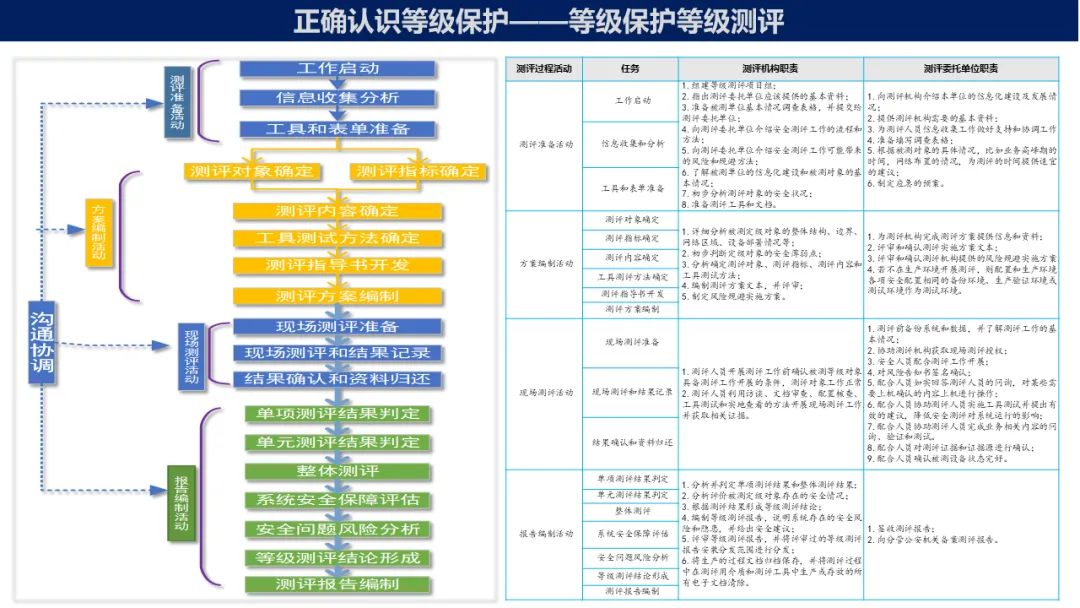
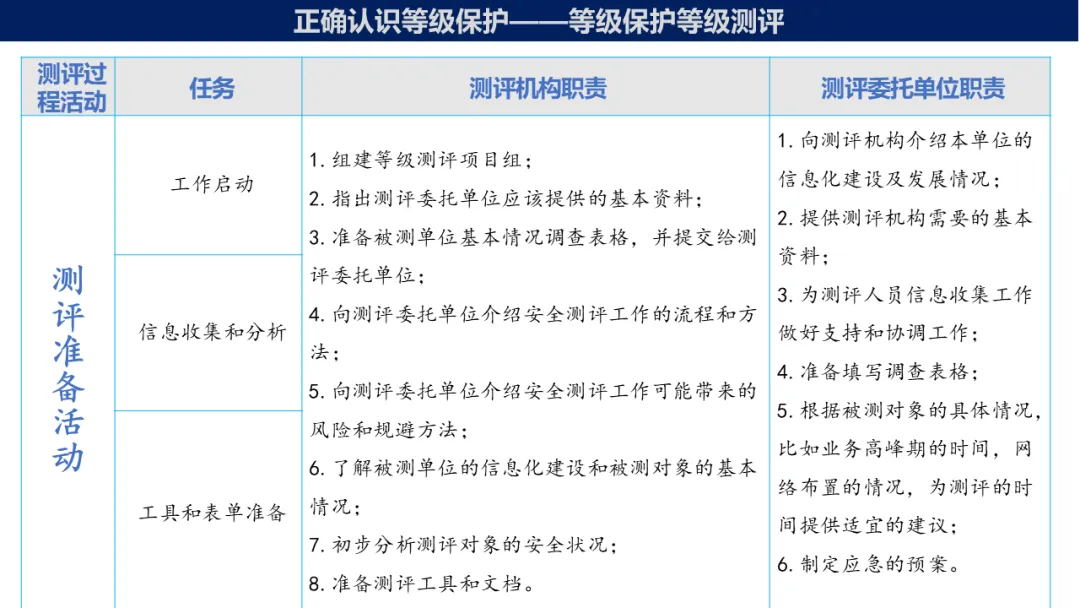
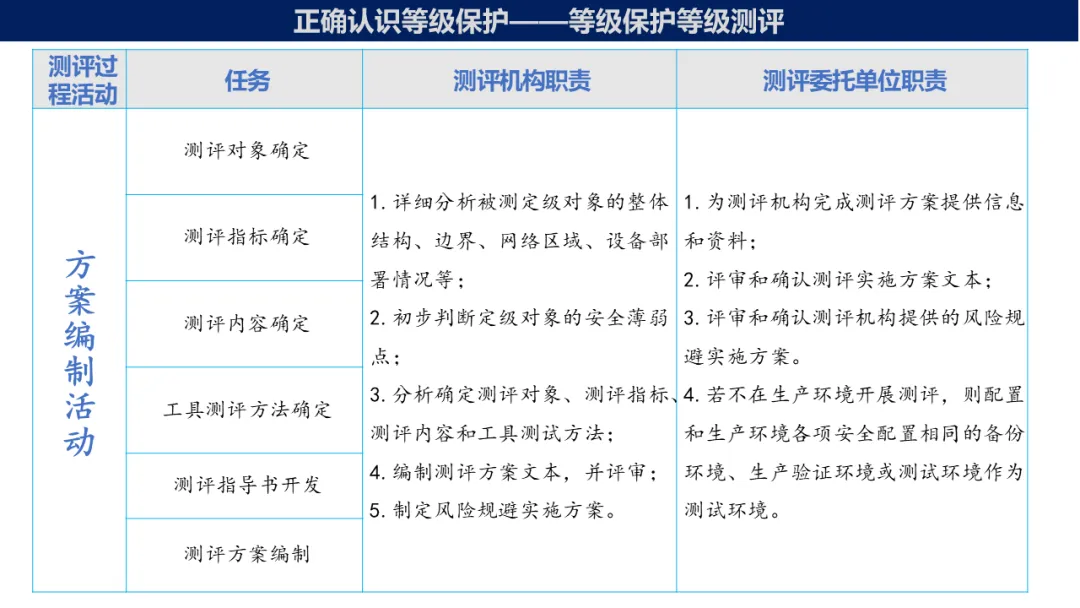
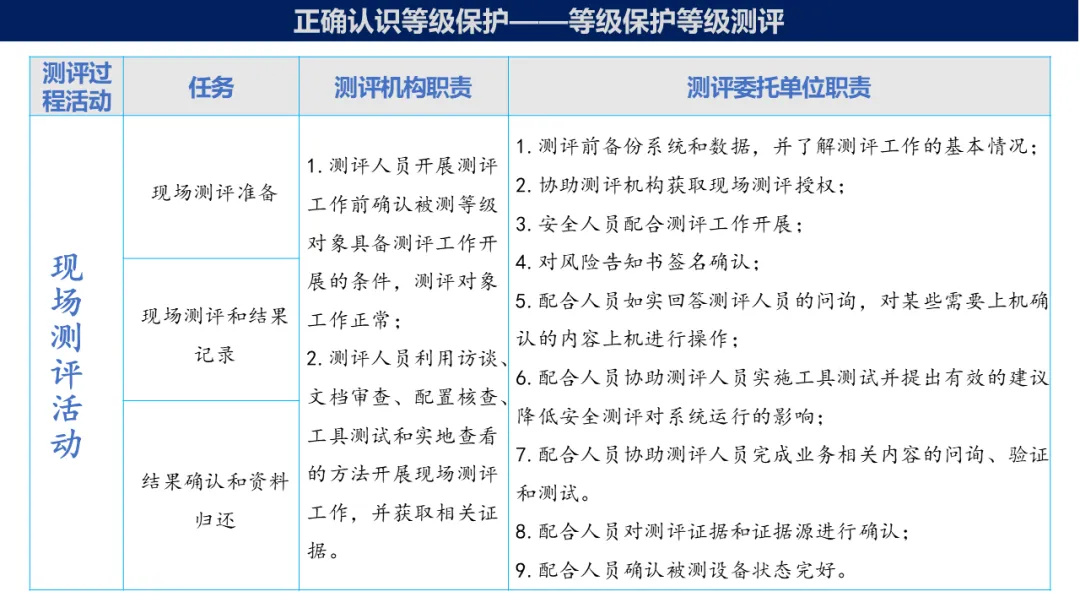
首先,等级保护要求定期开展等级测评,并对发现的问题及时整改。责任单位应按照国家有关规定和系统保护等级要求,定期组织开展等级测评,对安全物理环境、安全通信网络、安全区域边界、安全计算环境、安全管理中心以及安全管理制度等各项控制要求进行全面验证。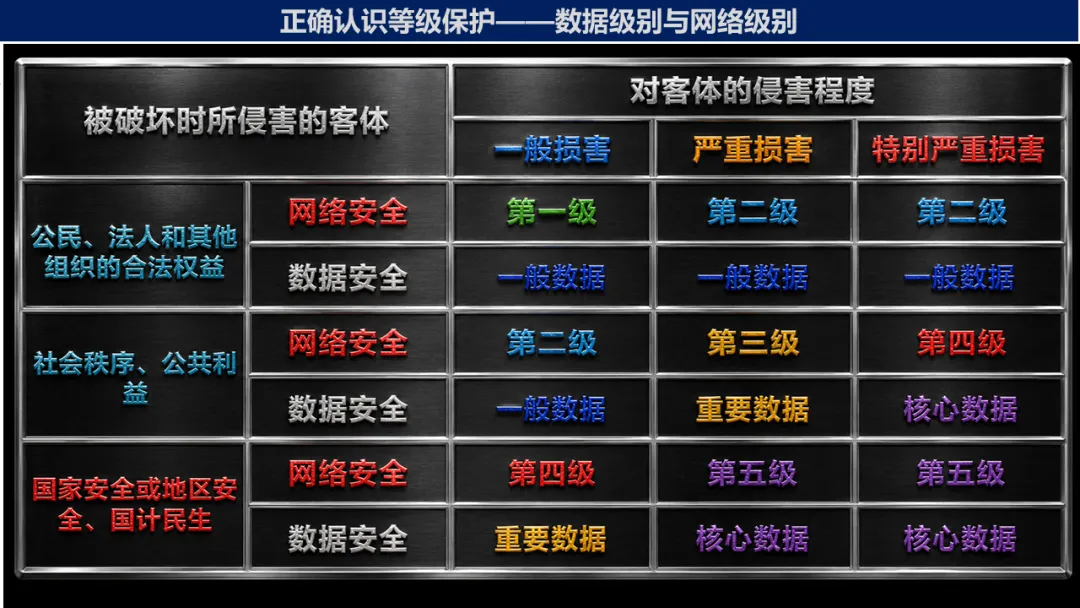
测评中发现的问题不应停留在报告层面,而应建立整改闭环管理机制,组织开展原因分析、风险评估、整改实施、效果验证和整改确认,对每一项不符合项明确责任部门、整改措施、完成时限和验证结果。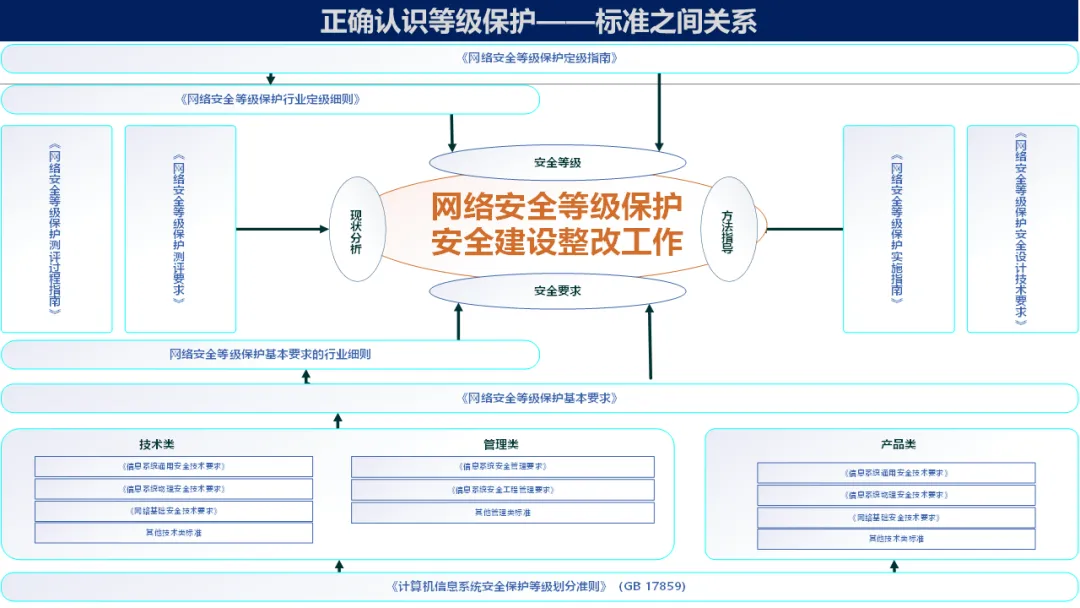
近年来,监管部门越来越强调整改证据,不仅要求提供整改报告,还要求提供配置截图、日志记录、制度文件、培训记录、运行记录、测试报告等能够证明整改真实完成的证据材料,体现等级测评由“发现问题”向“解决问题”的治理导向。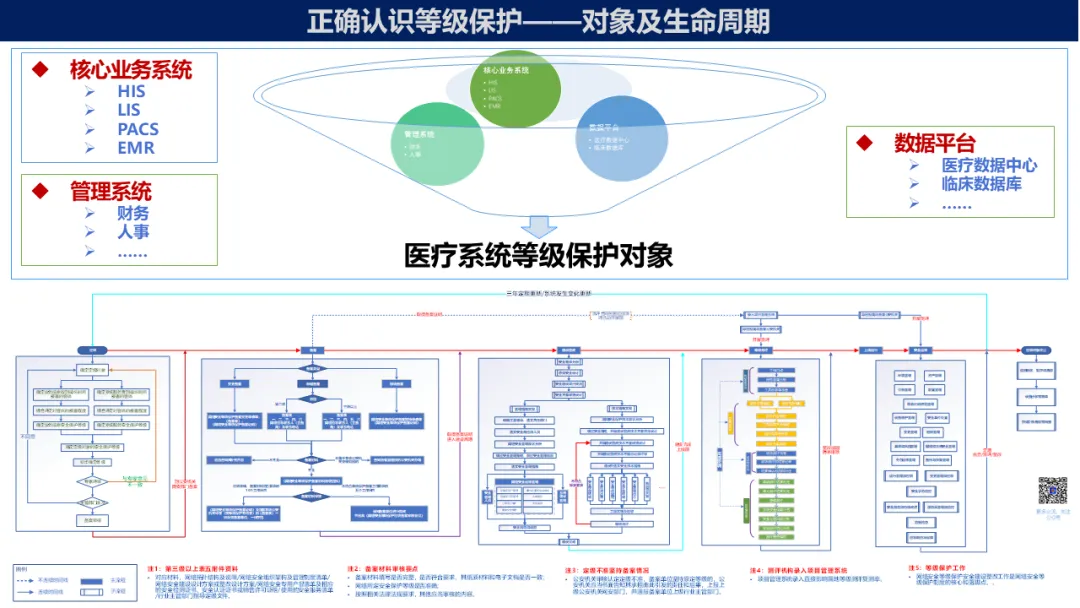
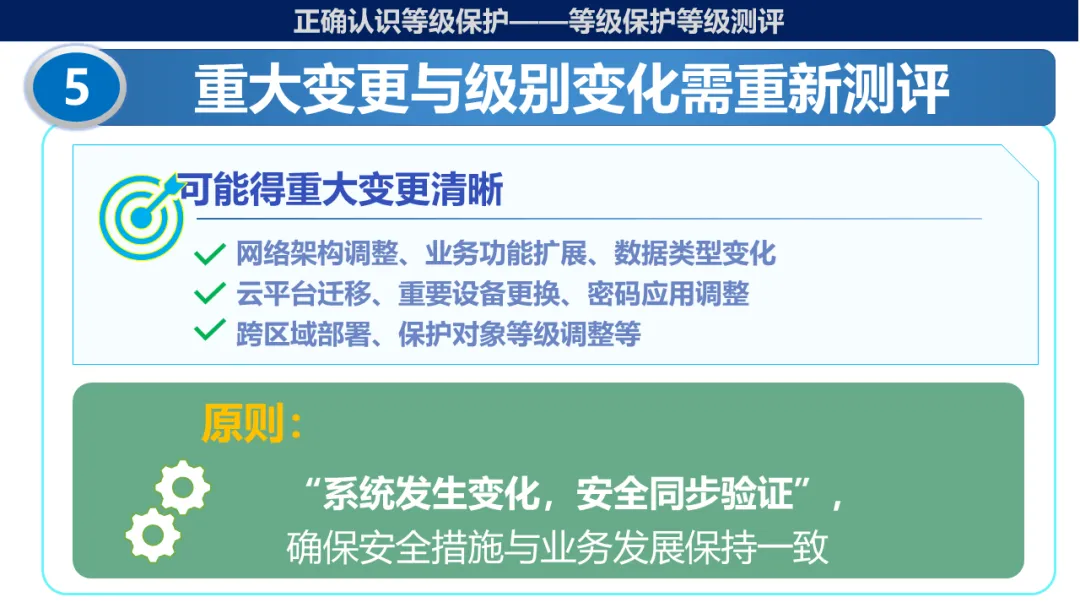
其次,等级保护要求在发生重大变更或保护等级发生变化时,应重新进行等级测评。这意味着等级测评不仅具有周期性,也具有事件触发性。信息系统在运行过程中可能发生网络架构调整、业务功能扩展、数据类型变化、云平台迁移、重要设备更换、密码应用调整、跨区域部署等重大变更,这些变化可能导致原有安全措施不再适用,因此需要重新验证系统是否仍然满足相应等级保护要求。这体现了“系统发生变化,安全同步验证”的原则,确保网络安全始终与业务发展保持一致。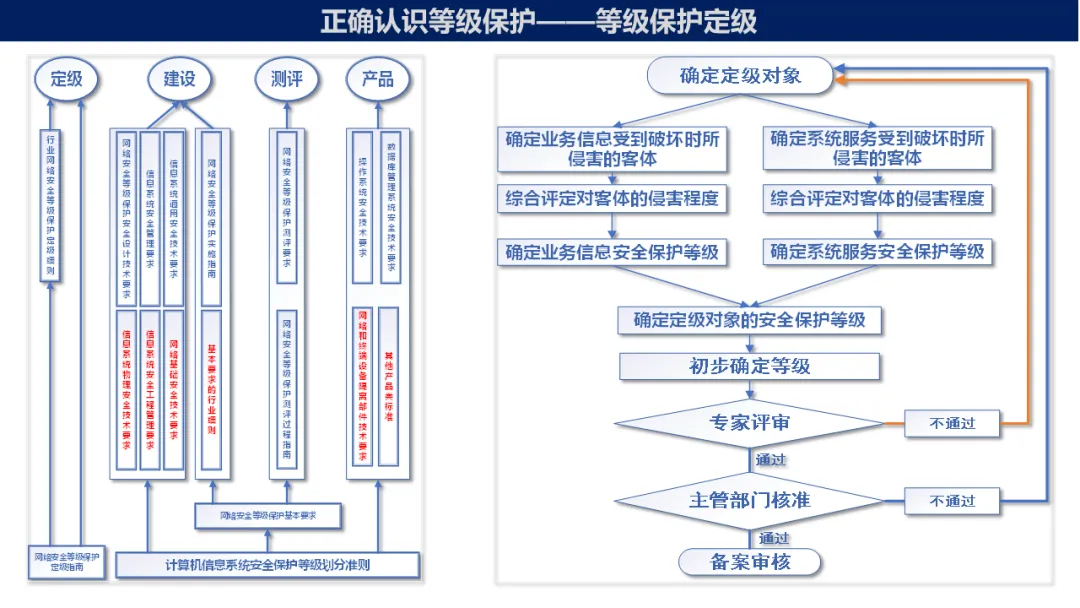
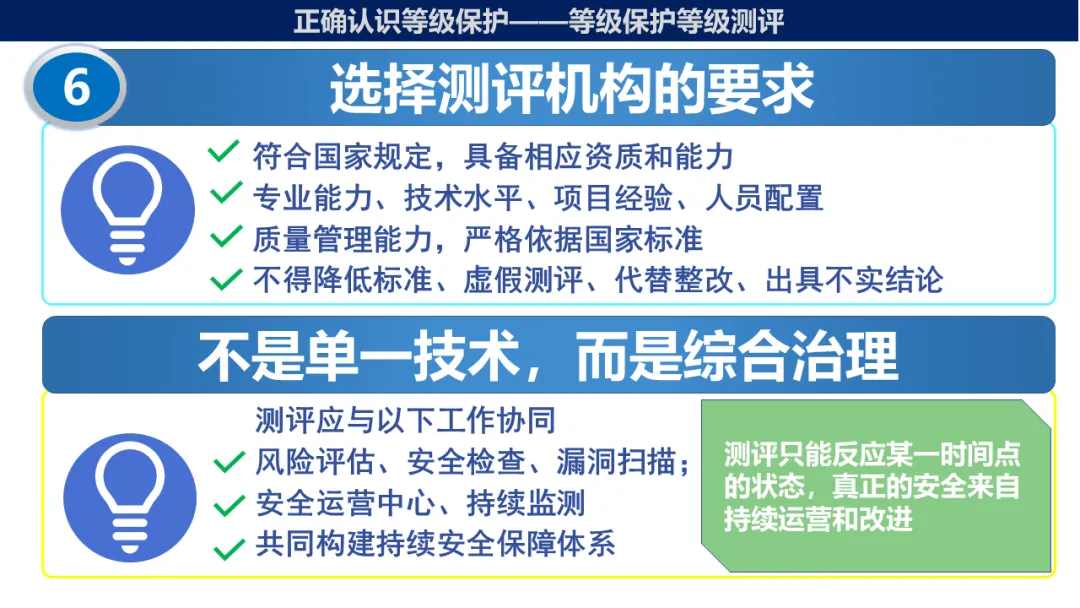
再次,等级保护要求确保测评机构的选择符合国家有关规定。等级测评属于具有法定要求的专业活动,并非任何机构都可以开展。责任单位应依法选择符合国家规定、具备相应资质和能力的等级测评机构实施测评,确保测评过程独立、公正、客观、真实。选择测评机构时,不仅要关注机构是否具备合法资质,还应关注其专业能力、技术水平、项目经验、人员配置以及质量管理能力。测评机构应严格依据国家标准开展测评,不得降低标准、虚假测评、代替整改或出具与实际情况不符的测评结论。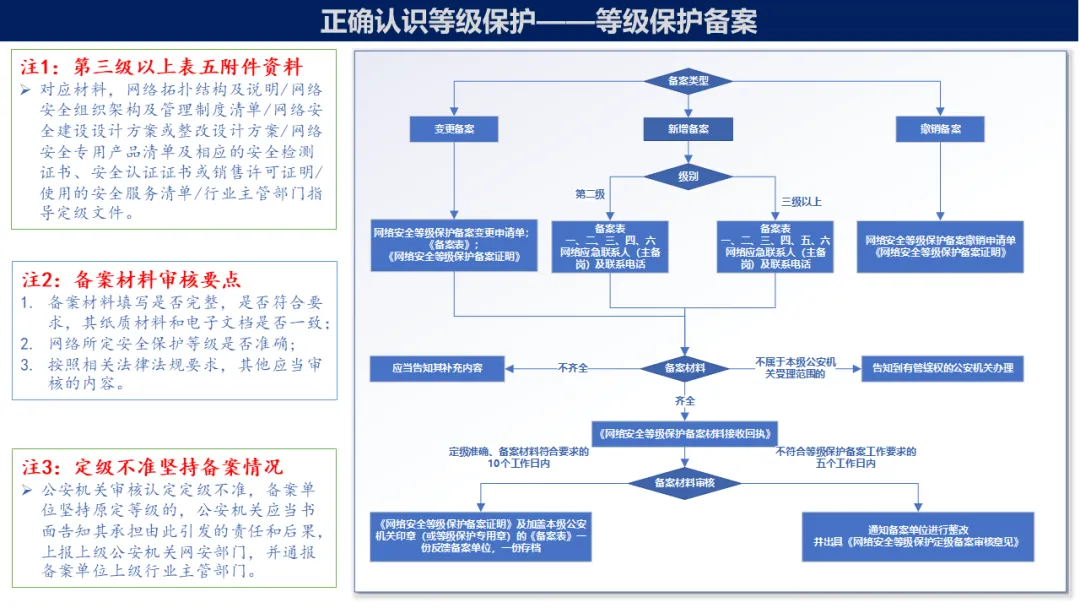
近年来,国家持续加强对等级测评行业的规范管理,对测评机构执业行为、人员管理、质量控制以及测评真实性提出了更高要求。责任单位也应依法配合测评工作,如实提供资料,不得隐瞒系统实际情况,不得通过临时关闭功能、修改配置、伪造记录等方式应付测评。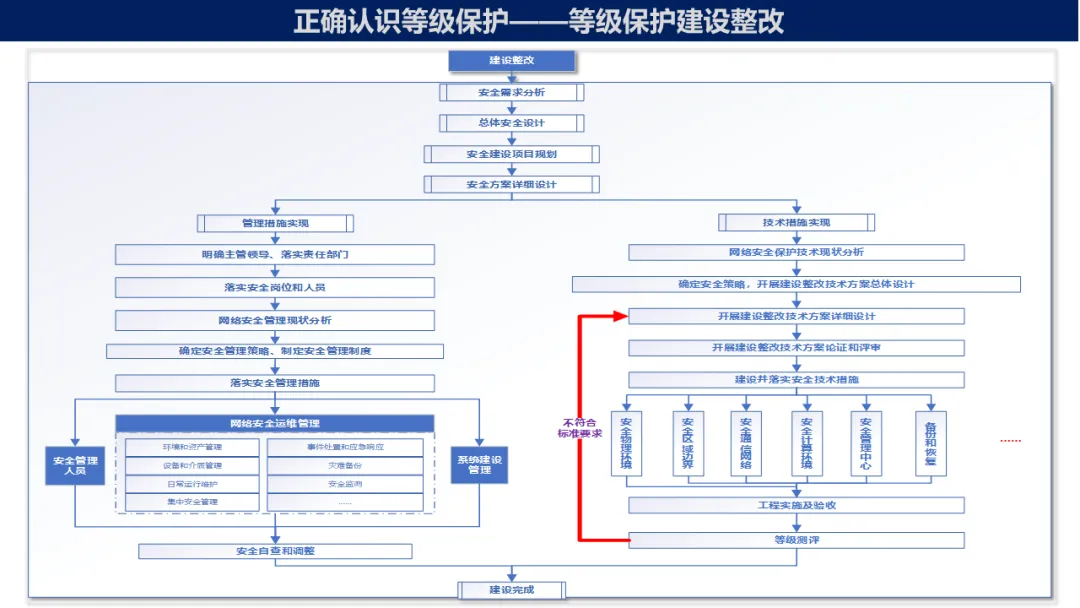
需要特别强调的是,等级测评并不等于网络安全建设,更不等于网络安全治理。测评只能反映某一时间点系统安全状态,真正决定网络安全水平的,是日常安全运营、安全管理制度落实、安全监测、漏洞管理、应急响应以及持续改进能力。因此,等级测评应与风险评估、安全检查、漏洞扫描、安全运营中心、持续监测等工作协同开展,共同构建持续安全保障体系。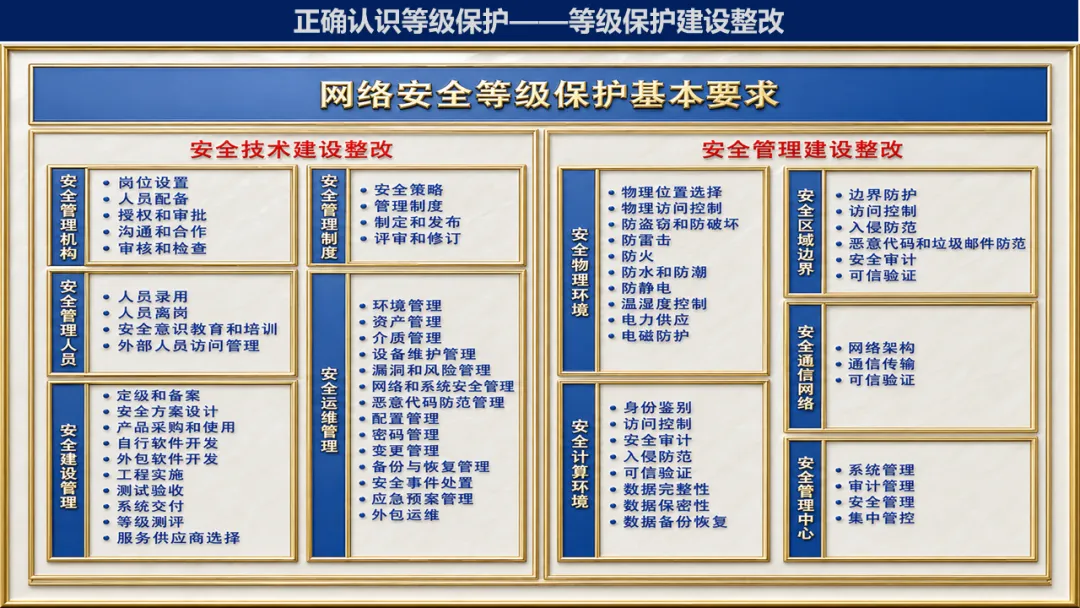
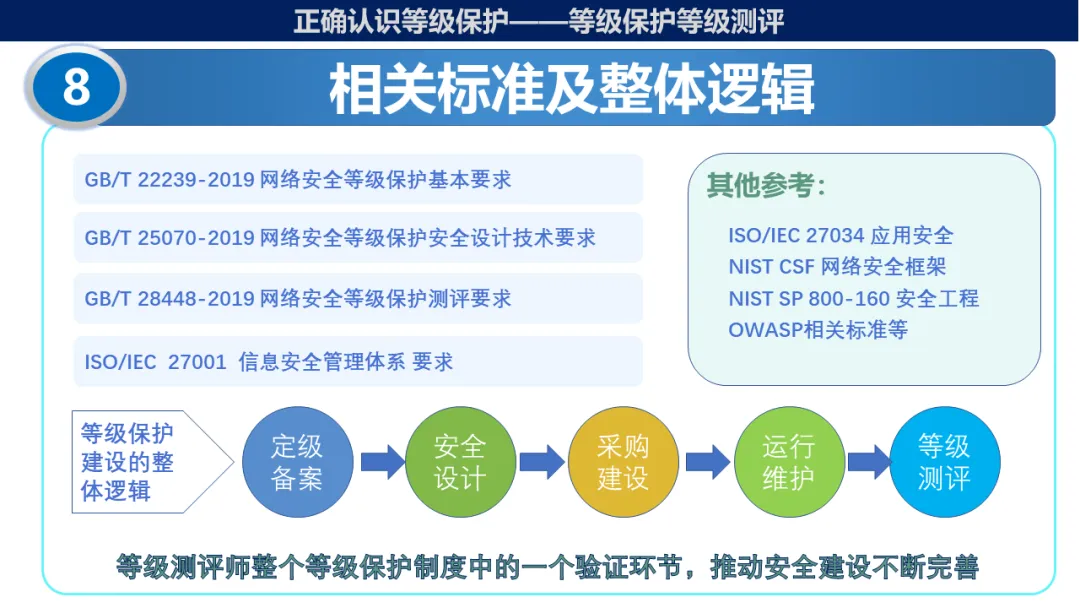
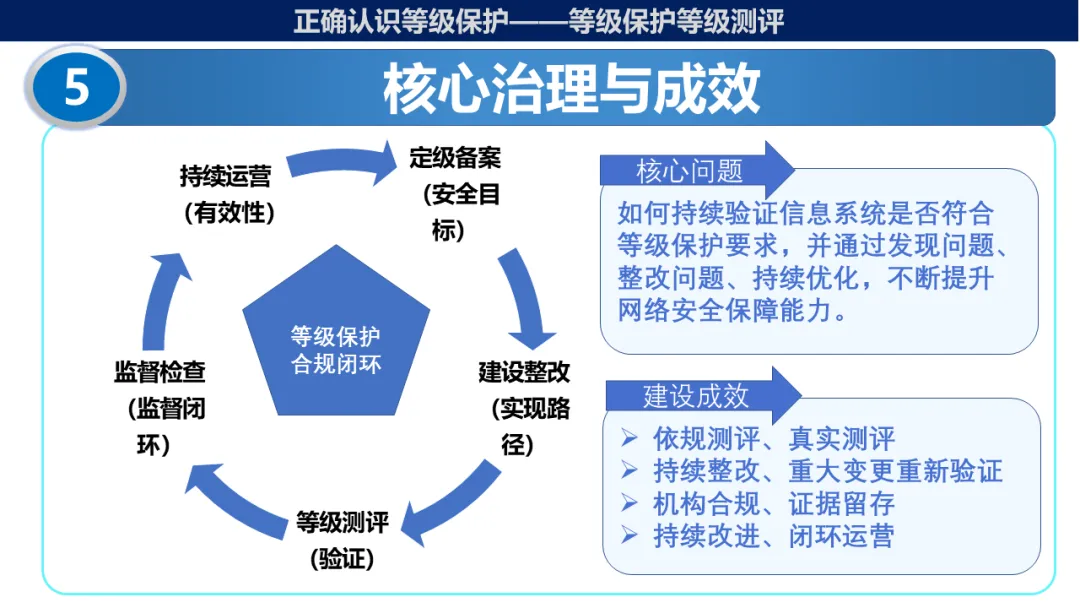
现代网络安全管理越来越强调“持续监测、持续评估、持续改进”。国际标准ISO/IEC 27001要求组织定期开展内部审核和管理评审,不断完善信息安全管理体系;NIST《Cybersecurity Framework》提出“识别—保护—检测—响应—恢复”的持续循环;我国等级保护制度则通过定级备案、建设整改、等级测评、监督检查、持续运行等环节形成中国特色的网络安全治理闭环。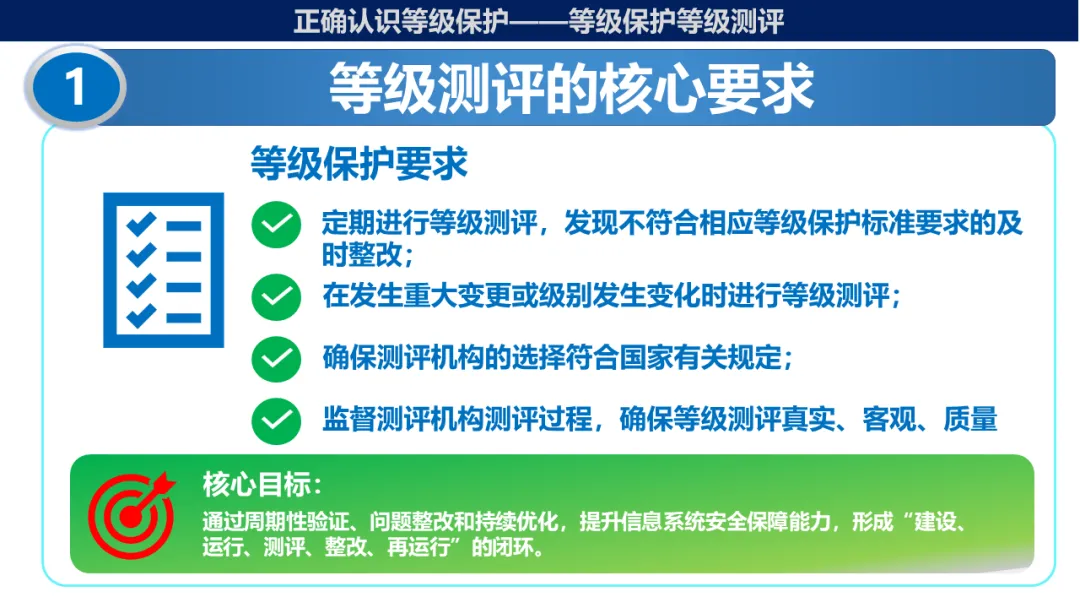
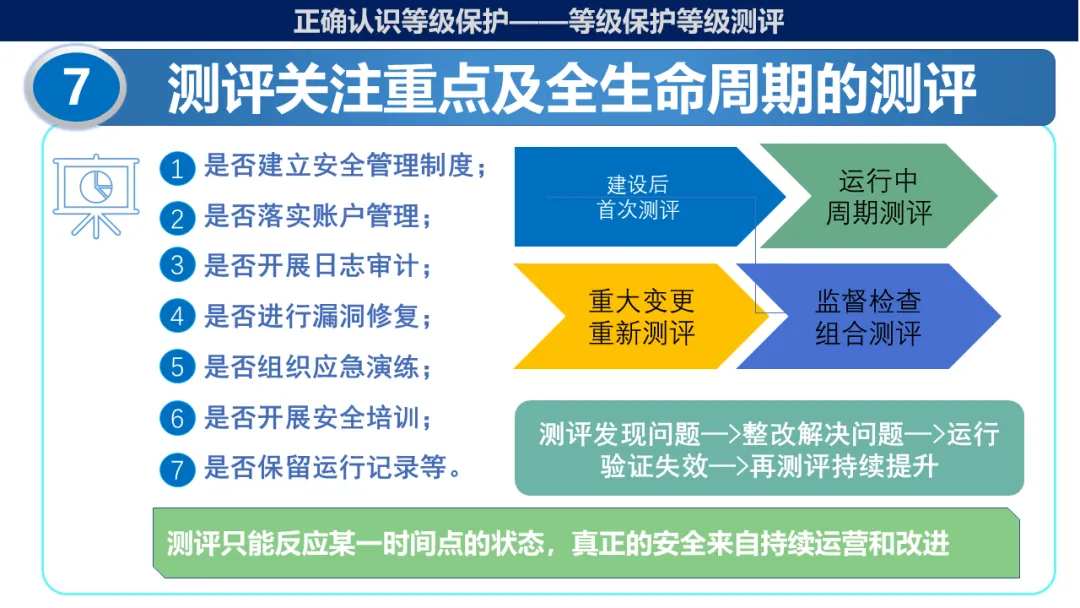
等级测评过程中,通常不仅验证技术措施,还重点检查安全管理制度是否落实,例如是否建立安全管理制度、是否落实账户管理、是否开展日志审计、是否进行漏洞修复、是否组织应急演练、是否开展安全培训、是否保留运行记录等。由此可见,等级测评实际上是对责任单位履行网络安全主体责任情况的综合评价,而不仅是技术检查。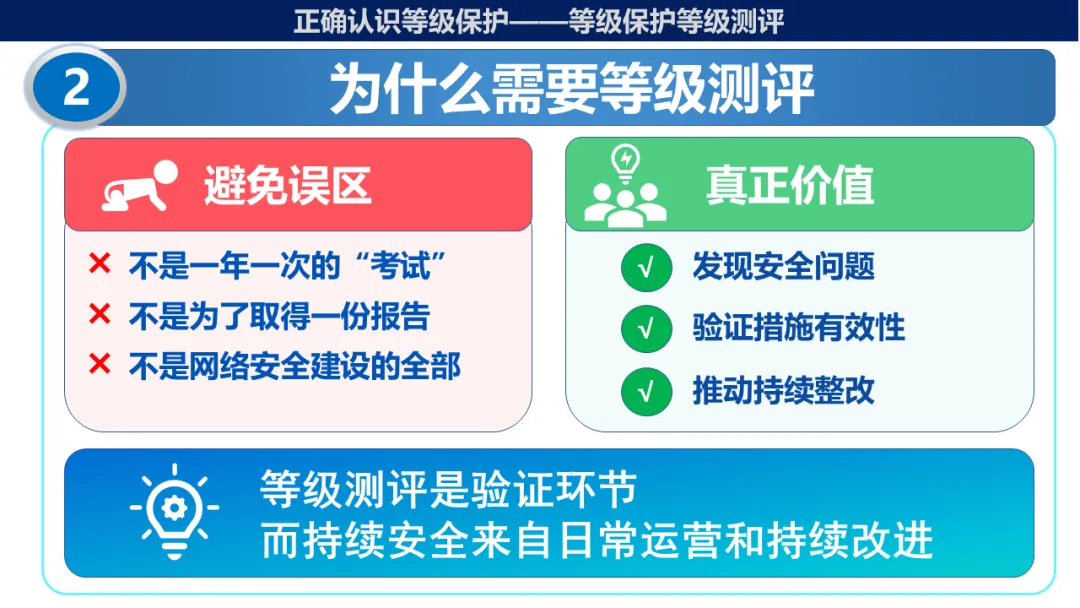
从信息系统全生命周期来看,等级测评贯穿系统运行全过程。系统建成后应开展首次等级测评,验证建设成果是否符合等级保护要求;运行过程中应按照规定周期开展等级测评,持续发现问题并整改;发生重大变更时应及时重新测评;监督检查过程中还应结合测评结果持续优化安全体系,实现“测评发现问题、整改解决问题、运行验证效果、再测评持续提升”的治理闭环。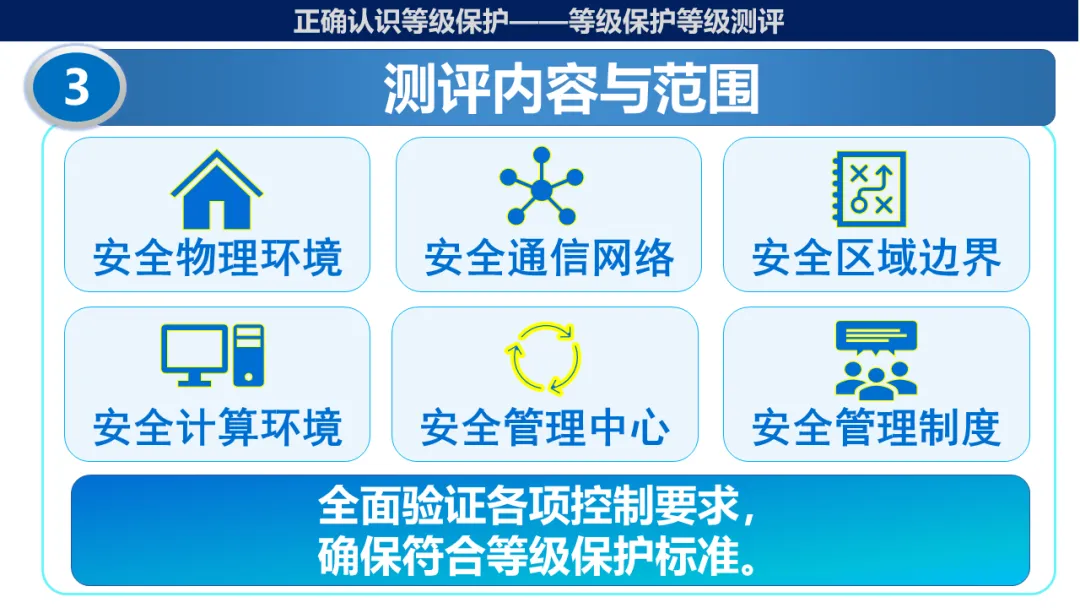
因此,等级保护中的等级测评,本质上是在解决“如何持续验证信息系统是否符合等级保护要求,并通过发现问题、整改问题、持续优化不断提升网络安全保障能力”这一核心治理问题。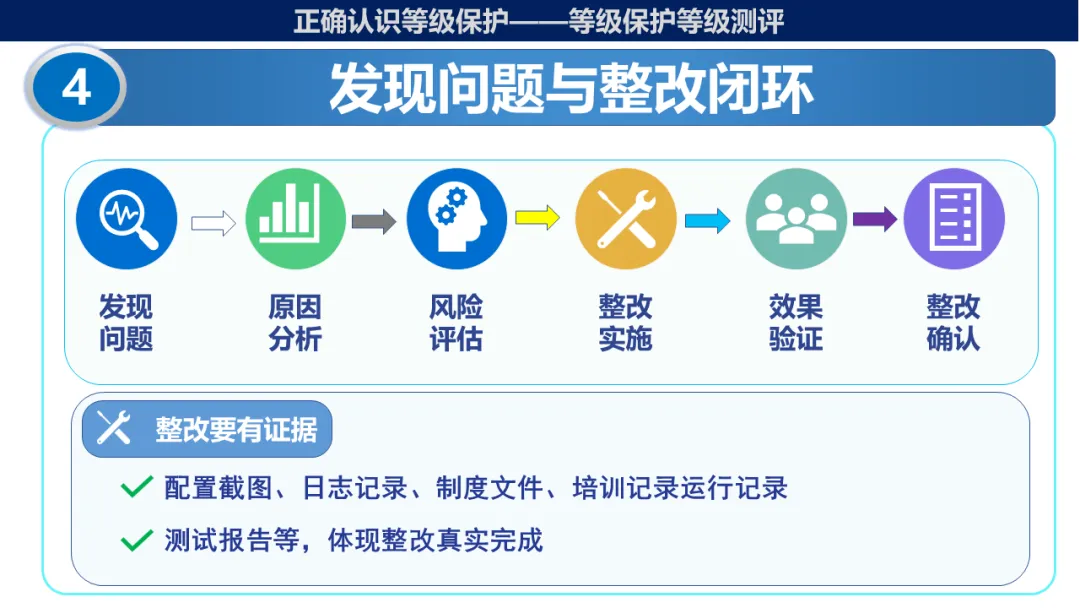
一个成熟的等级测评管理体系,应形成依法测评、真实测评、持续整改、重大变更重新验证、机构合规、证据留存、持续改进、闭环运行的管理机制,使等级测评真正成为推动网络安全治理持续提升的重要抓手,而不是一年一次的合规任务,更不是获取一份测评报告的终点。
安全物理环境
安全通信网络
安全区域边界
安全计算环境
安全管理中心
安全管理制度
安全管理机构

