网络安全等级防护2.0建设方案(48页 PPT)工控网络安全“双屏合规”解决方案(31页 )
- 2026-09-23 06:04:17

网络安全等级保护 2.0 建设方案探析
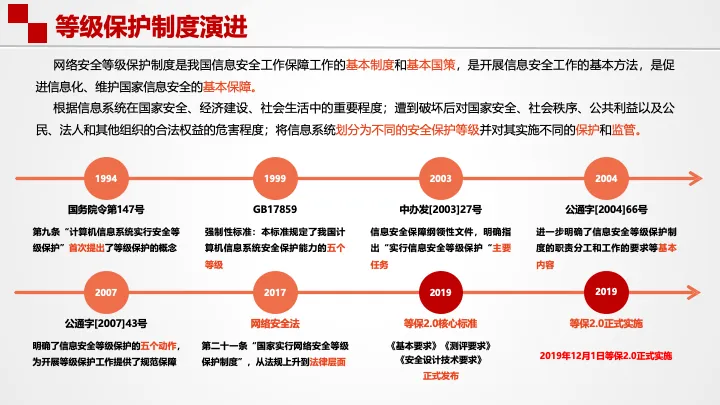
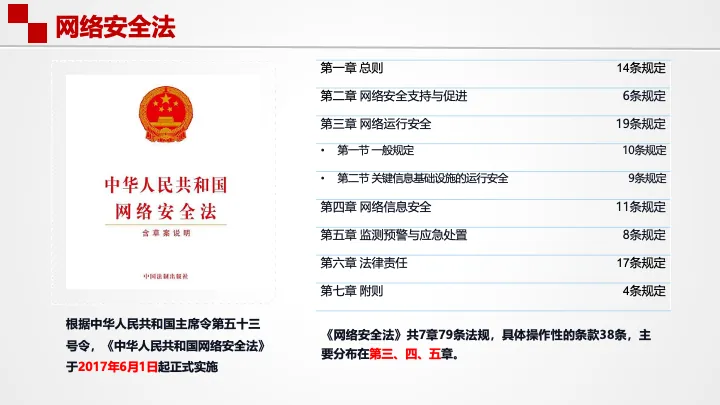
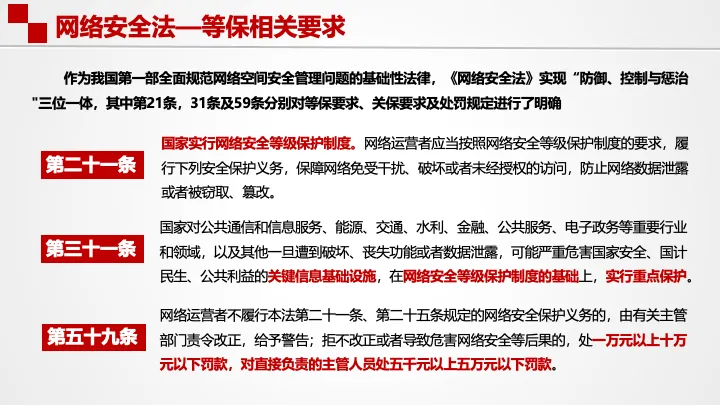
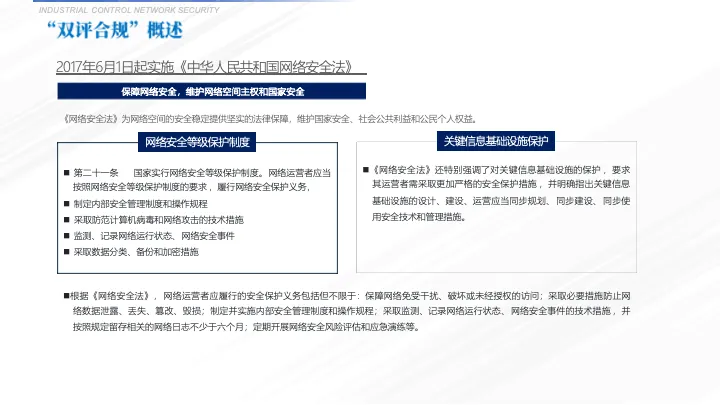
网络安全等级保护是我国网络安全的基本制度,《网络安全法》以法律形式明确要求网络运营者落实等级保护义务。随着云计算、大数据、物联网、工业控制系统广泛应用,传统等保 1.0 已无法适配新技术风险,等保 2.0 于 2019 年 12 月正式实施,构建起全社会全覆盖、多技术场景纳入监管的安全保障框架,成为政府、金融、医疗、教育等各行业信息化建设的合规底线。

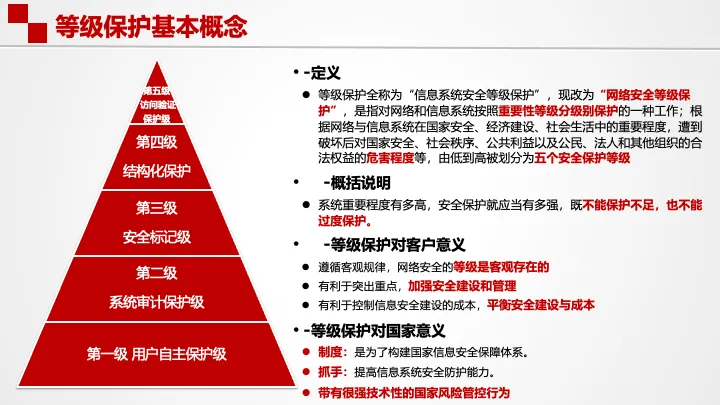
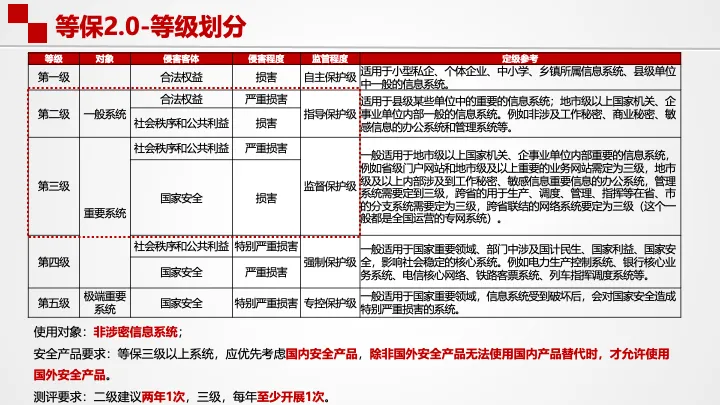
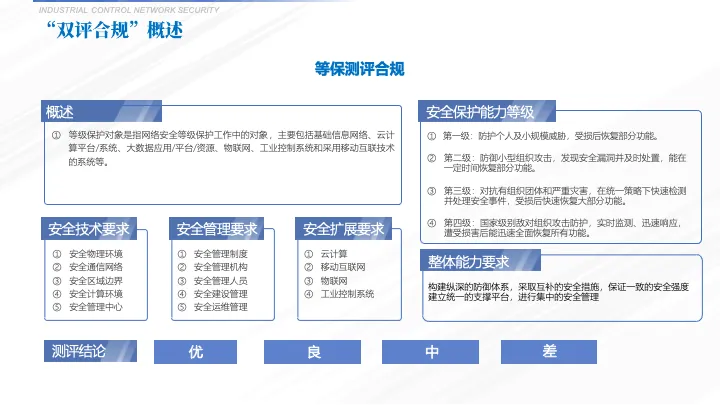
等保 2.0 延续分级防护思路,按照系统遭受破坏之后对国家安全、公共利益、公民权益的损害程度,划分为五个保护等级。一级为自主保护级,五级为专控保护级,政企单位业务系统大多集中在二级、三级。二级系统建议每两年开展一次测评,三级系统要求每年至少测评一次;三级及以上系统优先选用国产安全产品,确无替代方案才可引入境外产品。整套制度遵循 “系统重要程度有多高,安全保护就应当有多强”,杜绝防护不足与过度建设,实现安全风险与建设成本的平衡。
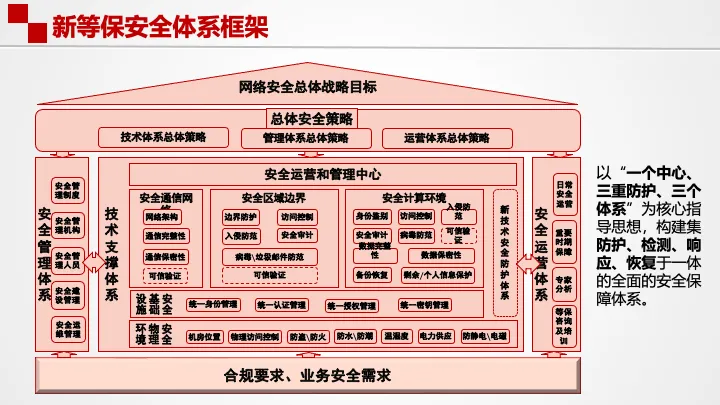
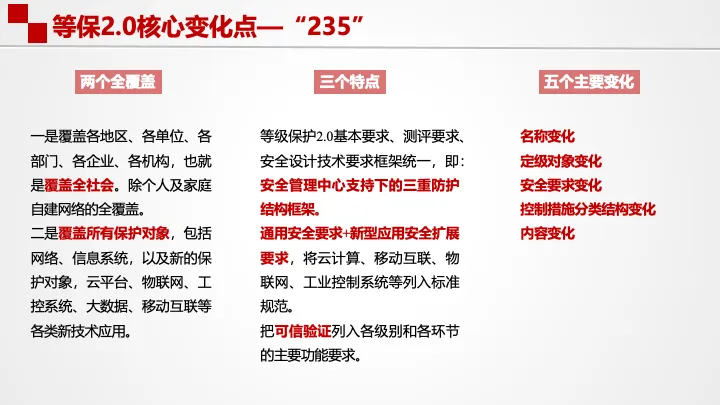
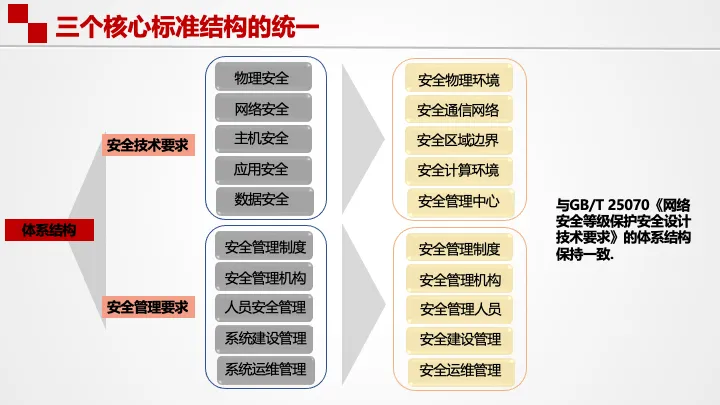
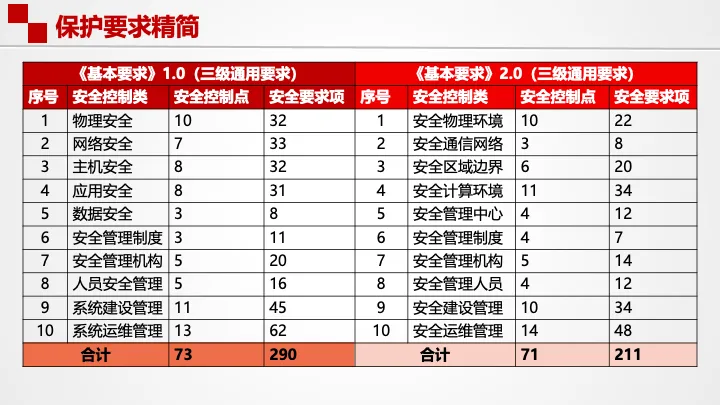
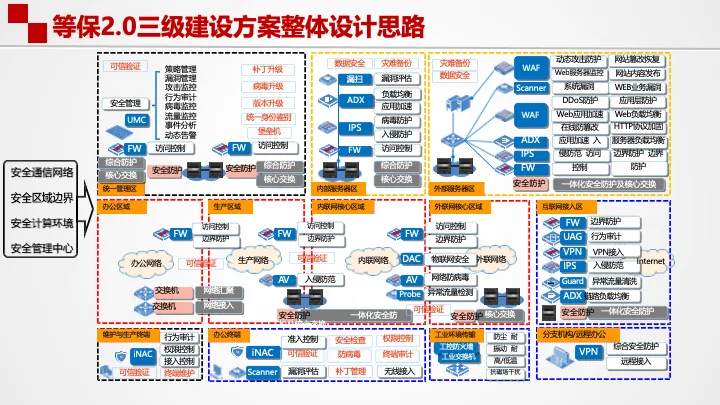
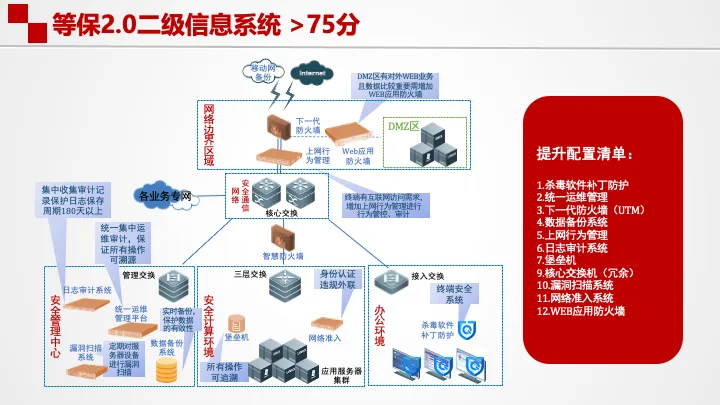
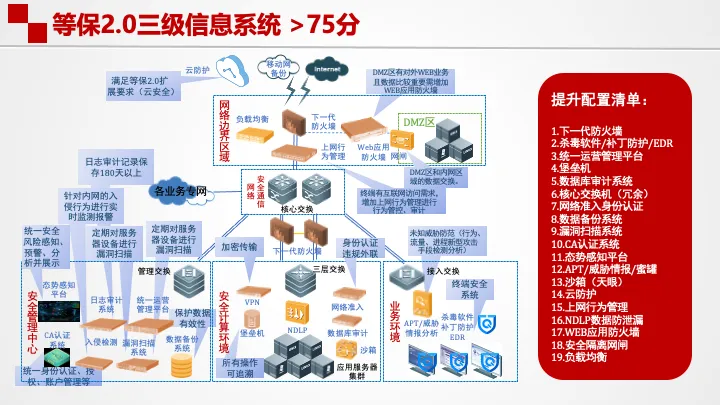
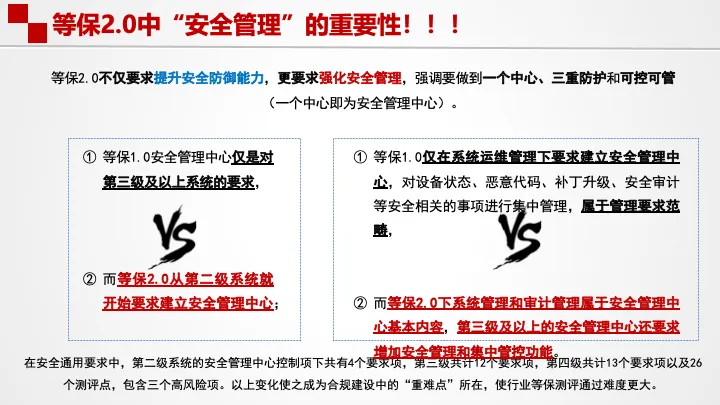
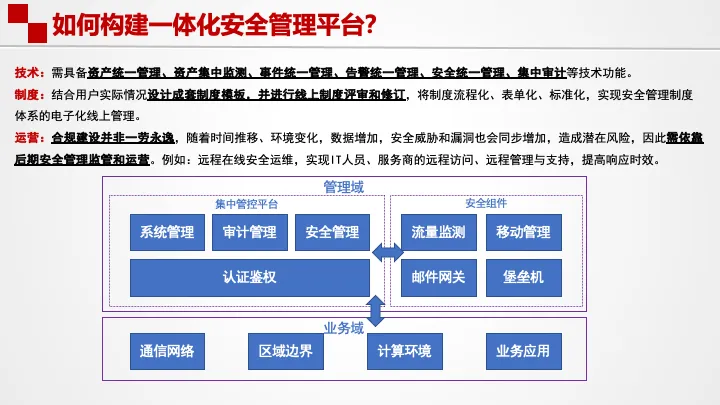
等保 2.0 核心可以概括为 “两个全覆盖、三大特点、五大变化”。两个全覆盖即覆盖全社会绝大部分信息系统,同时覆盖云平台、物联网、工控、大数据等新型技术应用。整体采用一个中心、三重防护架构,以安全管理中心为大脑,由安全通信网络、安全区域边界、安全计算环境构成三重防护体系,同时完善技术支撑、安全运营、安全管理三大体系,把可信验证嵌入到网络、边界、主机、应用各个环节,形成防护‑检测‑响应‑恢复闭环能力。相比 1.0 版本,精简了安全控制项,更加贴合实际业务落地。
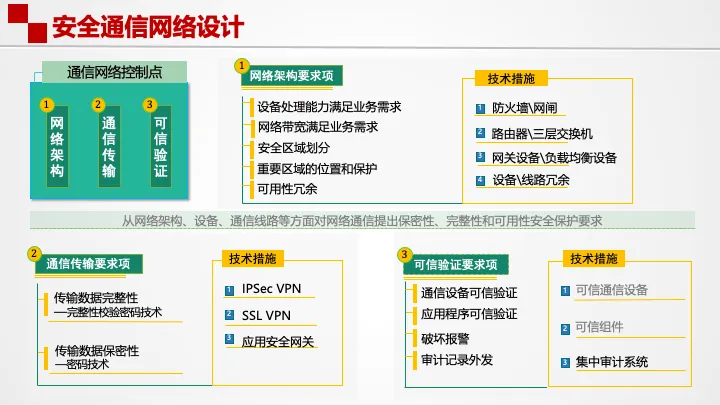
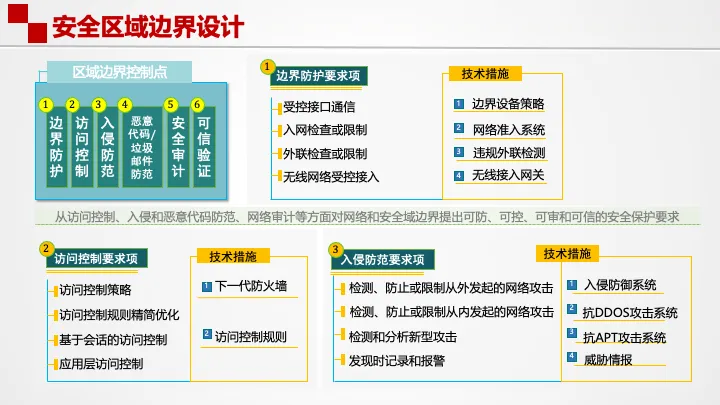
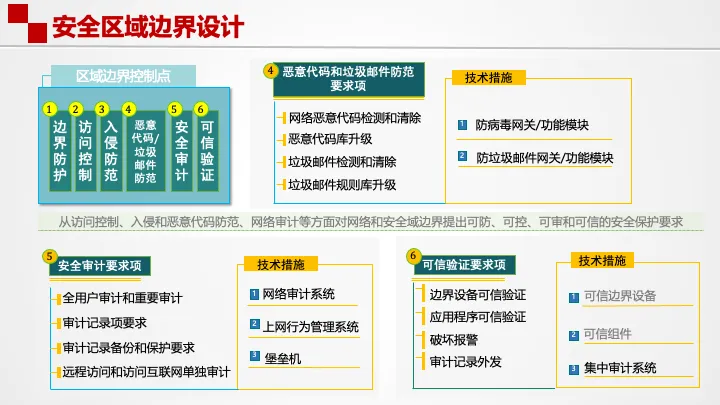
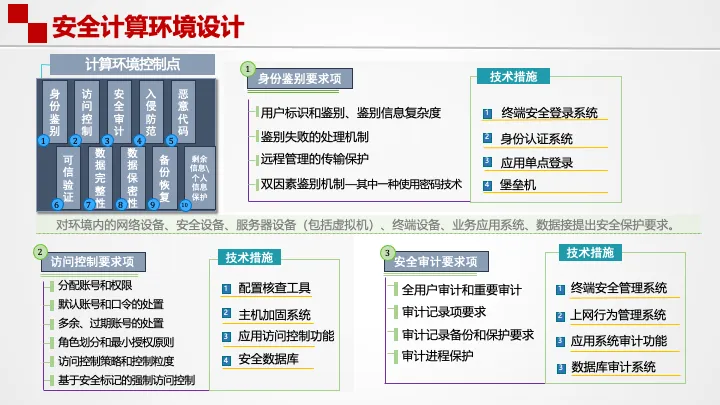
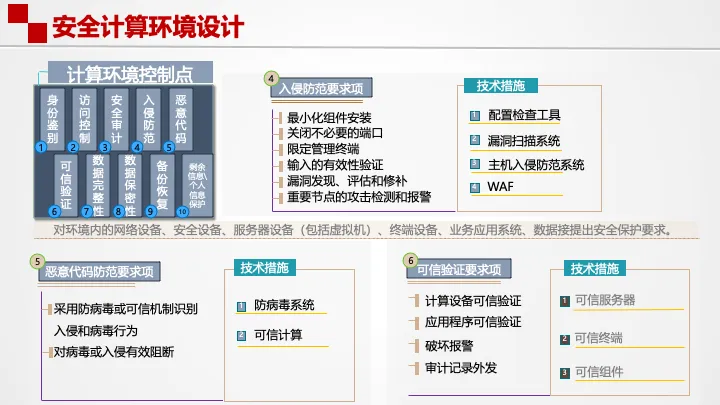
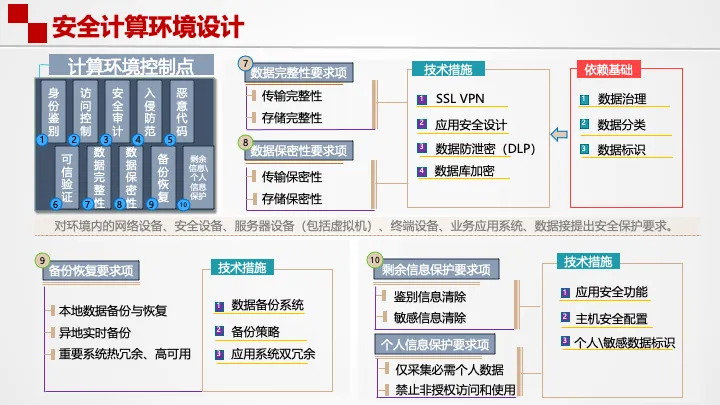
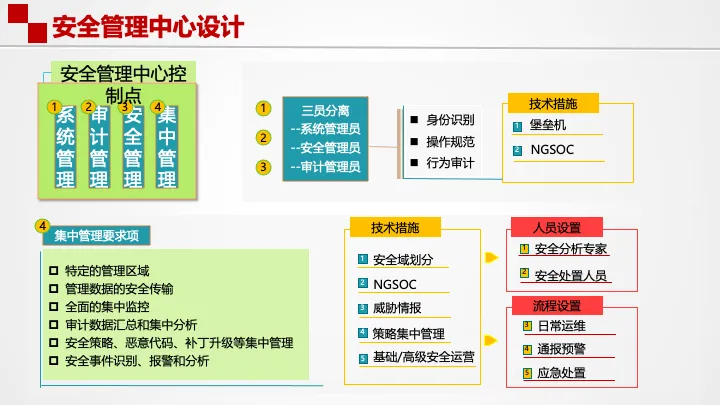
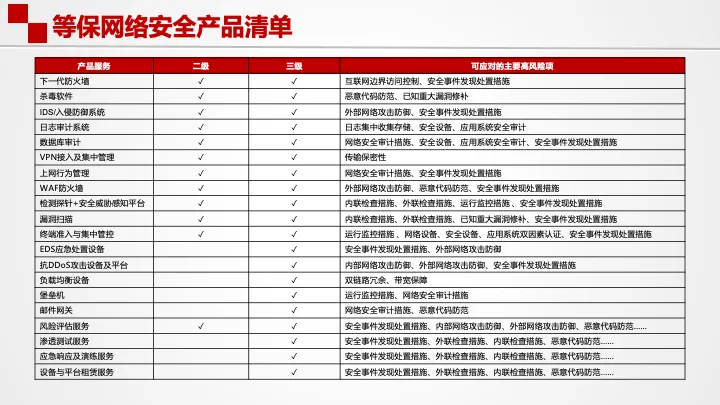
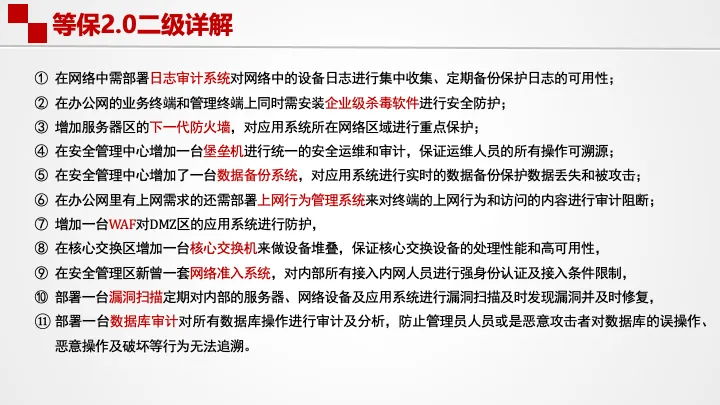
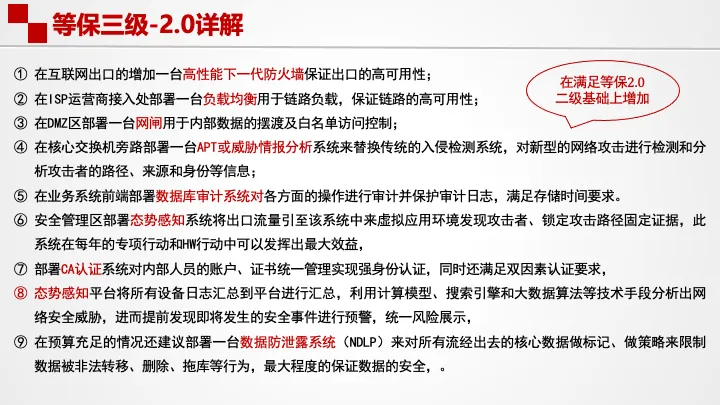
从技术落地层面,分别围绕四大模块开展建设。安全通信网络聚焦网络架构、通信传输与可信验证,做好网络分区冗余,重要业务传输采用 VPN 加密,防止口令、敏感数据明文传输;安全区域边界部署下一代防火墙、入侵防御、WAF、抗 DDoS、上网行为管理设备,落实访问控制、入侵防范、恶意代码查杀、安全审计,管控非法外联、非法内联行为,抵御内外网发起的各类攻击。安全计算环境面向服务器、终端、业务应用,落实身份鉴别、双因素认证、最小权限访问控制,开启系统与数据库审计,开展漏洞扫描与补丁管理,部署终端杀毒与 EDR 防护,完善数据加密、备份恢复、剩余信息保护机制。安全管理中心承担集中管控职能,部署堡垒机、日志审计、态势感知平台,实现日志统一留存、安全事件告警分析、设备策略集中下发,落实管理员三员分离制度。
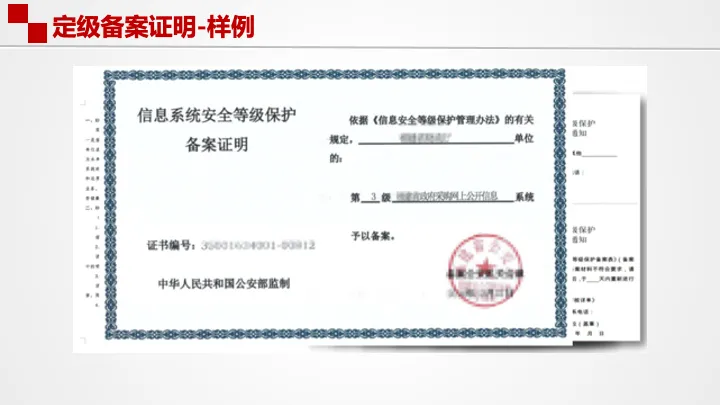
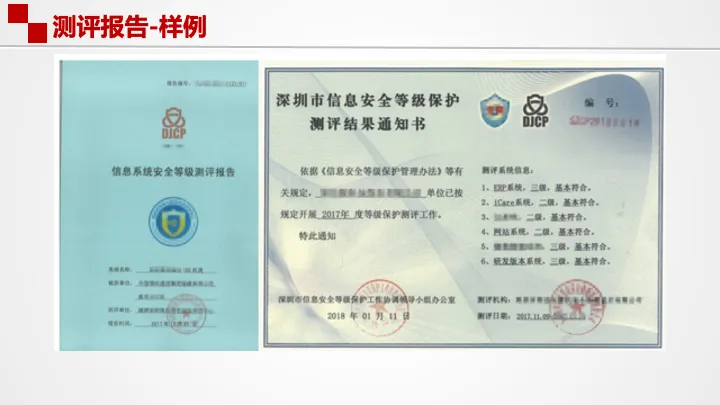
安全建设不能只依靠技术设备,管理制度同样不可或缺。需要建立安全管理制度、安全管理机构、人员安全管理、系统建设管理、系统运维管理完整体系,明确岗位职责,做好人员上岗培训、离岗权限回收,规范项目建设、变更运维、应急处置流程。完整的等保工作流程包含系统定级、备案、差距测评、安全整改、等级测评、持续运维六个步骤,完成备案后取得备案证明,测评通过获取测评结果通知书。
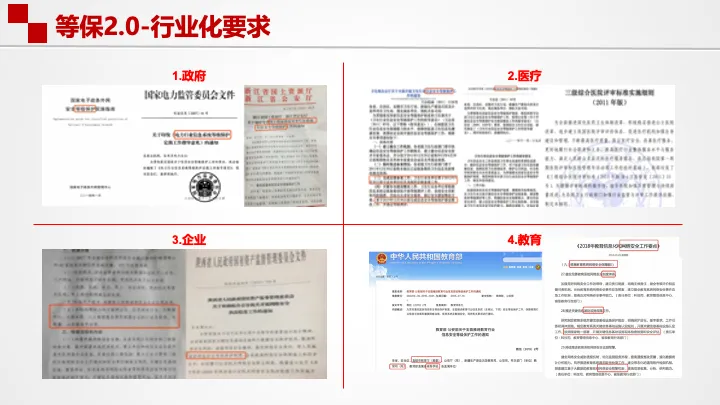
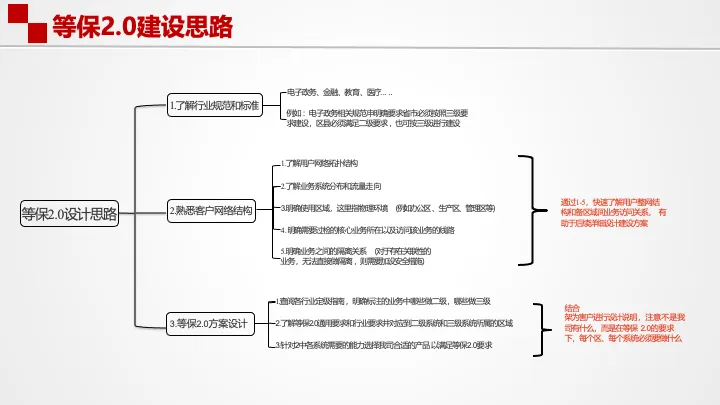
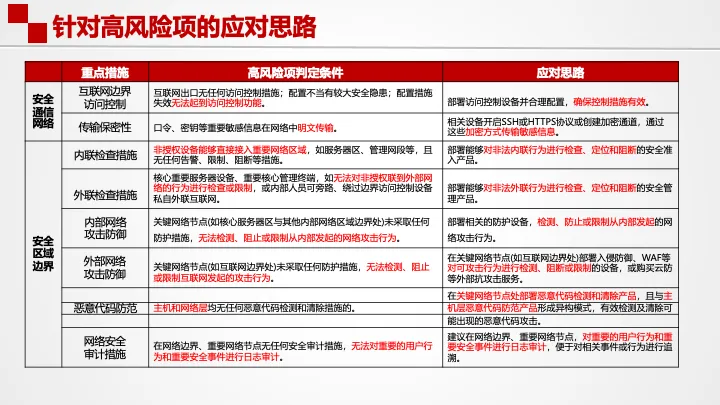
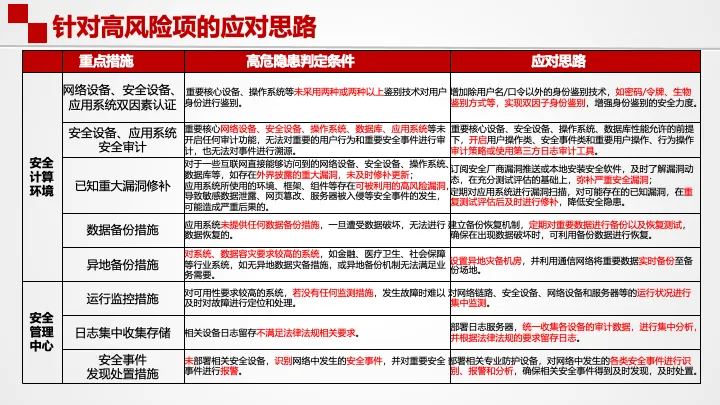
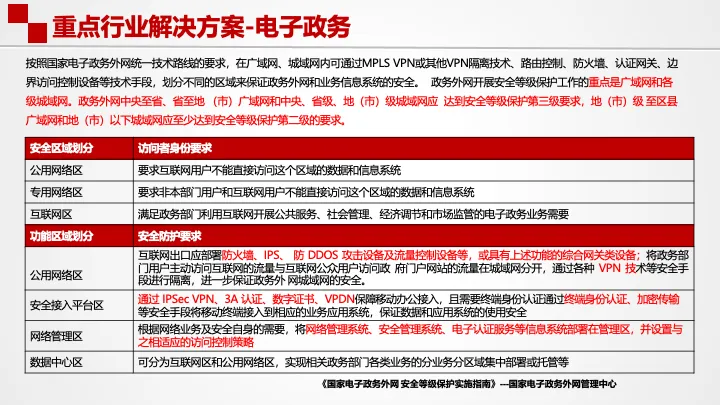
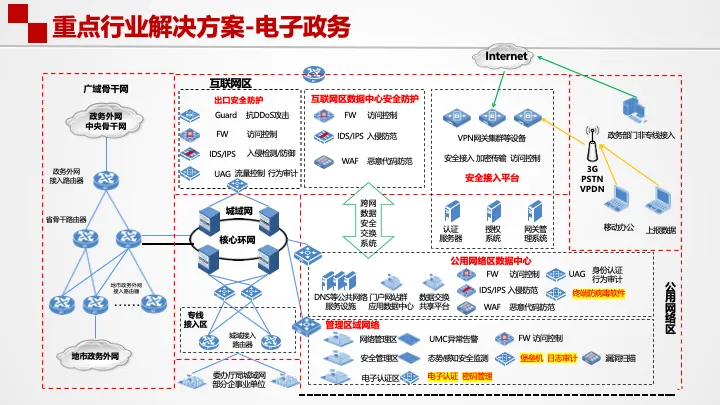
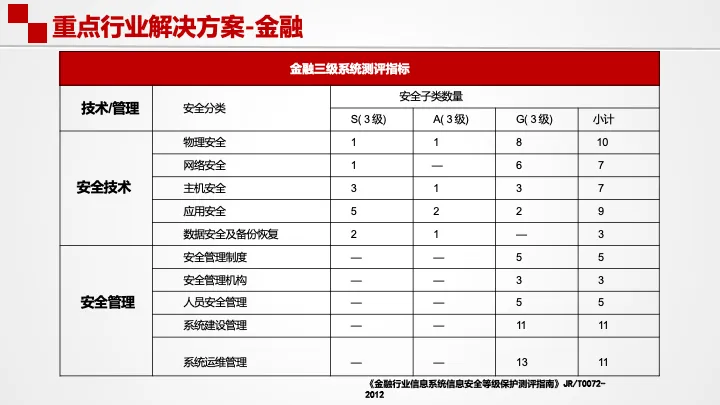
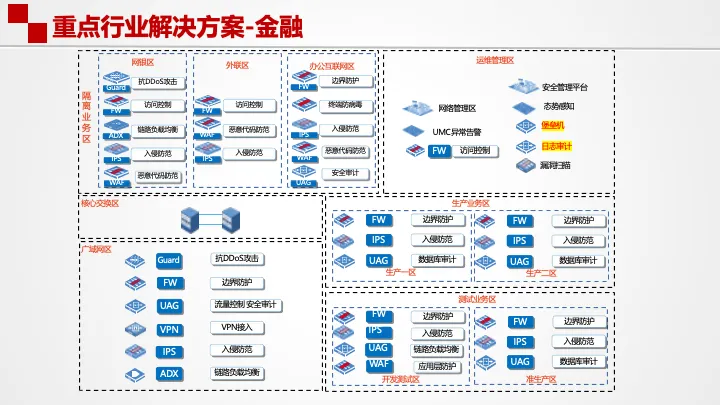
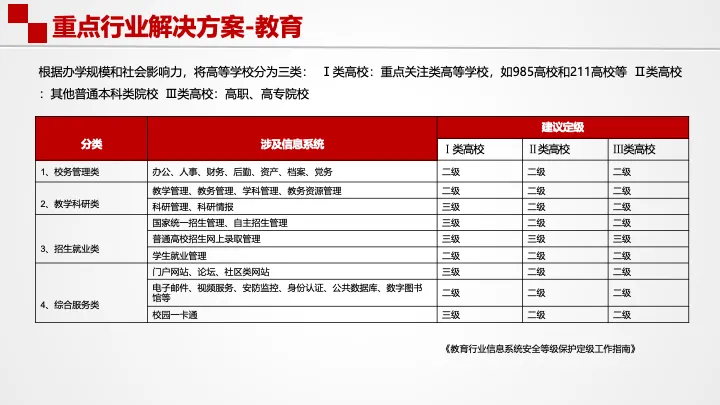
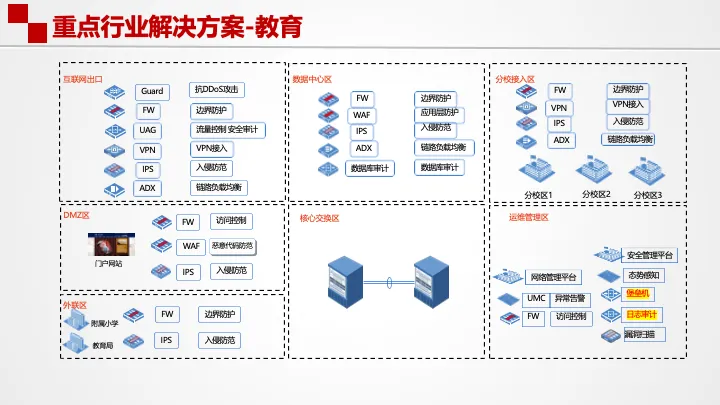
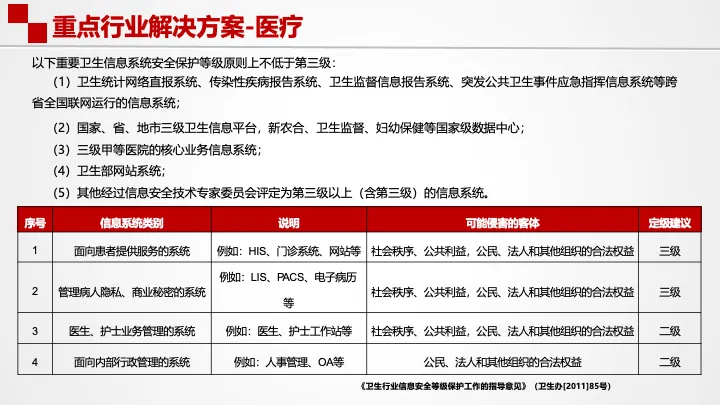
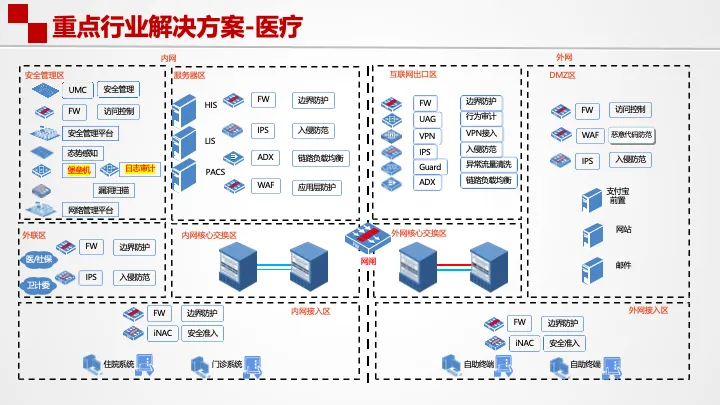
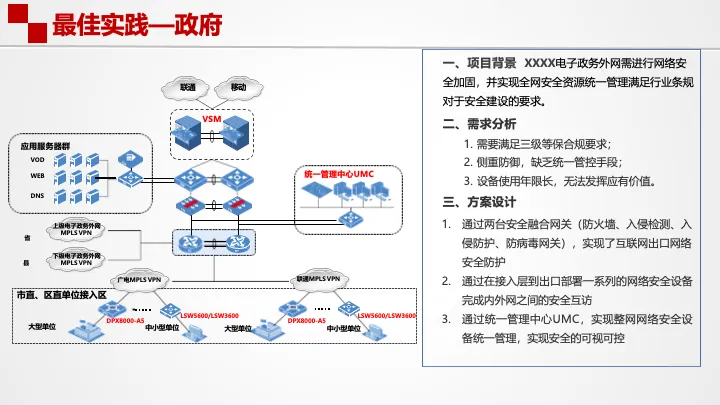
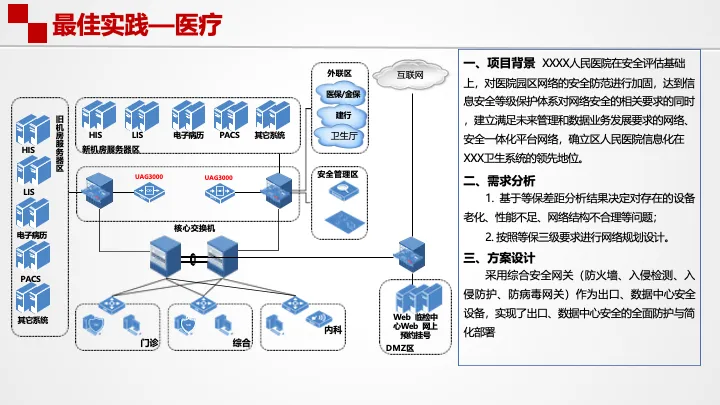
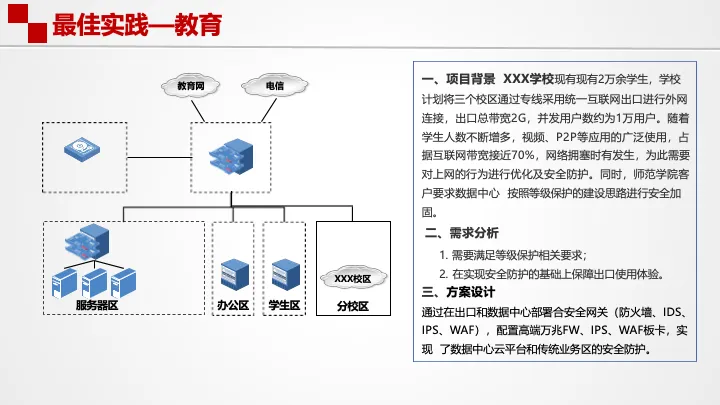
不同行业具备差异化建设重点。电子政务系统按照级别划分广域网与城域网防护等级,依靠 VPN 实现网络隔离,划分公用网络区、互联网区、安全接入平台区;金融行业重点做好业务区域隔离,强化网银、核心交易系统抗攻击与数据库审计;医疗行业针对 HIS、电子病历、PACS 等涉及患者隐私的系统,大多定为三级,兼顾内外网交换安全;教育行业针对招生、校园一卡通、门户网站提升防护能力。在实际整改中,需要重点处置高风险项,例如互联网边界缺少访问控制、敏感信息明文传输、非法设备随意接入、重要系统无双因子认证、高危漏洞长期不修复、缺少日志审计与数据备份等问题。
项目实施建议采用总体规划、分步落地模式。第一阶段补齐边界防护、日志审计、终端防护、基础备份等刚需能力,解决高风险隐患;第二阶段完善堡垒机、网络准入、漏洞扫描、态势感知平台,提升运维管控水平;第三阶段开展常态化红蓝对抗、风险评估、应急演练,持续优化安全策略。
总而言之,等保 2.0 不是一次性的设备采购和测评拿证,而是长期持续的安全运营工作。企业需要摒弃 “重测评、轻运维” 误区,将技术防护、管理制度、人员能力相结合,把等级保护要求融入日常运维,持续发现并化解安全风险,保障业务系统稳定运行,履行法律法规赋予的网络安全主体责任。





PPT内容展示如下

商业智库

工控网络安全 “双评合规” 建设解决方案
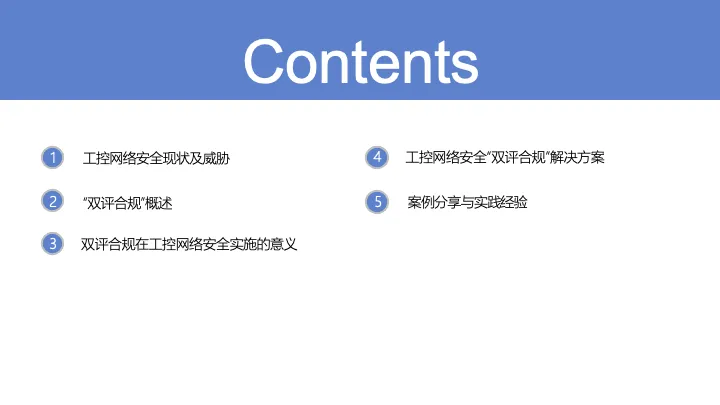
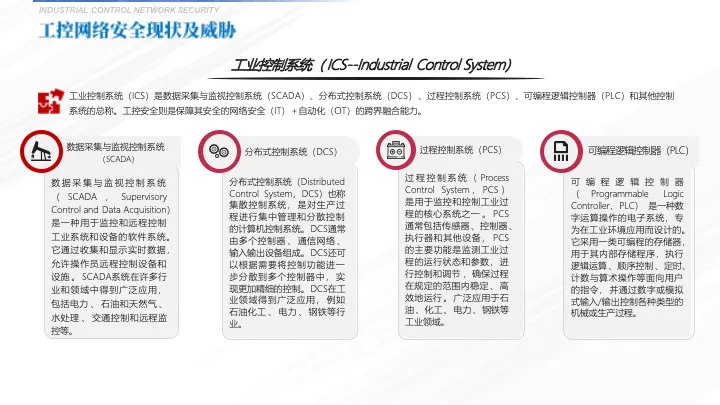
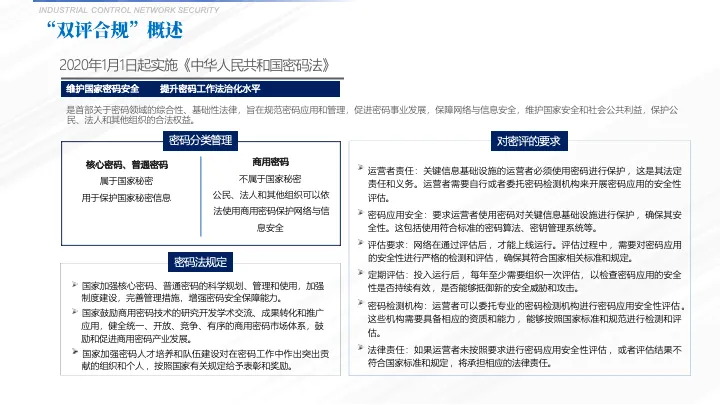
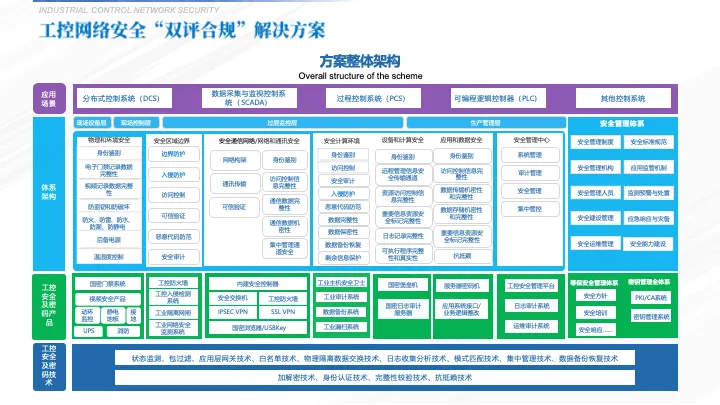
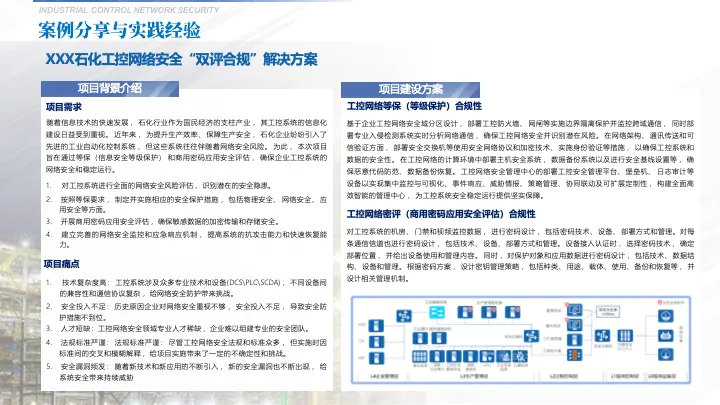
石油、化工、电力等关键行业的工业控制系统(ICS)包含 DCS 分布式控制系统、SCADA 数据采集监控系统、PLC 可编程逻辑控制器等核心设备,是工业生产的神经中枢。随着工业互联网发展,IT 与 OT 网络深度互通,传统封闭的工控环境被打破,勒索病毒、APT 攻击、协议漏洞等安全风险持续攀升。依据《网络安全法》《密码法》要求,工控关键信息基础设施需要同步落实等级保护测评、商用密码应用安全性评估,也就是 “双评合规”,成为工业企业必须完成的法定工作。

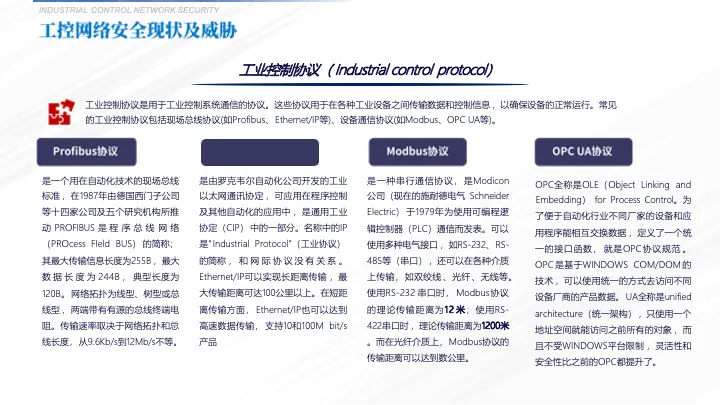
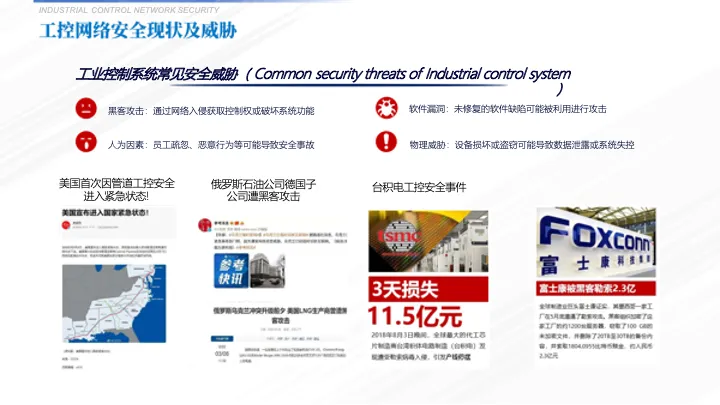
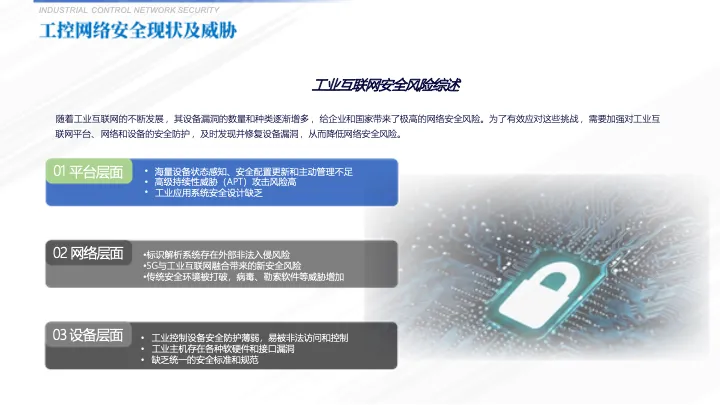
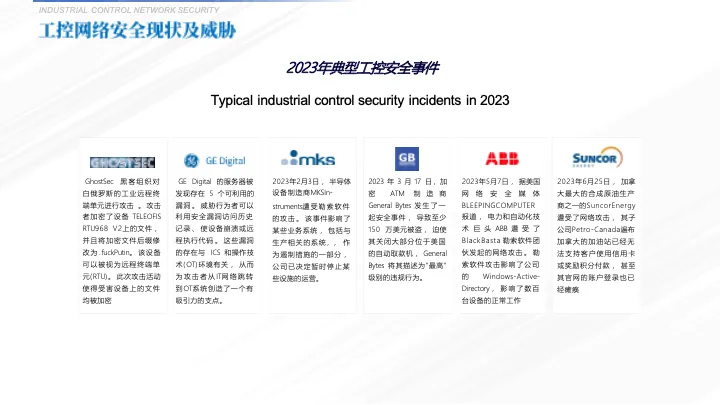
当前工控网络面临设备、网络、平台多维度安全风险。工控大量使用 Modbus、OPC UA、Profibus 等老旧工业协议,协议本身缺少加密、认证设计;工控设备软硬件老旧,受生产连续性约束无法随意停机打补丁,大量漏洞长期遗留。从近年多起真实安全事件来看,勒索攻击已经成为工控系统的主要威胁,攻击会直接造成生产线停机、生产数据加密,带来巨额经济损失。同时工业企业普遍存在重生产、轻安全的思想,安全管理制度落地不足,人员安全意识薄弱,进一步放大安全风险。
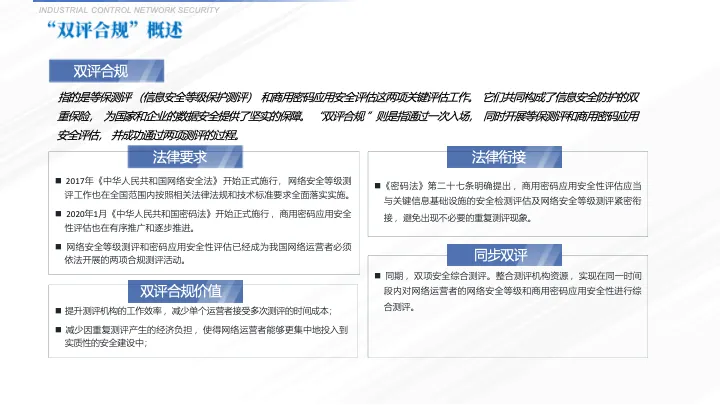
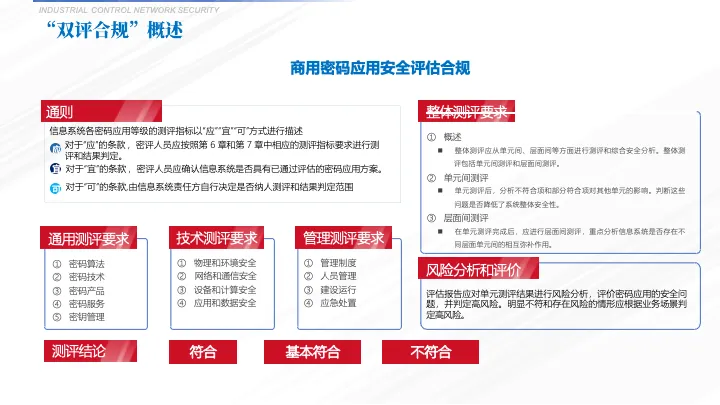
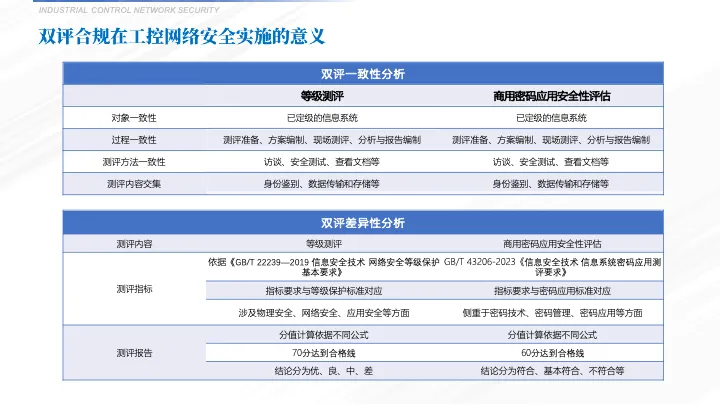
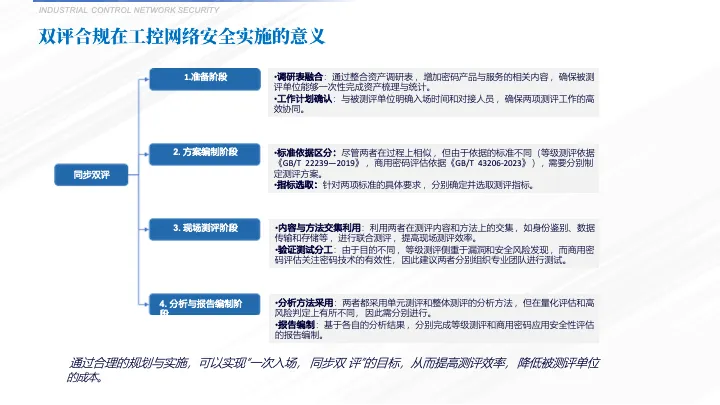
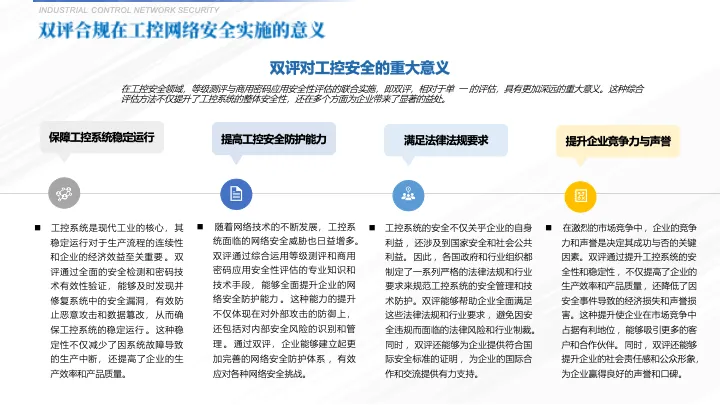
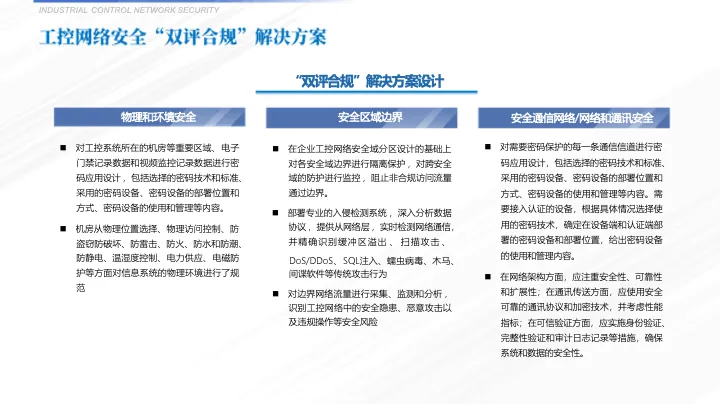
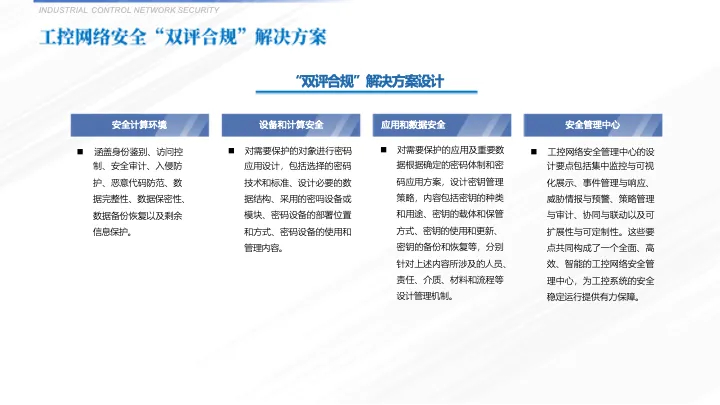
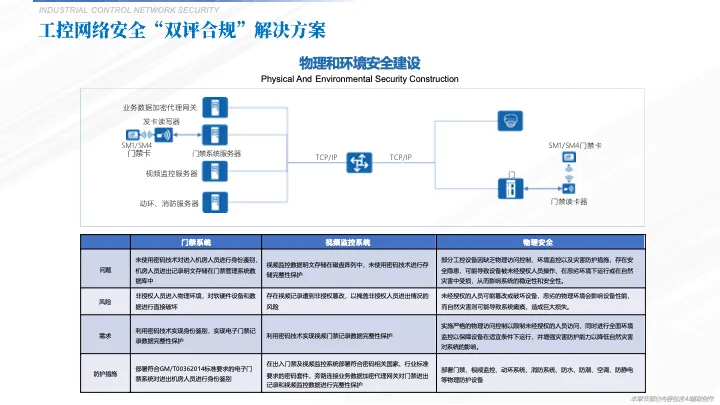
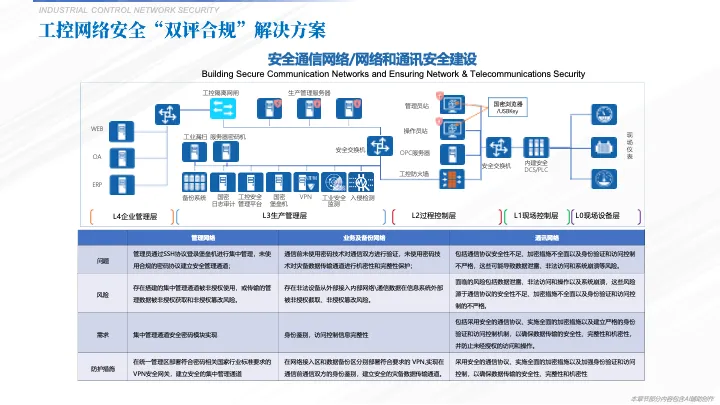
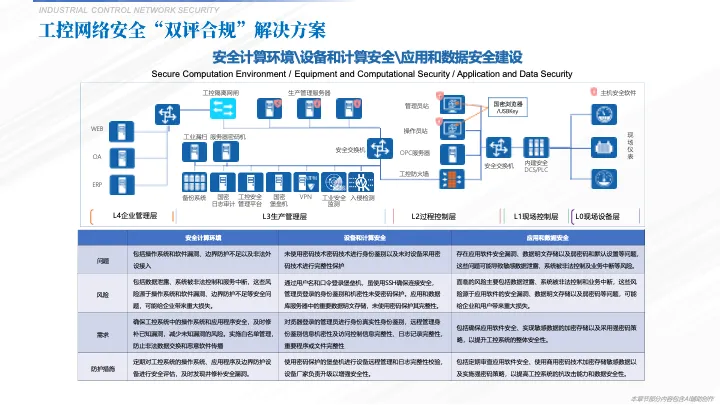
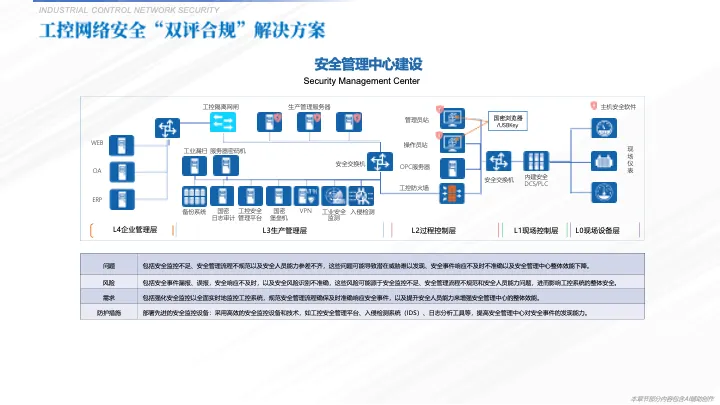
“双评合规” 即等级保护测评与商用密码应用安全性评估两项评估工作同步开展。《密码法》明确提出,商用密码应用安全性评估应当和等级测评相互衔接,避免重复测评。同步双评模式,由测评机构一次进场,统筹完成两项评估,既满足法律合规硬性要求,也降低企业多次测评带来的生产干扰、时间成本与经济成本。等保测评聚焦网络整体防护体系,从物理环境、通信网络、区域边界、计算环境、安全管理中心五个技术层面,配套管理制度、机构、人员、建设运维管理要求,针对工控系统还有专门安全扩展要求;商用密码评估重点核查密码算法、密码产品、密钥管理,覆盖物理环境、网络通信、设备计算、应用数据的密码保护能力,检查身份鉴别、传输加密、存储加密等密码落地情况。二者各有侧重、互为补充,共同构筑工控系统双重安全防线。
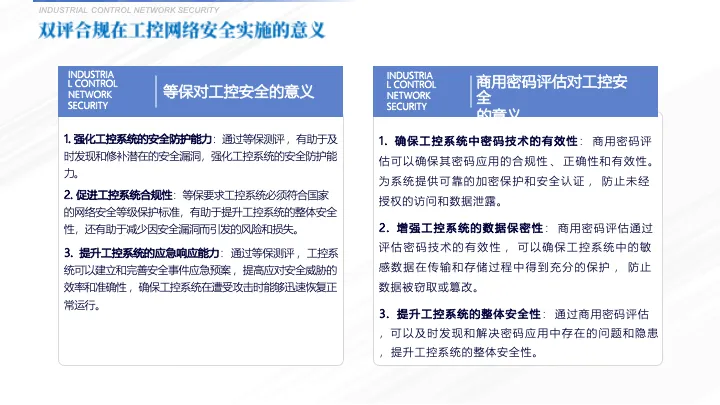
等保测评帮助企业补齐工控纵深防御体系,及时发现网络分区不合理、边界防护缺失、审计日志留存不足等问题,完善应急预案与应急演练,提升遭受攻击之后的故障恢复能力。商用密码评估则补齐工控环境加密短板,解决工控协议明文传输、身份认证强度不足、敏感生产数据裸存储等痛点,保障控制指令、生产数据的保密性、完整性,防范指令被篡改、越权访问等高危风险。
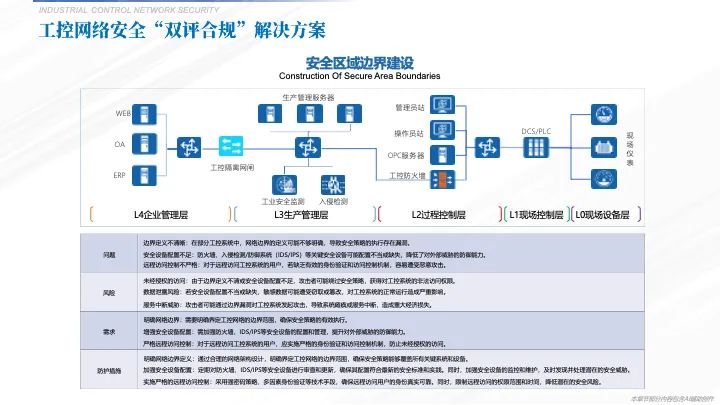
工控 “双评合规” 建设不能只追求测评通过,要坚持以评促建,把整改建设和测评工作结合。整体建设分为现状摸排、整改加固、同步测评、持续运营四个阶段。首先开展现状调研,梳理 DCS、SCADA、PLC 资产台账,梳理网络拓扑,排查协议、漏洞、密码应用现状,对照等保、密评指标梳理差距清单。第二阶段实施安全整改,按照 “区域 + 管道” 理念做好工控网络安全域划分,部署工业防火墙、入侵检测、工控主机卫士,实现 IT‑OT 边界隔离;落实国产商用密码改造,对重要身份认证、关键生产数据传输存储实施密码保护;完善日志审计、备份恢复能力,补齐管理制度、人员培训、应急演练等管理短板。
完成整改之后,委托具备资质机构开展同步双评,一次性完成等保测评和商用密码评估,根据测评发现问题迭代优化安全措施。测评通过不是工作终点,工控系统需要常态化持续运营,等级保护三级系统每年测评一次,商用密码评估同样要求定期复评,随着设备升级、业务变更持续更新安全策略。
部分工业企业存在 “重测评、轻建设,拿证即结束” 的误区,仅仅为了完成合规任务,安全措施没有真正适配生产场景。工控安全建设必须兼顾安全生产,任何安全改造不能干扰正常生产流程,补丁升级、策略变更要避开生产高峰。
总而言之,工控 “双评合规” 是关键信息基础设施运营者的法定责任。等级保护搭建整体安全防护框架,商用密码评估筑牢数据与指令安全底座,二者协同发力。企业应当摒弃应付测评思维,将合规要求融入工控系统规划、建设、运维全生命周期,实现安全防护与工业生产协同发展,抵御日益复杂的网络攻击,保障工业生产稳定连续运行。


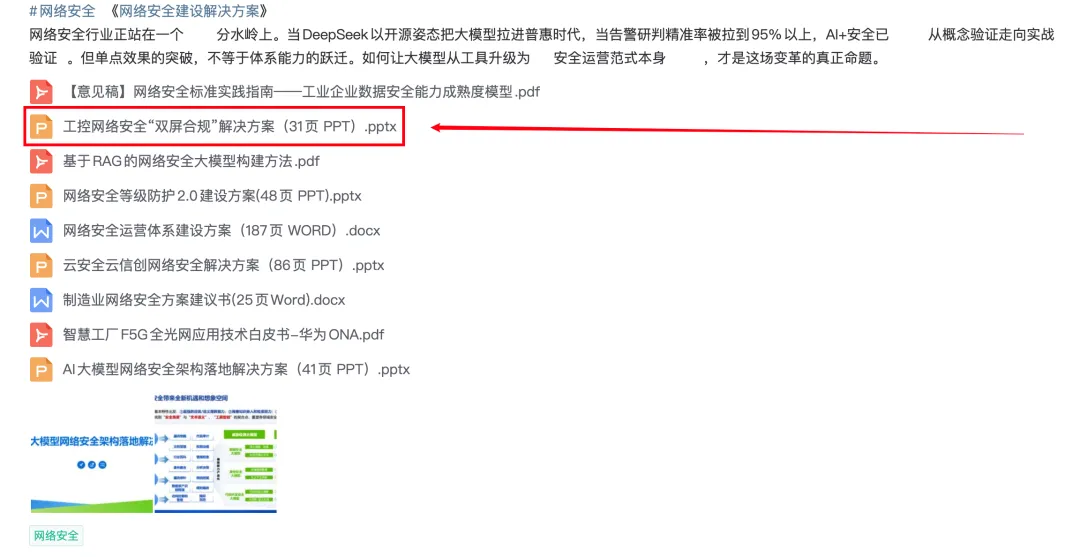



PPT内容展示如下
商业智库
/ 这里可以下载全行业数智领域百科智库 /