网络安全普及宣传PPT课件
- 2026-09-22 00:50:39
网络安全宣传周
一、概念与价值认知
确保授权用户在需要时能随时访问和使用网络资源与服务。抵御拒绝服务攻击(DoS)等威胁,保障业务系统连续稳定运行,避免服务中断。
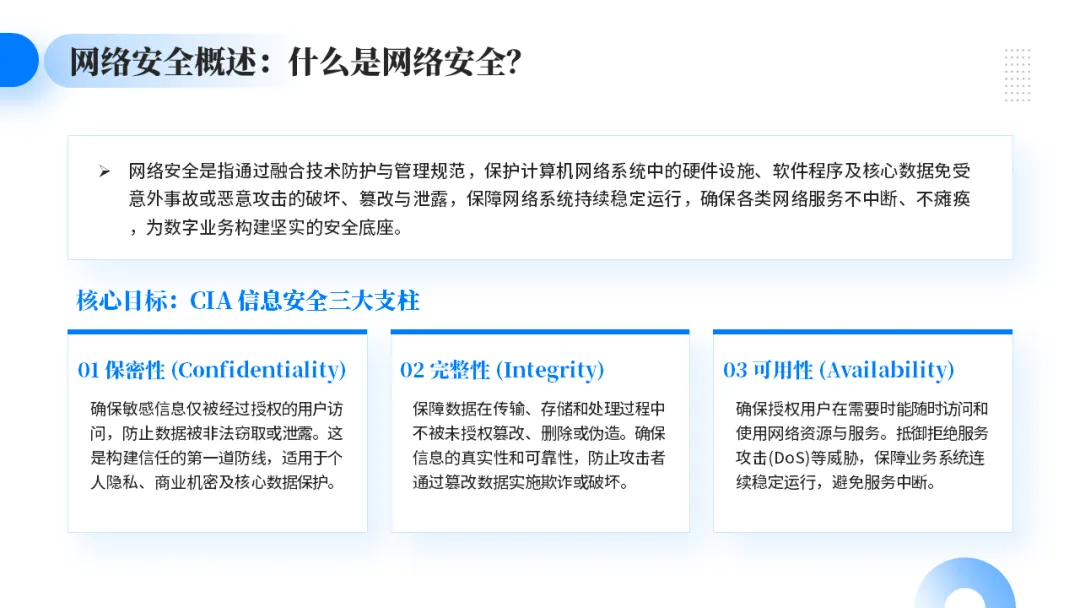
网络安全是指通过融合技术防护与管理规范,保护计算机网络系统中的硬件设施、软件程序及核心数据免受意外事故或恶意攻击的破坏、篡改与泄露,保障网络系统持续稳定运行,确保各类网络服务不中断、不瘫痪,为数字业务构建坚实的安全底座。
核心目标:CIA 信息安全三大支柱
01 保密性 (Confidentiality)
确保敏感信息仅被经过授权的用户访问,防止数据被非法窃取或泄露。这是构建信任的第一道防线,适用于个人隐私、商业机密及核心数据保护。
02 完整性 (Integrity)
保障数据在传输、存储和处理过程中不被未授权篡改、删除或伪造。确保信息的真实性和可靠性,防止攻击者通过篡改数据实施欺诈或破坏。
03 可用性 (Availability)
确保授权用户在需要时能随时访问和使用网络资源与服务。抵御拒绝服务攻击(DoS)等威胁,保障业务系统连续稳定运行,避免服务中断。
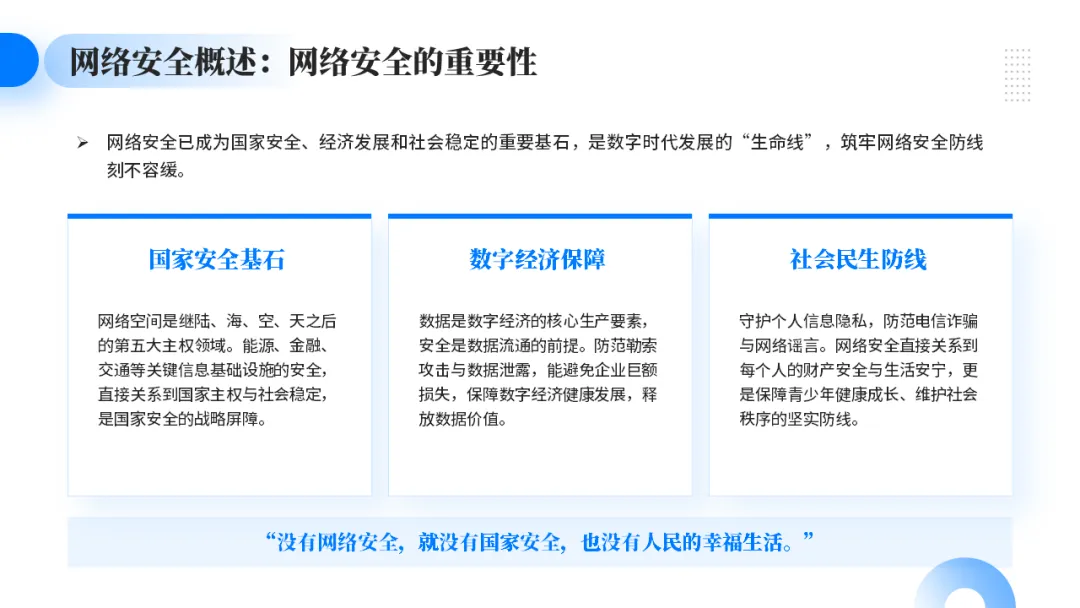
1.网络安全概述:网络安全的重要性
网络安全已成为国家安全、经济发展和社会稳定的重要基石,是数字时代发展的“生命线”,筑牢网络安全防线刻不容缓。
国家安全基石
网络空间是继陆、海、空、天之后的第五大主权领域。能源、金融、交通等关键信息基础设施的安全,直接关系到国家主权与社会稳定,是国家安全的战略屏障。
数字经济保障
数据是数字经济的核心生产要素,安全是数据流通的前提。防范勒索攻击与数据泄露,能避免企业巨额损失,保障数字经济健康发展,释放数据价值。
社会民生防线
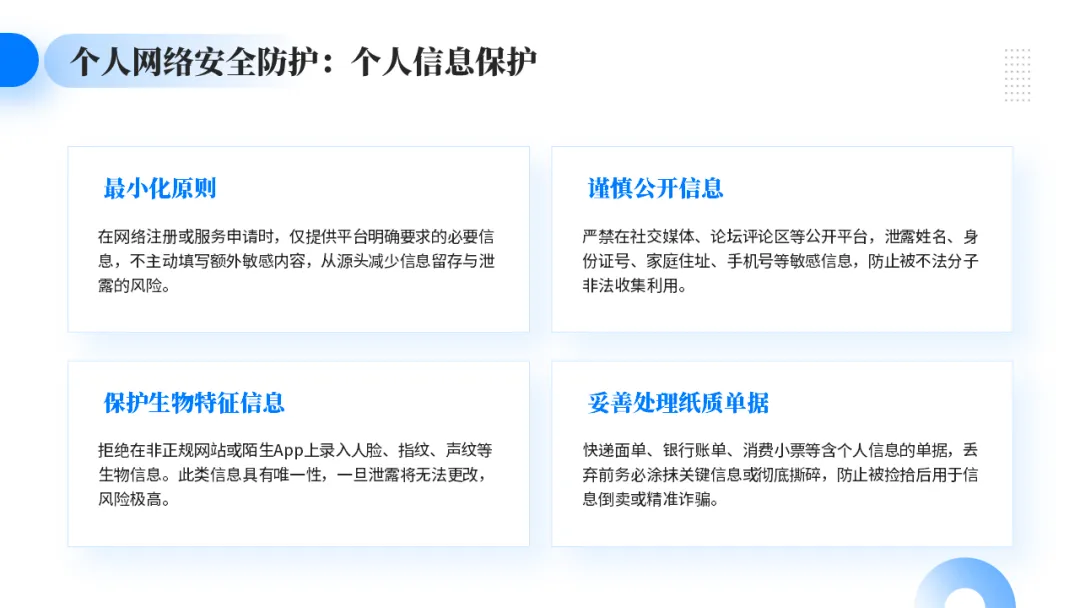
守护个人信息隐私,防范电信诈骗与网络谣言。网络安全直接关系到每个人的财产安全与生活安宁,更是保障青少年健康成长、维护社会秩序的坚实防线。
2.守护个人信息隐私,防范电信诈骗与网络谣言。
网络安全直接关系到每个人的财产安全与生活安宁,更是保障青少年健康成长、维护社会秩序的坚实防线。
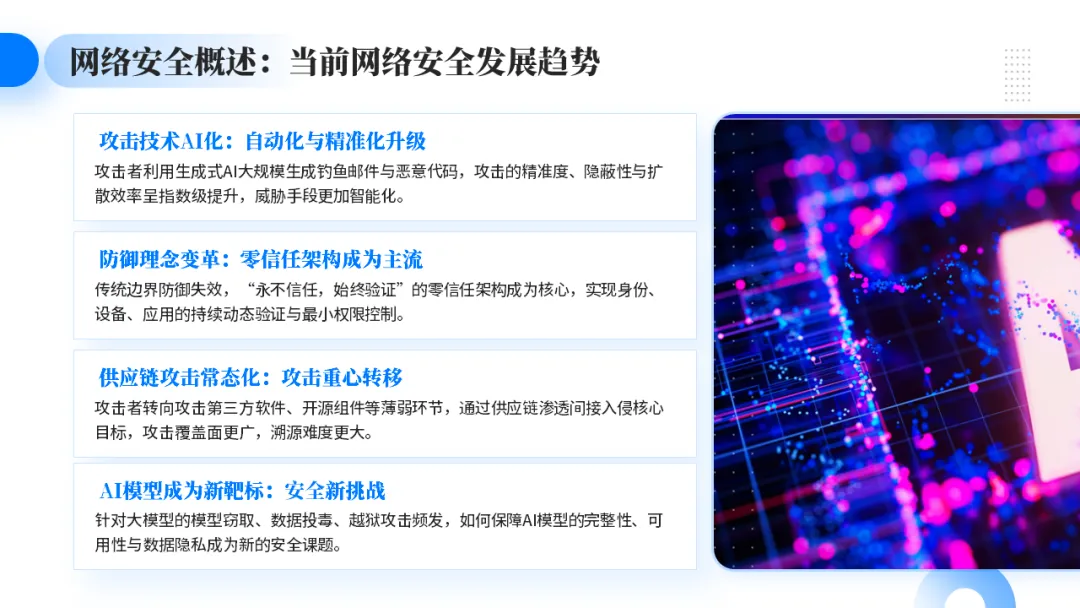
攻击者利用生成式AI大规模生成钓鱼邮件与恶意代码,攻击的精准度、隐蔽性与扩散效率呈指数级提升,威胁手段更加智能化。
防御理念变革:零信任架构成为主流
传统边界防御失效,“永不信任,始终验证”的零信任架构成为核心,实现身份、设备、应用的持续动态验证与最小权限控制。
供应链攻击常态化:攻击重心转移
攻击者转向攻击第三方软件、开源组件等薄弱环节,通过供应链渗透间接入侵核心目标,攻击覆盖面更广,溯源难度更大。
AI模型成为新靶标:安全新挑战
针对大模型的模型窃取、数据投毒、越狱攻击频发,如何保障AI模型的完整性、可用性与数据隐私成为新的安全课题。
二、典型威胁识别
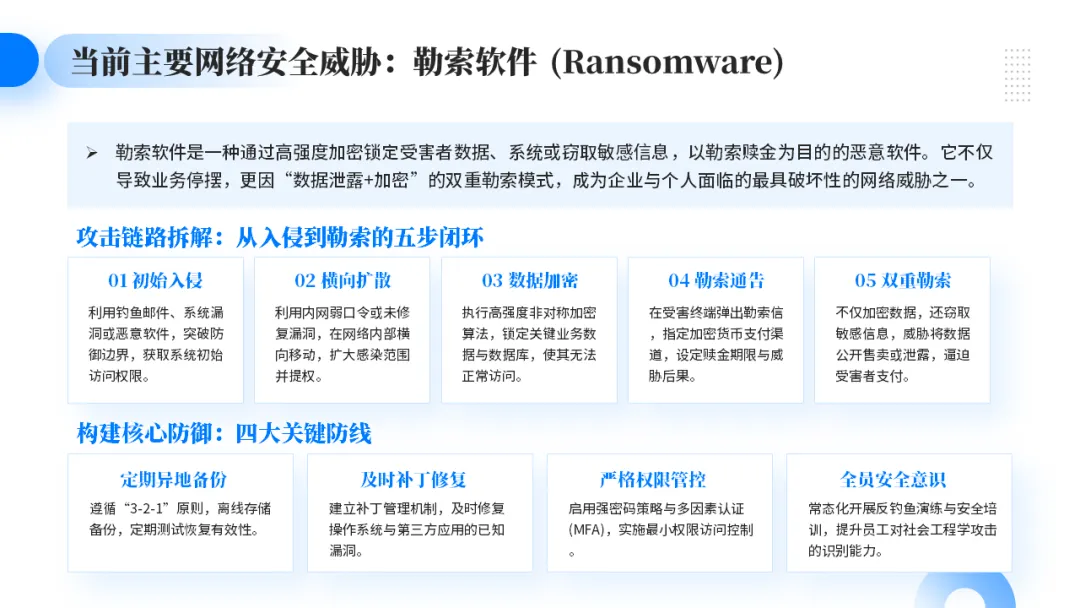
勒索软件是一种通过高强度加密锁定受害者数据、系统或窃取敏感信息,以勒索赎金为目的的恶意软件。它不仅导致业务停摆,更因“数据泄露+加密”的双重勒索模式,成为企业与个人面临的最具破坏性的网络威胁之一。
三、防护策略掌握
四、法律法规与责任
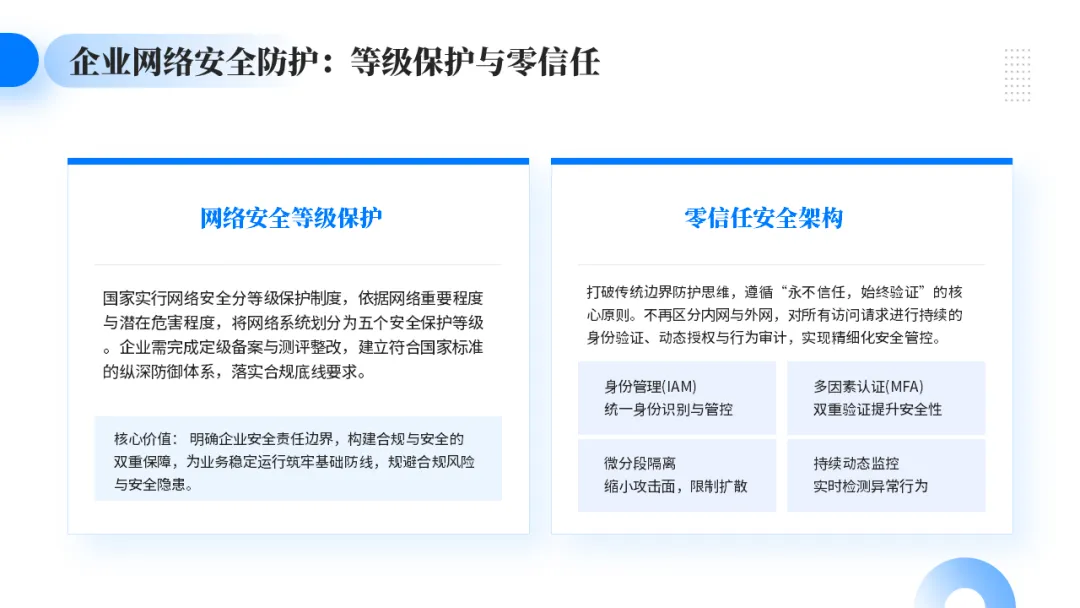
网络安全等级保护
国家实行网络安全分等级保护制度,依据网络重要程度与潜在危害程度,将网络系统划分为五个安全保护等级。企业需完成定级备案与测评整改,建立符合国家标准的纵深防御体系,落实合规底线要求。
核心价值: 明确企业安全责任边界,构建合规与安全的双重保障,为业务稳定运行筑牢基础防线,规避合规风险与安全隐患。
零信任安全架构
打破传统边界防护思维,遵循“永不信任,始终验证”的核心原则。不再区分内网与外网,对所有访问请求进行持续的身份验证、动态授权与行为审计,实现精细化安全管控。
五、安全素养与责任
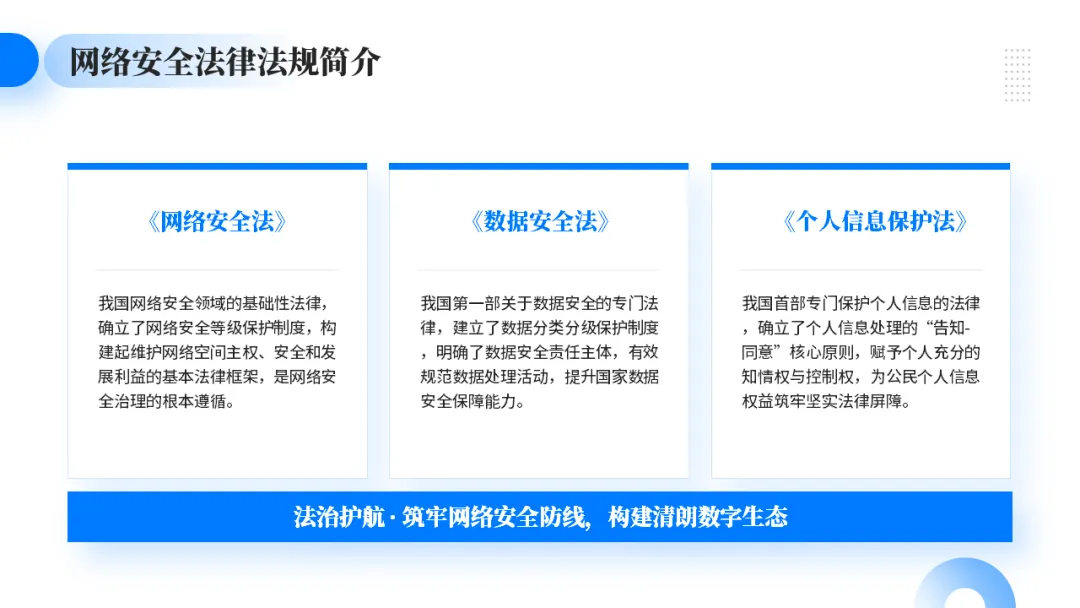
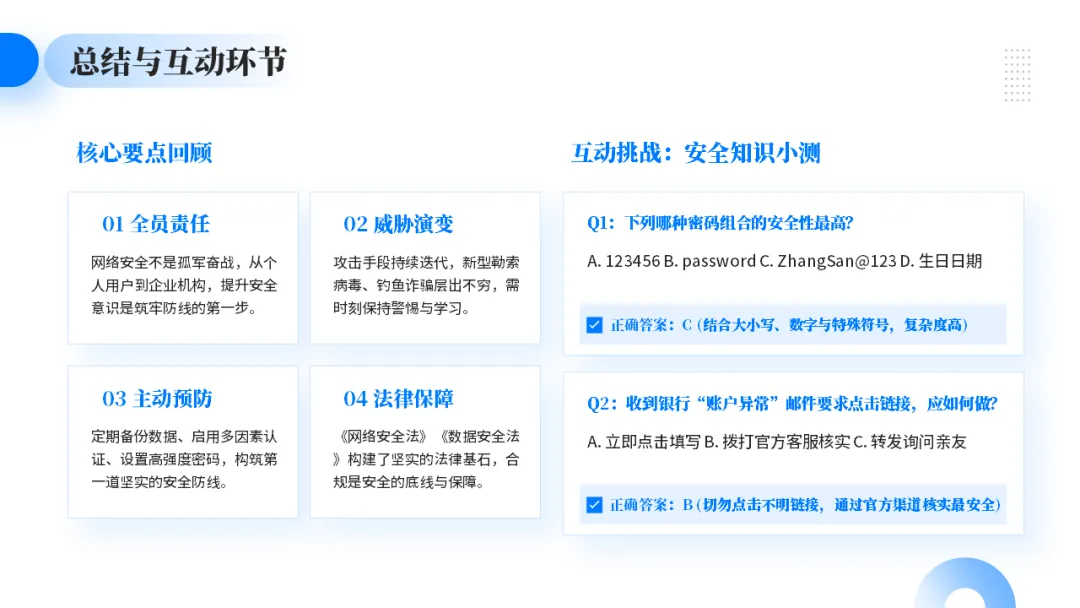
《网络安全法》
我国网络安全领域的基础性法律,确立了网络安全等级保护制度,构建起维护网络空间主权、安全和发展利益的基本法律框架,是网络安全治理的根本遵循。
《数据安全法》
我国第一部关于数据安全的专门法律,建立了数据分类分级保护制度,明确了数据安全责任主体,有效规范数据处理活动,提升国家数据安全保障能力。
《个人信息保护法》
我国首部专门保护个人信息的法律,确立了个人信息处理的“告知-同意”核心原则,赋予个人充分的知情权与控制权,为公民个人信息权益筑牢坚实法律屏障
法治护航 · 筑牢网络安全防线,构建清朗数字生态
点击下方喜欢作者,获取课件哦~

