用AI做PPT被开除,法院判了
- 2026-11-07 19:44:48
2024 年 7 月,某保险公司法务吴女士做了一件很多人每天都在做的事——把一张自己整理加工过的稽核问题数据表,上传到第三方 AI 平台,让 AI 帮她出 PPT、做数据分析。
工具不是她自己找的,是公司领导推荐的。
一个月后,她收到了《解除劳动合同告知书》,理由是"严重违反规章制度"。
2026 年 10 月,北京市朝阳区人民法院作出判决:公司违法解除。撤销告知书,双方继续履行劳动合同,公司支付年终奖差额、绩效工资及工资损失。判决已生效。
这是 AI 协同办公场景下的一起新类型劳动争议,也是目前把"用 AI 到底算不算泄密"讲得最清楚的一份判决。
一、公司为什么觉得自己有理
保险公司的理由听起来并不弱:
▪ 吴女士是法律合规部员工,签过保密协议、参加过信息安全培训,保密义务高于普通员工;
▪ 公司稽核数据属于内部文件;
▪ AI 平台会收集、留存用户数据用于模型迭代,存在信息泄露、被第三方窃取的重大风险。
一句话概括:风险是真实的,所以开除也是对的。
法院没有这么算。
二、法院判决的核心:三个"没有"
主审法官柴旭把争议拆成三个问题。
1. 没有主观故意。公司自己的规章制度明确把"主观故意"作为认定违规的前提。而吴女士使用第三方 AI 工具系经公司领导推荐,核心目的是辅助完成本职工作、优化工作成果,没有恶意窃取或泄露公司信息的主观故意。
2. 没有明确禁令。公司有保密制度、有信息安全管理规定、也签了保密协议——但没有任何一条明确禁止员工使用第三方 AI 工具辅助办公,没有针对 AI 办公场景出台专项合规规则,没有开展任何专项培训,也没有向员工告知过合规风险与禁止要求。法院的表述很直接:无权事后单方认定员工行为违反公司规章制度。
3. 没有实际损害。公司既举证不了上传的文件属于法定或制度界定的核心保密信息,也证明不了该行为造成了信息外泄、经济损失、声誉受损等实际危害后果。仅凭 AI 平台存在"数据留存"的通用规则就推定泄密风险,不足以认定构成"严重违反规章制度"。
三个"没有"叠在一起,结论只剩一个:违法解除。
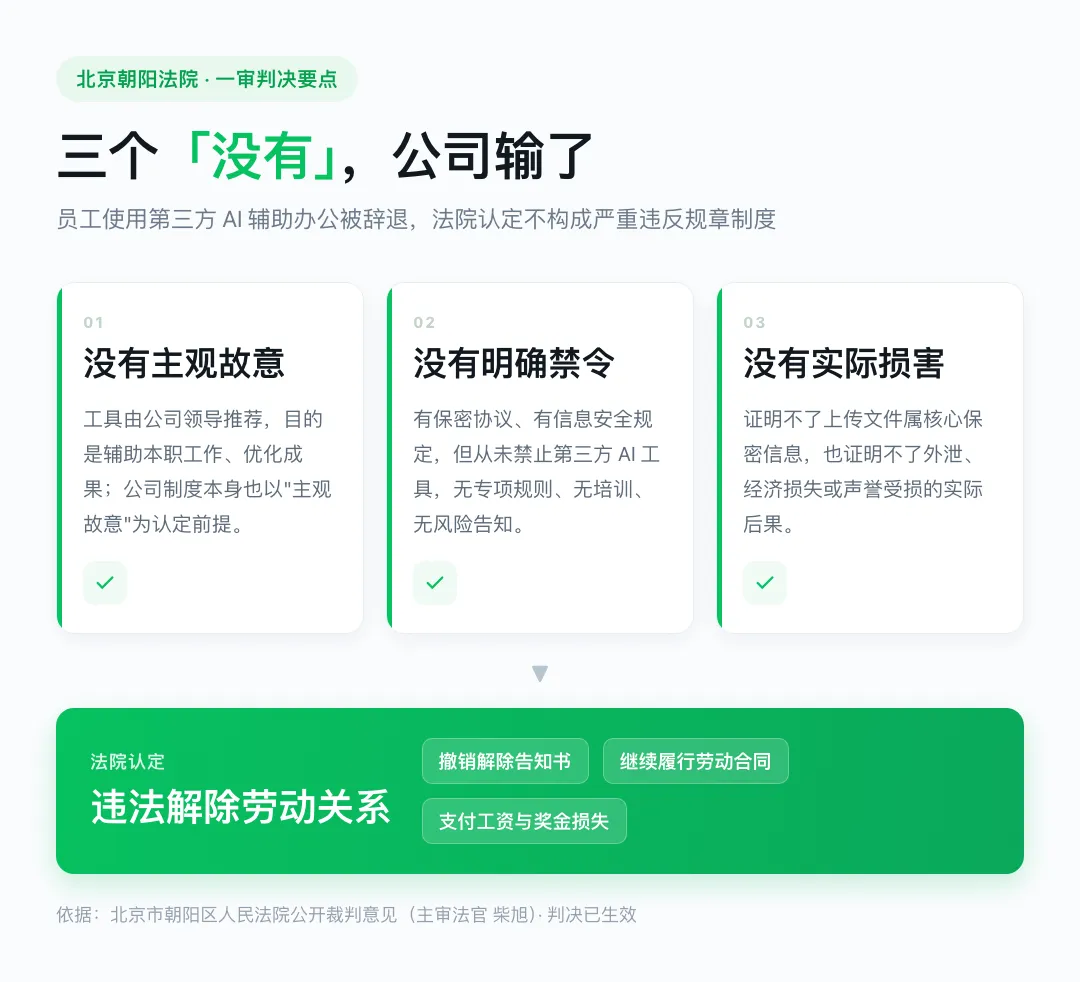
▲ 北京朝阳法院认定公司违法解除的三个关键点
三、但三星的答案是另一个方向
需要强调的是,法院并没有说"往 AI 里传公司文件没问题"。
2023 年,三星员工把半导体设备资料、内部会议内容输入 ChatGPT,导致机密外泄——那是另一条路径:核心机密 + 未经任何授权 + 实际扩散。两个案子的分界线不在"用不用 AI",而在三个变量:
▲ 同样是"把公司文件传给 AI",结局完全不同
吴女士赢,赢在公司"先放任、后追责";三星输,输在真机密、真外泄。
四、企业要做的三件事
法官助理杜洁给出的指引,本质上是一份 AI 办公合规清单:
1. 细化涉密信息清单——明确禁止录入、上传 AI 平台的核心数据与机密文件范围。笼统的"保密义务"替代不了具体清单。
2. 制定 AI 工具使用管理办法——划定合规使用边界:哪些工具能用、哪些场景能用、数据怎么脱敏。
3. 常态化开展数字办公合规培训——明确员工权责与风险红线,从源头规避劳动争议与信息安全风险。
要摒弃"一刀切禁止"和"事后追责"两种模式。前者浪费效率,后者在法律上站不住。
五、员工的三条红线
这份判决给的不是"随便用"的许可,而是"合理用"的保护。守住三条:
▪ 核心机密、未公开数据、涉密文件,严禁上传至公共第三方 AI 平台;
▪ 主动了解公司的数字化办公与保密制度,不要默认"领导推荐 = 公司许可";
▪ 留存办公操作记录——谁推荐的、为什么用、上传了什么。
最后一条最容易被忽略,但争议一旦发生,它就是你的证据。
结语
这份判决真正的意义,不在于谁赢了官司,而在于把 AI 时代的管理责任归了位:技术跑得比制度快,这个时间差的成本,不该由员工一个人承担。
企业想要数据安全,就该先把规则写清楚——先立规矩,再谈追责。
关注「AI极客笔记」每天解锁一个 AI 提效秘籍,让技术真正为你打工!💻

